2
Оглавление
ВВЕДЕНИЕ .............................................................................................................. 4
1 ГЛАВА 1. ТЕОРЕТИЧЕСКИЕ АСПЕКТЫ ЗАЩИТЫ ИНФОРМАЦИИ В
КОРПОРАТИВНЫХ СЕТЯХ ................................................................................. 7
1.1 Классификация и анализ основных методов и средств защиты
информации .......................................................................................................... 7
1.2 Анализ актуальных основных угроз и рисков информационной
безопасности ....................................................................................................... 12
1.3 Технологии защиты информации в корпоративных сетях ................. 19
Выводы ................................................................................................................ 28
2 ГЛАВА 2. АНАЛИЗ СИСТЕМЫ ЗАЩИТЫ ИНФОРМАЦИИ
КОМПАНИИ ООО «ДЖАНМАРКО» ................................................................ 30
2.1 Краткая характеристика компании и используемых средств защиты
информации ........................................................................................................ 30
2.2 Выделение информационных потоков компании и существующих
рисков .................................................................................................................. 35
2.3 Выбор криптографических методов и средств защиты информации 40
Выводы ................................................................................................................ 46
3 ГЛАВА 3. ВНЕДРЕНИЕ СИСТЕМЫ ЗАЩИТЫ ИНФОРМАЦИИ И
ОЦЕНКА ЕЕ ЭФФЕКТИВНОСТИ ..................................................................... 47
3.1 Разработка технического задания на модернизацию системы защиты
корпоративной сети предприятия с помощью криптографических средств
защиты информации .......................................................................................... 47
3.2. Модернизация информационной системы компании с помощью
выбранных средств защиты информации ........................................................ 51
3.2 Оценка эффективности проведенной модернизации по защите
корпоративной информации в сети предприятия ........................................... 59
Выводы ................................................................................................................ 65
ЗАКЛЮЧЕНИЕ ..................................................................................................... 66
3
СПИСОК ИСПОЛЬЗОВАННОЙ ЛИТЕРАТУРЫ ............................................. 72
ПРИЛОЖЕНИЯ ..................................................................................................... 76
Приложение А. Результаты оценки рисков информационным активам
организации ........................................................................................................... 76
Приложение Б. Значения потерь при реализации .............................................. 77
основных угроз ...................................................................................................... 77
Приложение В. Величины потерь (рисков) для критичных информационных
ресурсов до внедрения СЗИ ................................................................................. 78
Приложение Г. Значения потерь при реализации основных угроз после
внедрения СЗИ ....................................................................................................... 79
Приложение Д. Прогнозируемые значения потерь после внедрения системы
защиты информации ............................................................................................. 80

4
ВВЕДЕНИЕ
В результате развития цифрового общества создалась ситуация, в
которой защита данных стала одним из направлений не только компаний,
непосредственно связанных с их обработкой и хранением, но и всех
компаний, которые используют данные в цифровом виде, то есть
практически всех компаний, существующих на современном рынке.
Именно с этим фактором связана актуальность данной выпускной
квалификационной работы, то есть вопрос защиты информации, в том числе
и с помощью криптографических средств, является актуальным для бизнеса
любого размера и формы собственности, так как утечка данных или
несанкционированный к ним доступ со стороны злоумышленников часто
может быть катастрофичными.
Происходящее вокруг информационных ресурсов соперничество,
борьба за удержание и достижение некоторого информационного
превосходства становятся все более и более значимыми в геополитической
конкуренции многих стран мира. На сегодняшнем, новом этапе мировой
истории, когда возможность активного роста за счет обычного
присоединения и присвоения новых ресурсов путем вооруженных захватов
территорий других стран стали неэффективными и исчерпанными, возник
вопрос о более качественных и приемлемых способах геополитической
конкуренции в новой информационной среде.
Становится понятным, что по мере глобализации информационной
сферы качество национальных систем безопасности очень часто становится
решающим фактором в вопросах политики любого субъекта
геополитической борьбы. С другой стороны, неэффективность подобной
системы в области информационной безопасности могут быть решающим
фактором, приводящим к крупномасштабной катастрофе или аварии,
последствия которых могут вызвать дезорганизацию текущего
5
государственного управления, крах экономики или финансовой системы и
т.п.
Главная идея ИБ как социального явления заключается в том, чтобы
установить и реализовать различные морально-эстетические, нормативно-
правовые и организационные отношения между людьми, обеспечивающие
баланс человеческих интересов, а также интересов общества, государства в
информационной сфере.
Объектом исследования является «Системы защиты ООО
«Джанмарко», предмет исследования – «Криптографические методы защиты
информации ООО «Джанмарко».
Темой выпускной квалификационной работы является Программные
средства защиты информации в сетях ООО «Джанмарко».
Цель ВКР: Разработать систему защиты корпоративной сети ООО
«Джанмарко» с помощью криптографических средств
Задачи ВКР:
1. Провести классификация и выполнить анализ основных методов и
средств защиты информации в корпоративных сетях;
2. Рассмотреть основные технологии криптографической защиты
информации в корпоративных сетях;
3. Провести анализ существующей системы защиты информации в
ООО «Джанмарко»;
4. Разработать техническое задание и провести модернизацию
существующей системы защиты информации в корпоративной сети ООО
«Джанмарко»;
5. Выполнить оценку эффективности проведенной модернизации по
защите корпоративной информации с помощью криптографических средств в
сети предприятия.
6
Практическая значимость работы заключается в возможности
использования разработанных предложений при внедрении средств защиты
информации в информационной системе рассматриваемого предприятия.
При написании выпускной квалификационной работы использовались
научные труды следующих авторов: Шнайер [8], Душкин [13], Краковский
[16], Мельников [20].
Выпускная квалификационная работа состоит из Введения, трех глав,
Заключения, Списка использованной литературы.
В первой главе рассматриваются теоретические аспекты защиты
информации в корпоративных сетях.
Вторая глава затрагивает вопросы разработки системы ИБ с учетом
всех основных государственных стандартов. Выражаются главные
требования к системе ИБ в рамках тех же государственных стандартов.
Также выполняется анализ уже существующей системы информационной
безопасности, и выявляются несоответствия требованиям государственных
стандартов.
Также эта глава посвящена исправлению недостатков в системе ИБ
компании, а именно – описанию установки и запуска аппаратно-
программного комплекса для защиты информационных данных предприятия.
Третья глава описывает проведение оценки экономической
эффективности внедрения подобной системы информационной безопасности
на предприятии.
7
1 ГЛАВА 1. ТЕОРЕТИЧЕСКИЕ АСПЕКТЫ ЗАЩИТЫ
ИНФОРМАЦИИ В КОРПОРАТИВНЫХ СЕТЯХ
1.1 Классификация и анализ основных методов и средств
защиты информации
Информационная безопасность корпоративных сетей – это система
обеспечения защищенности информационной системы корпоративной сети
от угроз информационной безопасности.
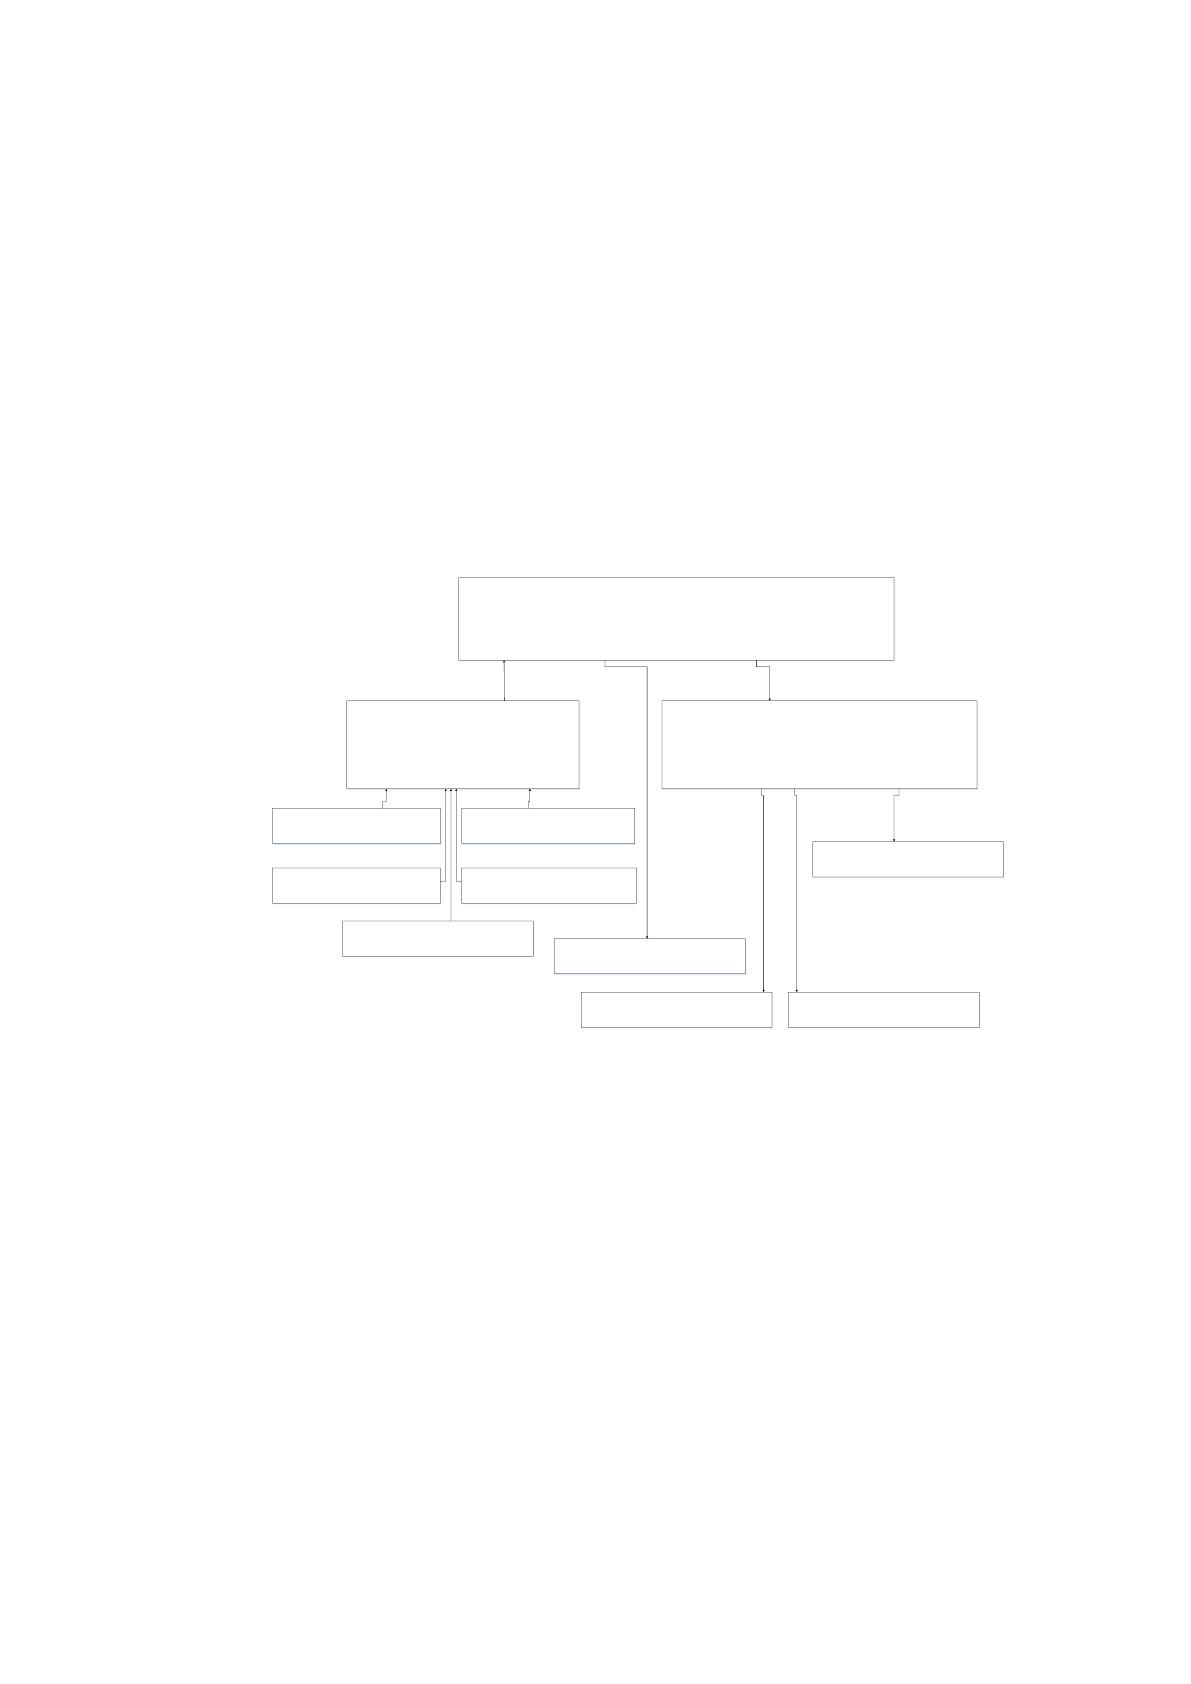
Классификация методов защиты информации приведена на рисунке 12.
МЕТОДЫ ЗАЩИТЫ ИНФОРМАЦИИ
ОРГАНИЗАЦИОННЫЕ ИНЖЕНЕРНО-ТЕХНИЧЕСКИЕ
ФИЗИЧЕСКИЕ
ПРОГРАММНЫЕ КРИПТОГРАФИЧЕСКИЕ
АППАРАТНЫЕ
ПРАВОВЫЕ
МЕТОДИЧЕСКИЕ
РЕГЛАМЕНТИРУЮЩИЕ
НОРМАТИВНЫЕ
ПСИХОЛОГИЧЕСКИЕ
Рисунок 1 – Методы защиты информации
Организационные меры по обеспечению информационной
безопасности являются основной всех мероприятий по построению системы
защиты информации. От того, насколько полно и качественно руководством
предприятия построена организационная работа по защите информации,
зависит эффективность системы защиты информации в целом, так как
правильная постановка задачи на обеспечение мер по защите информации и

8
грамотное распределение обязанностей между исполнителями – это
фундамент построения любой системы.
Место и роль организационных мероприятий в общей системе
используемых методов защиты конфиденциальной информации предприятия
определяются важностью принятия топ-менеджментом своевременных и
взвешенных решений на основании текущей ситуации с защитой
информации, в том числе в результате анализа имеющихся в распоряжении
предприятия метолов и средств обеспечения информационной безопасности
с использованием текущего пакета законодательных актов.
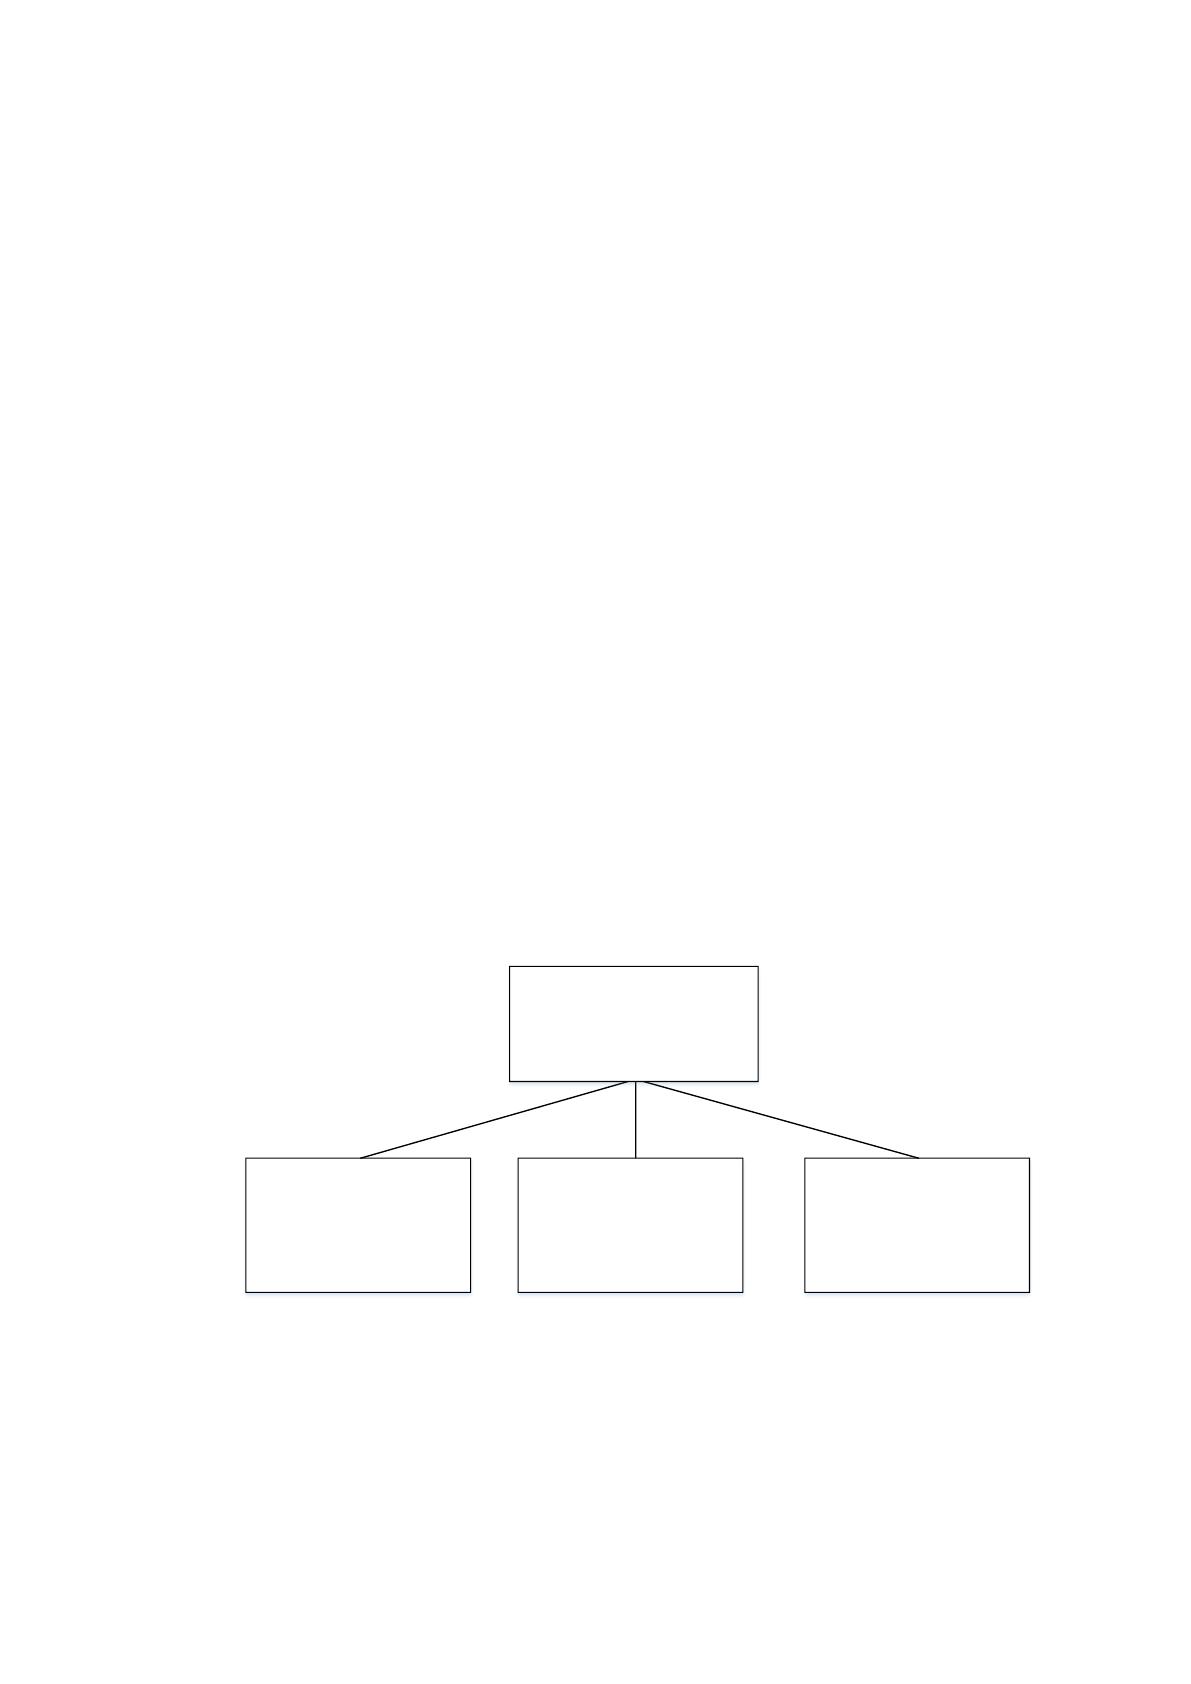
Средства защиты информации, которые можно отнести к физическим,
являются комплексом применения различных средств защиты для создания
препятствий для получения злоумышленниками несанкционированного
доступа к защищаемой информации, в том числе к таким средствам могут
быть отнесены механические, электронные или электромеханические. К
этому виду средств защиты информации относят также средства
видеофиксации и видеозаписи событий и сигнализацию для охраны объектов
(рисунок 2) [8].
Системы
ограждения и
физической
изоляции
Системы контроля
доступа
Запирающие
устройства и
хранилища
Обеспечивают:
Защиту объектов по
периметру;
Защиту элементов зданий
и помещений;
Защиту объемов зданий и
помещений.
Реализуют:
Контроль доступа на
охраняемые объекты;
Защиту документов,
данных, файлов.
Включают:
Различные системы
запирающих устройств
(механические,
электромеханические,
электронные;
Различные системы
шкафов и хранилищ.
Физические системы
защиты
Рисунок 2 - Физические системы защиты
9
К техническим средства защиты, которые также могут называться
аппаратно-программными, как правило относятся средства защиты
информации, являющиеся совокупностью механических приспособлений и
программных средств, объединено выполняющих функции системы
обеспечения информационной безопасности, к которым могут быть отнесены
аутентификация или идентификация пользователей, представление
различных уровней доступа к системе, зашифровку информации и так далее
[26].
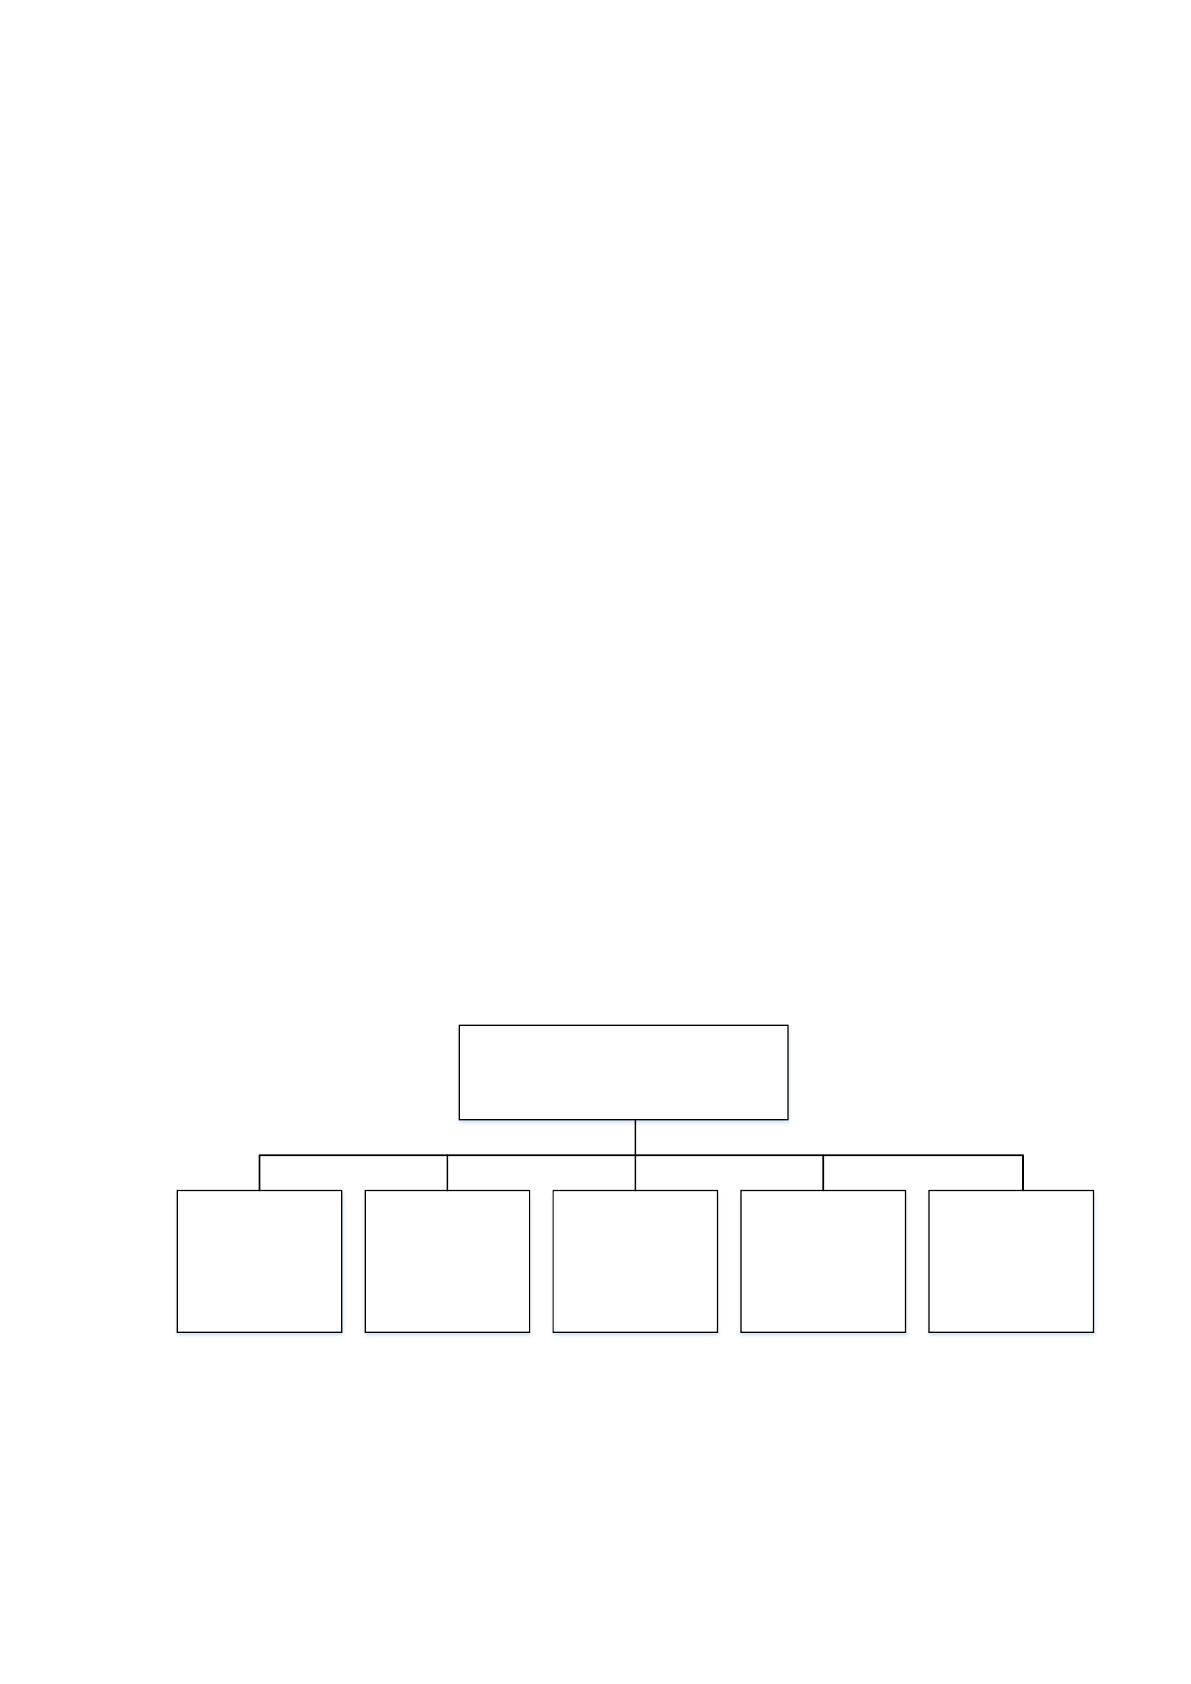
На сегодняшний день существуют такие способы защиты
конфиденциальной компьютерной информации от несанкционированного
доступа третьих лиц как (Рисунок 3):
системы сильной аутентификации (СА);
предотвращение нецелевого использования информационных
ресурсов;
аудит действий пользователей сети;
архивирование конфиденциальной корреспонденции;
шифрование конфиденциальных данных.
Способы защиты
информации
Системы сильной
аутентификации
Предотвращение
нецелевого
использования
информационных
ресурсов
Аудит действий
пользователей
сети
Архивирование
конфиденциальной
корреспонденции
Шифрование
конфиденциал
ьных данных
Рисунок 3 - Методы защиты конфиденциальной компьютерной
информации от несанкционированного доступа
10
Программно-технические методы - это именно та практическая и
весьма обширная база защиты, которая постоянно подвергается доработкам и
усовершенствованиям со стороны специалистов в области IT-безопасности.
Она включает в себя различные меры, направленные на сохранение данных,
как в случае выхода из строя носителей информации, так и в случае
целенаправленной атаки на базу данных со стороны злоумышленников.
Также она предусматривает методы защиты от незаконного перехвата
данных при прослушивании разговоров и т.д. Какие-то методы знают многие
из нас, например, пароли и учетные записи (что является наиболее уязвимым
местом для взлома), шифрование, аудит, антивирусное ПО и т.д.
Весьма надежными и популярными средствами защиты информации от
перехвата можно назвать также ключевые носители, которые создаются для
хранения закрытой информации. Обычно применяется USB-токен (сложное
устройство, напоминающее внешне флэш-карту), который позволяет
осуществлять доступ сотрудника к компьютеру и Интернету, а также
обеспечивает доступ в систему, где проводятся все финансовые операции.
В процессе разработки и построения систем защиты от потерь данных в
АС нужно придерживаться некоторых системных принципов, которые
являются приложением основных принципов разработки сложных систем с
учетом специфики обрабатываемых задач по реализации защиты данных в
АС:
• Системный подход к созданию защищенных Ас;
• Параллельная разработка СЗИ и АС;
• Использование иерархической системы управления функциями
защиты данных в Ас;
• Многоуровневая структура средств защиты информации;
• Возможность дальнейшей модификации комплекса СЗИ;
• Блочная архитектура защищенной автоматизированной системы;
• Удобный пользовательский интерфейс самой АС.
11
Защита информационных ресурсов должна быть реализована по всей
цепочке ввода, передачи, обработки, хранения и выдачи данных. Сам
комплекс СЗИ не должен иметь слабых мест как на любом этапе жизненного
цикла, так и в любом своем элементе или режиме работы. Комплексность
подобной системы защиты данных предполагает верное сочетание различных
средств; программные средства различными способами взаимодействуют в
аппаратными, при этом также предусмотрено проведение различных
организационных мероприятий. В таком случае не все механизмы защиты
могут обеспечиваться только СЗИ.
Подсистема управления представляет собой функциональную
подсистему СЗИ НСД внутри АС, которая поддерживает ее управляющие
функции, и работает она за счет совокупности способов, методов и средств,
заранее предусмотренных в АС для реализации управления всеми
имеющимися СЗИ НСД.
Критерий оптимального управления СЗИ НСД в АС должен иметь
комплексный характер, что приводит к многокритериальным задачам
оптимального управления [11] механизмами защиты. Это обусловлено
конфликтным характером использования ресурсов АС механизмами
обработки и механизмами защиты информации.
В этих условиях решение задач организации оптимального управления
СЗИ НСД в АС напрямую связано с обоснованием возможностей по
использованию ресурсов АС и, как следствие, необходимостью обоснования
требований к характеристикам СЗИ. В настоящее время содержание
требований к СЗИ НСД и порядок их задания определяется действующими
документами ФСТЭК (Федеральная служба по техническому и экспортному
контролю) РФ, которые задают только качественные требования к СЗИ по
составу реализуемых ими защитных функций.
Это обусловливает необходимость дополнения существующих
качественных требований по защите информации количественными, что, в