2
ОГЛАВЛЕНИЕ
ВВЕДЕНИЕ
5
ГЛАВА 1. ОБЗОР НОРМАТИВНО ПРАВОВЫХ АКТОВ И ТИПОВЫХ
МЕТОДОВ ЗАЩИТЫ ИНФОРМАЦИИ
9
1.1 Основы государственной политики РФ в области
информационной безопасности
9
1.1.1. Доктрина информационной безопасности Российской
Федерации
11
1.1.2. Федеральный закон от 27 июля 2006 г. № 149-ФЗ «Об
информации, информационных технологиях и о защите информации»
13
1.1.3. Федеральный закон от 27 июля 2006 г. № 152-ФЗ "О
персональных данных"
14
1.1.4. Федеральный закон от 26.07.2017 № 187-ФЗ "О
безопасности критической информационной инфраструктуры
Российской Федерации"
16
1.2. Классификация источников угроз информации в
автоматизированных системах
17
1.3. Меры противодействия угрозам безопасности в
автоматизированных системах
2
24
ГЛАВА 2. ОБЩЕЕ ОПИСАНИЕ И АНАЛИЗ ТЕКУЩЕГО
СОСТОЯНИЯ ИНФОРМАЦИОННОЙ СИСТЕМЫ В ЗАЩИЩЕННОМ
ИСПОЛНЕНИИ В ГЛАВНОМ УПРАВЛЕНИИ ЗАГС МОСКОВСКОЙ
ОБЛАСТИ
31
2.1. Назначение и краткое описание ИС
31
2.1.1. Сведения об архитектуре системы
31
2.1.2. Состав системы, назначение подсистем и модулей
34
2.2. Описание технологического процесса обработки информации в
государственной информационной системе
37
3
2.2.1. Общие сведения о системе
37
2.2.2. Перечень субъектов доступа и уровней их полномочий
39
2.2.3. Перечень объектов доступа
39
2.2.4. Режимы обработки информации
40
2.2.5. Особенности обработки, хранения, удаления информации,
а так же доступа к информации
40
2.2.6. Информация о путях и способах поступления информации
в информационную систему и ее сегменты
42
2.2.7. Состав и схемы размещения средств защиты информации,
используемых на объекте информатизации
42
2.2.8. Особенности обработки, хранения, удаления информации,
а так же доступа к информации
43
2.2.9. Перечень защищаемых ресурсов Сегмента
информационной системы
43
2.2.10. Порядок взаимодействия типового сегмента с другими
типовыми сегментами информационной системы
44
ГЛАВА 3. ОПТИМИЗАЦИЯ ПОЛИТИКИ ИНФОРМАЦИОННОЙ
БЕЗОПАСНОСТИ ДЛЯ АВТОМАТИЗИРОВАННЫХ СИСТЕМ В
ЗАЩИЩЕННОМ ИСПОЛНЕНИИ В ГЛАВНОМ УПРАВЛЕНИИ ЗАГС
МОСКОВСКОЙ ОБЛАСТИ
49
3.1 Модернизация системы технических и программных средств
защиты от несанкционированного доступа
49
3.1.1. Оптимизация использования текущих средств защиты
АРМ
49
3.1.2. Оптимизация работы средств защиты информации в ИС
без использования технических средств непосредственно размещенных
на компьютерах ИС
5
53
3.2. Характеристика источников угроз несанкционированного
54

4
доступа в информационной системе персональных данных и
мероприятия по их устранению связанные с действиями нарушителя
3.2.1. Анализ возможностей внешнего нарушителя и доработка
методов противодействия
54
3.2.2. Анализ возможностей внутреннего нарушителя и
доработка методов противодействия
55
3.3. Ожидаемые результаты выполнения оптимизации и
рекомендуемые на постоянной основе организационные мероприятия
62
ЗАКЛЮЧЕНИЕ
64
СПИСОК ИСПОЛЬЗОВАННОЙ ЛИТЕРАТУРЫ
66
5
ВВЕДЕНИЕ
В связи с массовым внедрением в системы управления предприятиями
автоматизированных систем (АС) обработки информации, основанных на
современных компьютерных и информационных технологиях, остро встала
проблема построения необходимой и достаточной системы защиты
информации в них. Круг пользователей автоматизированных систем
постоянно расширяется, окончательно произошло формирование единой
глобальной сети «Интернет», которая даёт возможность миллионам людей
получать доступ к ресурсам автоматизированных систем всех стран мира и
воздействовать на порядок их работы. Ежегодный ущерб от хищений,
мошенничества и ввода различных вирусов через Интернет, по оценкам
специалистов, достигает гигантских сумм - более 300 миллиардов долларов.
Отсюда вытекает, что без решения комплекса задач по информационной
защите АС не смогут нормально функционировать и выполнять возложенные
на них задачи и будут нести в себе постоянную угрозу принятия неверных
решений исходя из искаженных датах в них. [20]
Основным пунктом реализации механизмов защиты информации в АС
стоит разработка политики информационной безопасности. Однако, прежде
чем к ней приступать, необходимо однозначно определить и сформировать
понятийный аппарат в исследуемой области и структурировать информацию
по угрозам и мерам защиты автоматизированных систем в соответствии с их
классификационными признаками.[21]
Темой исследования является разработка политики информационной
безопасности для автоматизированных информационных систем в
защищенном исполнении типового сегмента Главного управления ЗАГС
Московской области.
Актуальность темы исследования состоит в том, что постоянное
проникновение во все сферы жизни человека информационных технологий
6
создает не только удобство для граждан, позволяющая им проще и
эффективнее реализовывать свои права и обязанности перед обществом, но и
требует обеспечения сохранности и конфиденциальности информации. В
некоторых странах достаточно распространенным видом преступлений
становится так называемая кража цифровой личности человека - вор живет
под именем пострадавшего, ни в чем себе не отказывая. Обобрав чужую
личность, вор оставляет пострадавшего наедине с долгами и ищет новую
жертву [36].
Информационная система Главного управления ЗАГС содержит
информацию о гражданах Московской области, начиная с выдачи им самого
первого их личного официального документа - свидетельства о рождении и
заканчивая проводами гражданина в последний путь, выдавая свидетельство
о смерти. Учитывая хранение такого вида информации в цифровом виде за
значительный (в некоторых районах Московской области с 1929 года)
промежуток времени, политика информационной безопасности должна
постоянно предотвращать и отвечать на возникающие новые способы и
методы хищения, искажения и уничтожения информации в цифровых
информационных системах.
Объектом исследования являются современные методы и способы
защиты информации, применяемые в настоящее время на территории
Российской Федерации
Предметом исследования является политика информационной
безопасности типового сегмента автоматизированной системы Главного
управления ЗАГС Московской области.
Цель выпускной квалификационной работы – оптимизировать
политику информационной безопасности для автоматизированных
информационных систем в защищенном исполнении типового сегмента
Главного управления ЗАГС Московской области.
Задачами, требующими исследования, являются:
7
- описать и провести анализ текущего состояния политики
информационной безопасности Главного управления ЗАГС Московской
области;
- провести исследование порядка взаимодействия типового сегмента с
другими информационными системами системы на предмет возможных
угроз;
- проанализировать использование текущих средств защиты АРМ и
подготовить предложения по оптимизации;
- доработать в соответствии с текущими реалиями регламенты
пользователей и средства защиты информации в информационной системе;
- исследовать источники угроз несанкционированного доступа в
информационной системе персональных действиями внешнего нарушителя;
- классифицировать виды внутреннего нарушителя и описать его
возможности, провести доработку методов противодействия нарушения
политик информационной безопасности для этого типа нарушителей.
Практическая значимость работы заключается в сохранении
бюджетных средств Московской области на обеспечение мероприятий по
информационной безопасности, повышения уровня защищенности и
улучшения сохранности информации в информационной системе Главного
управления ЗАГС Московской области.
В первой главе будут рассмотрена нормативно-правовая база и типовые
методы защиты информации.
Рассмотренная информация будет использована при оценке и описании
текущей организации работы типового сегмента информационной системы
Главного управления ЗАГС Московской области во второй главе
Предлагаемые мероприятия и проработка рекомендаций по
совершенствованию существующей политики информационной
безопасности описаны в третьей главе.
Для проведения исследований использованы последние работы и

8
публикации в данной сфере науки - Ю.Н. Юденкова[33], И.С. Афониной[10],
Е.С. Евстрантенко[19], в которых рассматриваются вопросы теоретических и
практических основ разработки политики безопасности в государственных и
частных структурах.
За базовые учебные пособия при разработке положений данного
раздела взяты труды известного учёного в области информационной
безопасности В.Ф. Шаньгина "Защита компьютерной информации.
Эффективные методы и средства"[34] и "Информационная безопасность
компьютерных систем и сетей"[35]. Однако, представляется важным
отметить тот факт, что новые уязвимости и угрозы в автоматизированных
информационных системах появляются постоянно, становясь все более
изощренными, что требует системной доработки и дополнение
перечисленных материалов указанных документов в соответствии с реалиями
настоящего дня.
9
ГЛАВА 1. ОБЗОР НОРМАТИВНО ПРАВОВЫХ АКТОВ И
ТИПОВЫХ МЕТОДОВ ЗАЩИТЫ ИНФОРМАЦИИ
1.1 Основы государственной политики РФ в области информационной
безопасности
Процессы информатизации политической, социальной, военной и
экономической деятельности государства и, как следствие, быстрое развитие
автоматизированных информационных систем всех уровней сопровождаются
ростом посягательств на информационные ресурсы как со стороны
специальных служб иностранных государств, так и со стороны собственных
граждан с преступными помыслами, которые не имеют доступа к ним. Стоит
отметить, что в сложившейся обстановке одной из первостепенных задач
правового государства, является разрешение острого противоречия между
существующим и достаточным уровнем защищенности информационных
нужд личности, общества и государства, обеспечением их информационной
безопасности. [14]
При этом под информационной безопасностью (далее - ИБ) понимается
"состояние защищенности личности, общества и государства от внутренних
и внешних информационных угроз, при котором обеспечиваются реализация
конституционных прав и свобод человека и гражданина, достойные качество
и уровень жизни граждан, суверенитет, территориальная целостность и
устойчивое социально-экономическое развитие Российской Федерации,
оборона и безопасность государства"[5].
Под основой правового обеспечения информационной безопасности
понимаются - источники, в соответствии с которыми организуется
обеспечение информационной безопасности, а также исходные, главные
положения указанной деятельности.
Касаясь идей и мнений ведущих ученых (правовых доктрин), как
своеобразных источников организационного и правового обеспечения
10
информационной безопасности, то здесь необходимо отметить, что они
достаточно существенно и эффективно влияют на действующее
законодательство в данной области.[24]
Вместе с тем в Российской Федерации, в соответствии со ст. 15
Конституции Российской Федерации, основным источником права, в том
числе по обеспечению информационной безопасности, является правовой
акт, а также общепризнанные принципы и нормы международного права и
международные договоры Российской Федерации. В Российской Федерации
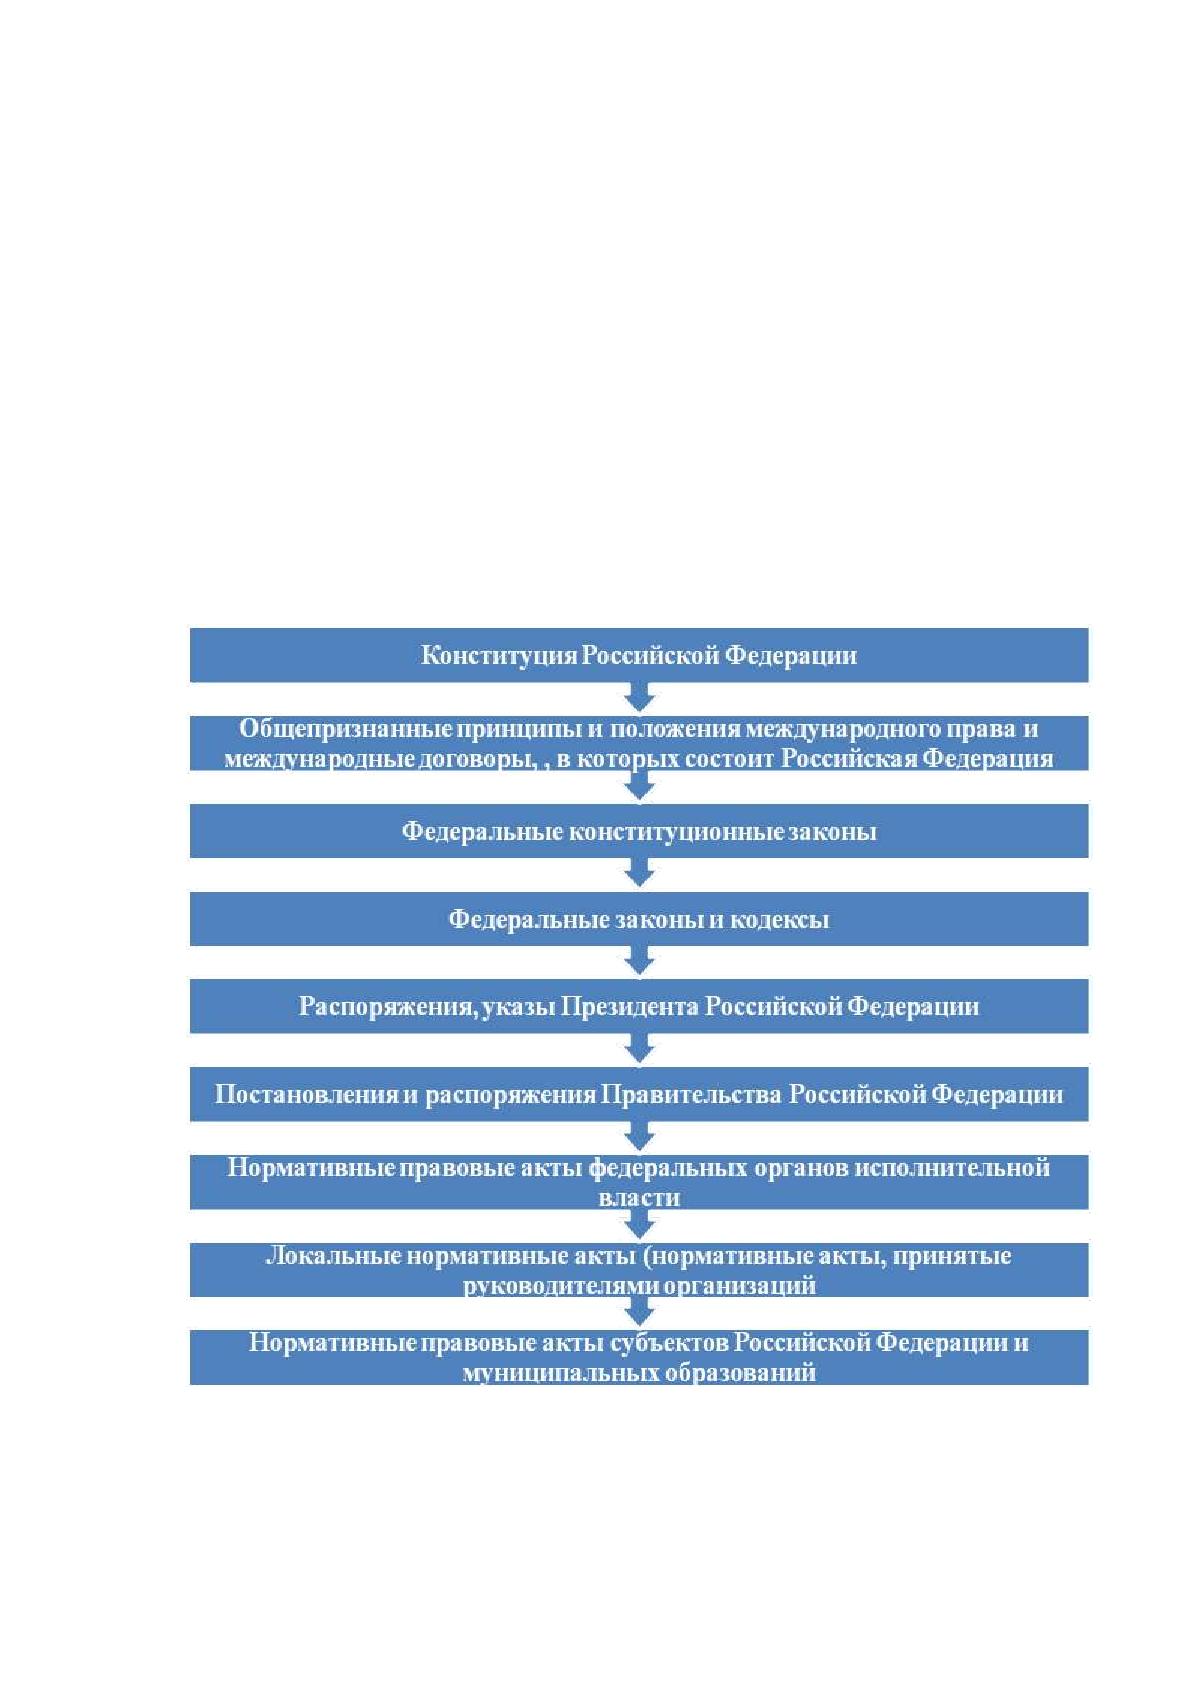
существует стройная система нормативных правовых актов по их
юридической силе (рисунок 1).
Рисунок 1 - Система нормативных правовых актов
Основными нормативно - правовыми актами, которые используются
как юридическая база при разработке политики информационной
11
безопасности в автоматизированных системах являются:
1. Федеральный закон от 27.07.2006 № 149-ФЗ «Об информации,
информационных технологиях и защите информации» (с изменениями от 25
ноября 2017 г.).
2. Федеральный закон от 27 июля 2006 года № 152-ФЗ "О
персональных данных" (с изменениями от 29 июля 2017 г.)
3. Федеральный закон от 26.07.2017 № 187-ФЗ "О безопасности
критической информационной инфраструктуры Российской Федерации"
4. Указ Президента Российской Федерации от 5 декабря 2016 года
№ 646 «Об утверждении доктрины информационной безопасности
Российской Федерации».
5. Приказ ФСТЭК России от 18 февраля 2013 г. №21 "Об
утверждении состава и содержания организационных и технических мер по
обеспечению безопасности персональных данных при их обработке в
информационных системах персональных данных"
6. Базовая модель угроз безопасности персональных данных при их
обработке в информационных системах персональных данных (выписка).
ФСТЭК России, 2008 г.
7. ГОСТ Р ИСО/МЭК 27001-2006. Информационная технология.
Методы и средства обеспечения безопасности. Системы менеджмента
информационной безопасности требования
Далее представлены краткие выдержки, касающиеся исследуемой
информационной системы, из содержания основных документов,
регулирующих сферу информационной безопасности автоматизированных
систем.[25]
1.1.1. Доктрина информационной безопасности Российской Федерации
Структура доктрины информационной безопасности РФ (далее -
Доктрины) состоит из пяти разделов: в первом разделе утверждаются общие