97
D-Link DES-3052
23 U
2 U Патч панель
1 U
APC Smart-UPS 2200VA
2 U
Маршрутизатор ZyXEL GS-4024F
3 U
IBM x3550 Express Почтовый сервер
3 U
IBM x3550 Express Файл-сервер
3 U
IBM x3550 Express Сервер БД
3 U
IBM System Storage DS3200
АРМ
Depo Ego 8510 mn
МФУ
Brother DCP-9010CN
Internet
D-Link DCM-202
Отделы
Серверная
АРМ администратора
сети
Depo Ego 8510 mn
АРМ администратора
системы безопасности
Depo Ego 8510 mn
АРМ начальника службы
охраны
Depo Ego 8510 mn
Служба безопасности
ДИП-34АС2000-СТ
С2000-ИК
Турникет
B
C
С2000-Proxy
АРМ видеоконтроля
Depo Ego 8510 mn
С2000
РИП-12РИП-12
RS-485
C
VD101EH
C
VD101EH
C
VD101EH
Видеореги
стратор
Видеокамеры
С2000-КПБ
С2000-КДЛ
eSAfe
eSAfe
eToken
eToken
eToken
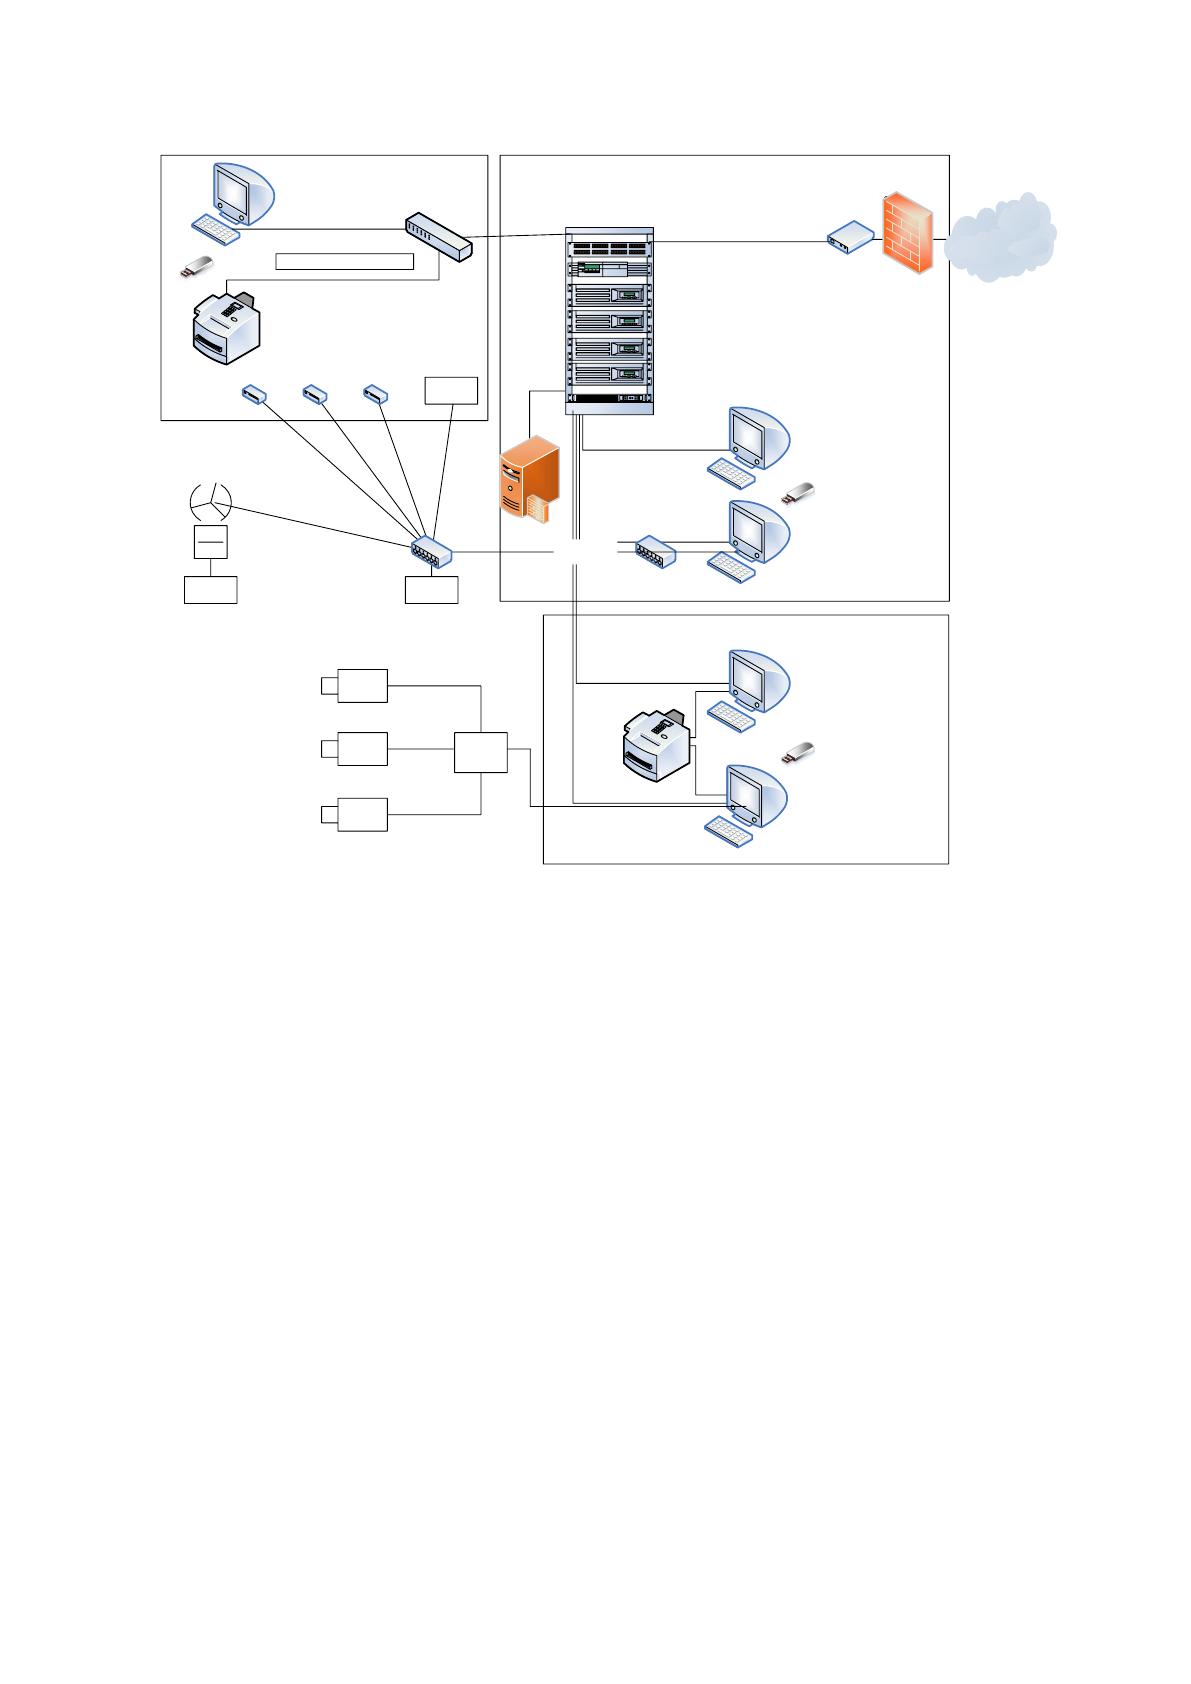
Рисунок 2.7 Схема аппаратного обеспечения с учетом оборудования СЗИ
98
3 Обоснование экономической эффективности проекта
3.1 Выбор и обоснование методики расчёта экономической
эффективности
Основным методом оценки качества ЗИ становится выявление
соответствия ТЗ на разработку системы защиты реализованных функций и задач,
рабочих характеристик и требований.
Еще один метод, который применяется в отечественной и зарубежной
практике - это изучение функциональной надежности системы, определяющее
качественный уровень системы ИБ.
Количественный уровень безопасности АИС определяется двумя
главными группами показателей – абсолютным и относительным. Рассмотрим
более подробно эти критерии.
Абсолютная количественная оценка ЗИ в АИС определяет издержки,
указанные в денежном выражении, частоту реализации негативных событий или
другие показатели, являющиеся значимыми в рамках поддержания ЗИ.
Исследуя потери АИС, важно понимать, что они могут быть
организационными, техническими, технологическими, экономическими, причем
они следуют друг из друга и потери одного уровня неизбежно влекут
неприятности и на других уровнях.
Потери АИС - это потеря свойств информации, информационных и
вычислительных ресурсов, ресурсов АИС, денежных и других активов, а также
утрата доверия между партнерами при возникновении угрозы.
В процессе создания СИБ разработчик должен оценивать потери,
понесённые АИС в процессе реализации той или иной угрозы. Опираясь на
такие оценки, он должен ответить на все указанные выше вопросы.
Также при разработке эффективной СИБ, важно обращать внимание на
уровень выигрыша нарушителя, и сделать так, чтобы эта величина стала как
можно меньше.
В процессе изучения возможных потерь АИС при реализации угроз,
нужно понять множество ресурсов АИС и весомых угроз и по отношению к
каждому ресурсу найти решения, которые связаны с:

99
• Выявлением круга заинтересованных лиц в применении активов
АИС.
• Выявлением целей нарушителя.
• Определением размеров выгоды полученной нарушителем при
реализации одной или комплекса угроз.
• Оценкой суммы затрат, которые нарушитель понесет для
реализации поставленной цели.
При оценке эффективности СИБ важно учесть свойства данных и ресурсы
АИС, подлежащие защите с точки зрения владельца информации, поскольку
лишь собственник может указать, что нужно защищать и выведет суммарную
оценку тому или иному ресурсу или свойству.
Одним из методов оценивания качестве защиты данных может быть
определение соответствия техническому заданию на разработку системы защиты
уже реализованных функция и задач, требований и эксплуатационных
характеристик.
Другой способ, который встречается в российской и зарубежной практике
– проведение анализа функциональной надежности всей системы, который
также может характеризовать качественней уровень системы ИБ (СИБ).
Количественный уровень безопасности автоматизированных ИС (АИС)
можно обозначить двумя основными группами показателей – абсолютным и
относительным. Остановимся на них более подробно.
Относительная количественная оценка предполагает число (значение,
рейтинг), требующее сравнения с другим, эталонным значением. Для его
определения используются оценка экспертов.
Важнейшим моментом качественной оценки можно назвать вопрос о
коррекции и согласовании нестыковок, которые могут возникнуть из-за
субъективности экспертов. Наиболее распространённым является метод Дельфи
и его модификации.
Экспертиза может рассматривать оценку результативности системы
защиты, уровня риска, уровня защищенности различных подсистем и т.д.
100
В том случае, когда объектом оценки является АИС, следует реализовать
комплекс механизмов, которые позволят получить количественные показатели
защищенности.
Абсолютная количественная оценка характеризует издержки, выраженные
в финансовом эквиваленте, периодичность неблагоприятных событий и
остальные показатели, которые также значимы по части защиты данных.
Абсолютные количественные показатели обычно систематизируются в
следующие разновидности:
1. Технические. К ним относятся:
• Количество распознанных угроз – показывает количество
раскрытых угроз и обрабатываемых угроз. Угроза может быть распознана, если
ее характеристики совпали с описанием в СИБ;
• Качество противодействия угрозам – выражает способность СИБ
правильно реагировать на угрозу. В реальной ситуации есть угрозы, на которое
СИБ трудно правильно среагировать. В такой ситуации нужно протоколировать
все действия, которые исполняются угрозой;
• Общее уменьшение скорости обработки АИС – показывает
уменьшение производительности АИС по причине необходимости реализации
методов, предписанных политикой ИБ. Пример - платы шифрования, которые
заметно уменьшают скорость передачи данных из-за того, что нужно весь поток
информации сначала шифровать, а потом дешифровать, еще один пример –
использование паролей для всех пользователей, из-за чего могут возникнуть
неудобства.
Расчет абсолютных количественных показателей связан также с
понятиями риска и затрат.
Рассчитаем величины потерь для критичных информационных ресурсов
до внедрения СЗИ (Таблица 3.1.).
Таблица 3.1
Величины потерь (рисков) для критичных информационных ресурсов до
внедрения СЗИ
101
Риск
Актив
Величин
а потерь
(тыс.руб.
)
Некомпетентное использование,
настройка или неправомерное
отключение средств защиты
База данных клиентов
21
Распределённая база данных с
информацией о партнерах и
рекламодателе
17
Сведения о доступе в панель
управления сотрудников
компании
30
Персональные данные
сотрудников
53
Сведения о клиентах и
партнерах
42
Сведения о заключаемых
договорах
60
Входящая и исходящая
корреспонденция
25
Использование программных
средств и информации без
гарантии источника
База данных клиентов
19
Распределённая база данных с
информацией о партнерах и
рекламодателе
16
Сведения о доступе в панель
управления сотрудников
компании
21
Персональные данные
сотрудников
6
Сведения о клиентах и
партнерах
20
Сведения о заключаемых
договорах
42
Входящая и исходящая
корреспонденция
32
Отключение или вывод из строя
подсистем обеспечения
функционирования
информационных систем
База данных клиентов
27
Распределённая база данных с
информацией о партнерах и
рекламодателе
31
Сведения о доступе в панель
управления сотрудников
компании
11
Персональные данные
сотрудников
20
Сведения о клиентах и
партнерах
19
Сведения о заключаемых
договорах
17
102
Риск
Актив
Величин
а потерь
(тыс.руб.
)
Входящая и исходящая
корреспонденция
20
Нарушения персоналом
организационных мер по
обеспечению ИБ
База данных клиентов
21
Распределённая база данных с
информацией о партнерах и
рекламодателе
17
Сведения о доступе в панель
управления сотрудников
компании
30
Персональные данные
сотрудников
53
Сведения о клиентах и
партнерах
42
Сведения о заключаемых
договорах
60
Входящая и исходящая
корреспонденция
25
Несанкционированный доступ к
ресурсам информационной
системы с рабочих станций
легальных пользователей
База данных клиентов
19
Распределённая база данных с
информацией о партнерах и
рекламодателе
16
Сведения о доступе в панель
управления сотрудников
компании
21
Персональные данные
сотрудников
6
Сведения о клиентах и
партнерах
20
Сведения о заключаемых
договорах
42
Входящая и исходящая
корреспонденция
32
Выход из строя оборудования
информационных систем и
оборудования
База данных клиентов
27
Распределённая база данных с
информацией о партнерах и
рекламодателе
31
Сведения о доступе в панель
управления сотрудников
компании
11
Персональные данные
сотрудников
20
Сведения о клиентах и
партнерах
19

103
Риск
Актив
Величин
а потерь
(тыс.руб.
)
Сведения о заключаемых
договорах
17
Входящая и исходящая
корреспонденция
20
Итого:
1098
3.2 Расчёт показателей экономической эффективности проекта
В предыдущей главе была рассчитана суммарная величина потерь в
случае реализации рассмотренных угроз. В данном пункте рассчитаем
постоянные и переменные затраты на внедрение СЗИ и определим
экономическую эффективность ее внедрения и срок окупаемости предлагаемых
мер.
В ходе проектирования, внедрения и работы СЗИ возможны разовые и
постоянные затраты. К разовым затратам относятся следующие:
Заработная плата персонала при проектировании и внедрении СЗИ;
Затраты на приобретение материалов, аппаратного и программного
обеспечения.
К постоянным затратам отнесем такие затраты, как:
Заработная плата сотрудников, обслуживающих СЗИ
Затраты на электроэнергию.
Разовые затраты оценены в таблице 3.2.
Таблица 3.2
Содержание и объем разового ресурса, выделяемого на защиту
информации
Организационные мероприятия
№
п\п
Выполняемые действия
Среднечасовая
зарплата
специалиста
(руб.)
Трудоемкость
операции
(чел.час)
Стоимость,
всего
(тыс.руб.)
1.
Разработка технического
задания
125
40
5
2.
Разработка технического
предложения
115
24
2,7
104
3.
Согласование и
утверждение ТЗ
115
20
2,3
4.
Разработка проекта СЗИ
115
12
1,3
5.
Расчет потребности в
оборудовании
115
50
5,7
6.
Планирование кабельной
системы СЗИ
115
25
2,8
7.
Разработка подсистемы
электрообеспечения
115
34
3,9
8.
Внедрение СЗИ
115
90
10,3
9.
Разработка инструкций и
других руководящих
документов
115
30
3,4
10.
Тестирование
115
12
1,3
11.
Обучение пользователей
115
40
4,6
12.
Ввод в эксплуатацию
115
12
1,3
Стоимость проведения организационных мероприятий, всего
45
Мероприятия инженерно-технической защиты
№
п/п
Номенклатура ПиАСИБ,
расходных материалов
Стоимость,
единицы (тыс.руб)
Кол-во
(комплект)
Стоимость,
всего
(тыс.руб.)
1.
Лицензия на использование
Secret Disk 4.
2,5
67
167,5
2.
Лицензия на использование
ПО Secret Disk Enterprise на
одном сервере в одном
домене Microsoft Active
Directory.
150
1
150
3.
Лицензия на использование
ПО eSafe
45
1
45
4.
Лицензия на использование
сертифицированной версии
eToken Network Logon 5» на
одном рабочем месте
0,177
67
11,8
Стоимость проведения мероприятий инженерно-технической защиты
374
Объем разового ресурса, выделяемого на защиту информации
419
Содержание и объем постоянного ресурса (за квартал), выделяемого на
содержание СЗИ, приведено в таблице 3.3.
Таблица 3.3
Содержание и объем постоянного ресурса, выделяемого на защиту информации
Организационные мероприятия
№
п\п
Выполняемые действия
Среднечасовая
зарплата
специалиста (руб.)
Трудоемкость
операции
(чел.час)
Стоимость,
всего
(тыс.руб.)
1)
Заработная плата
администратора СЗИ
130
720
93,6
Стоимость проведения организационных мероприятий, всего
93,6
105
Мероприятия инженерно-технической защиты
№
п/п
Номенклатура ПиАСИБ,
расходных материалов
Стоимость,
единицы (тыс.руб)
Кол-во (Вт)
Стоимость,
всего
(тыс.руб.)
1.
Сервер с монитором (350 вт)
0,003
252
0,6
2.
Компьютер АРМ
администратора (350 вт)
0,003
756
2,2
Стоимость проведения мероприятий инженерно-технической защиты
2,8
Объем постоянного ресурса, выделяемого на защиту информации
96,3
Прогнозируемые данные по о величине потерь (рисков) для критичных
информационных ресурсов после внедрения/модернизации системы защиты
информации получены экспертным путем и приведены в таблице 3.4.
Таблица 3.4
Величины потерь (рисков) для критичных информационных ресурсов
после внедрения СЗИ
Риск
Актив
Величин
а потерь
(тыс.руб.
)
Некомпетентное использование,
настройка или неправомерное
отключение средств защиты
База данных клиентов
7
Распределённая база данных с
информацией о партнерах и
рекламодателе
5
Сведения о доступе в панель
управления сотрудников
компании
15
Персональные данные
сотрудников
18
Сведения о клиентах и
партнерах
30
Сведения о заключаемых
договорах
13
Входящая и исходящая
корреспонденция
20
Использование программных
средств и информации без
гарантии источника
База данных клиентов
6
Распределённая база данных с
информацией о партнерах и
рекламодателе
5
Сведения о доступе в панель
управления сотрудников
компании
11
Персональные данные
сотрудников
2
Сведения о клиентах и
14
106
Риск
Актив
Величин
а потерь
(тыс.руб.
)
партнерах
Сведения о заключаемых
договорах
9
Входящая и исходящая
корреспонденция
24
Отключение или вывод из строя
подсистем обеспечения
функционирования
информационных систем
База данных клиентов
9
Распределённая база данных с
информацией о партнерах и
рекламодателе
9
Сведения о доступе в панель
управления сотрудников
компании
5
Персональные данные
сотрудников
7
Сведения о клиентах и
партнерах
7
Сведения о заключаемых
договорах
5
Входящая и исходящая
корреспонденция
15
Нарушения персоналом
организационных мер по
обеспечению ИБ
База данных клиентов
18
Распределённая база данных с
информацией о партнерах и
рекламодателе
30
Сведения о доступе в панель
управления сотрудников
компании
13
Персональные данные
сотрудников
20
Сведения о клиентах и
партнерах
6
Сведения о заключаемых
договорах
5
Входящая и исходящая
корреспонденция
11
Несанкционированный доступ к
ресурсам информационной
системы с рабочих станций
легальных пользователей
База данных клиентов
2
Распределённая база данных с
информацией о партнерах и
рекламодателе
14
Сведения о доступе в панель
управления сотрудников
компании
9
Персональные данные
24