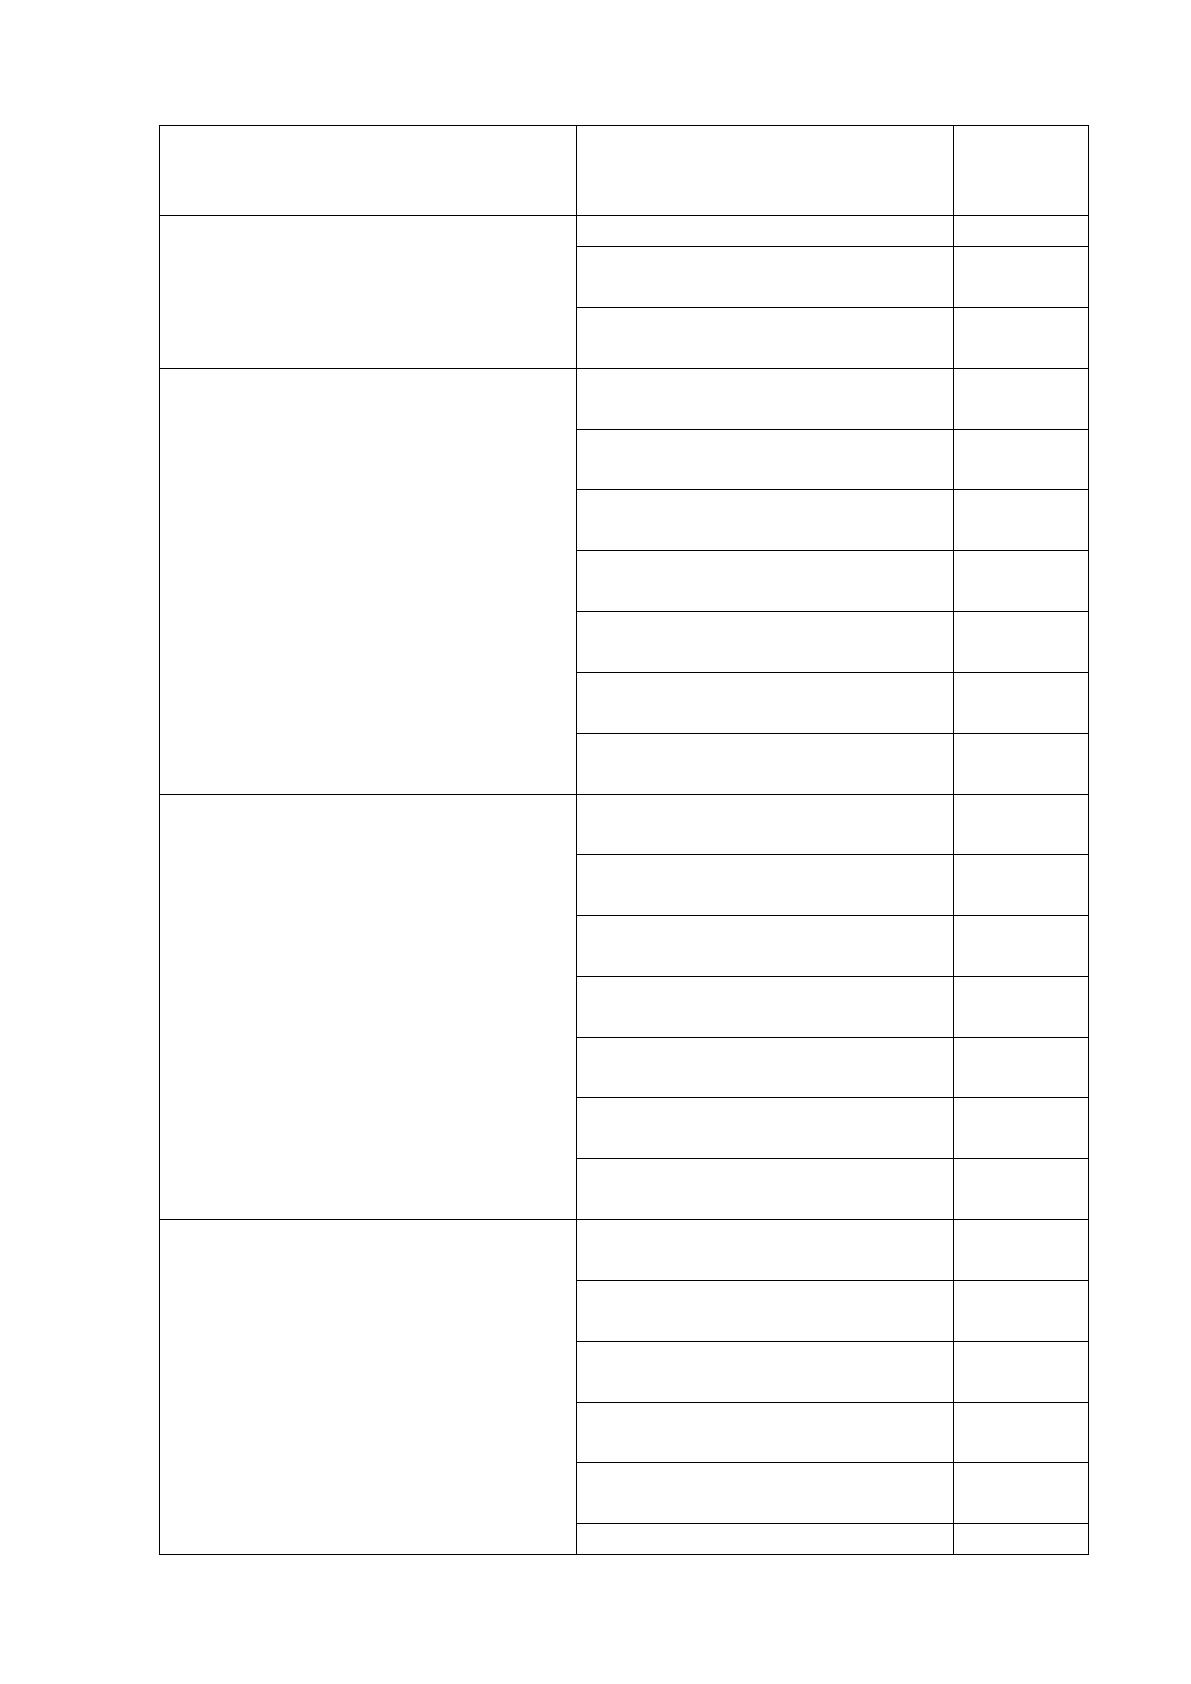
Риск
Актив
Величина
потерь
(тыс.руб.)
компании
Входящая и исходящая
корреспонденция
60
Перечень платежных
документов
25
Использование программных
средств и информации без
гарантии источника
Персональные данные
клиентов
19
Финансовая и налоговая
отчетность
16
Персональные данные
сотрудников
21
Сведения о денежных выплатах
сотрудникам
6
Сведения о выплатах в
компании
20
Входящая и исходящая
корреспонденция
42
Перечень платежных
документов
32
Отключение или вывод из строя
подсистем обеспечения
функционирования
информационных систем
Персональные данные
клиентов
27
Финансовая и налоговая
отчетность
31
Персональные данные
сотрудников
11
Сведения о денежных выплатах
сотрудникам
20
Сведения о выплатах в
компании
19
Входящая и исходящая
корреспонденция
17
Перечень платежных
документов
20
Нарушения персоналом
организационных мер по
обеспечению ИБ
Персональные данные
клиентов
21
Финансовая и налоговая
отчетность
17
Персональные данные
сотрудников
30
Сведения о денежных выплатах
сотрудникам
53
Сведения о выплатах в
компании
42
Входящая и исходящая
60
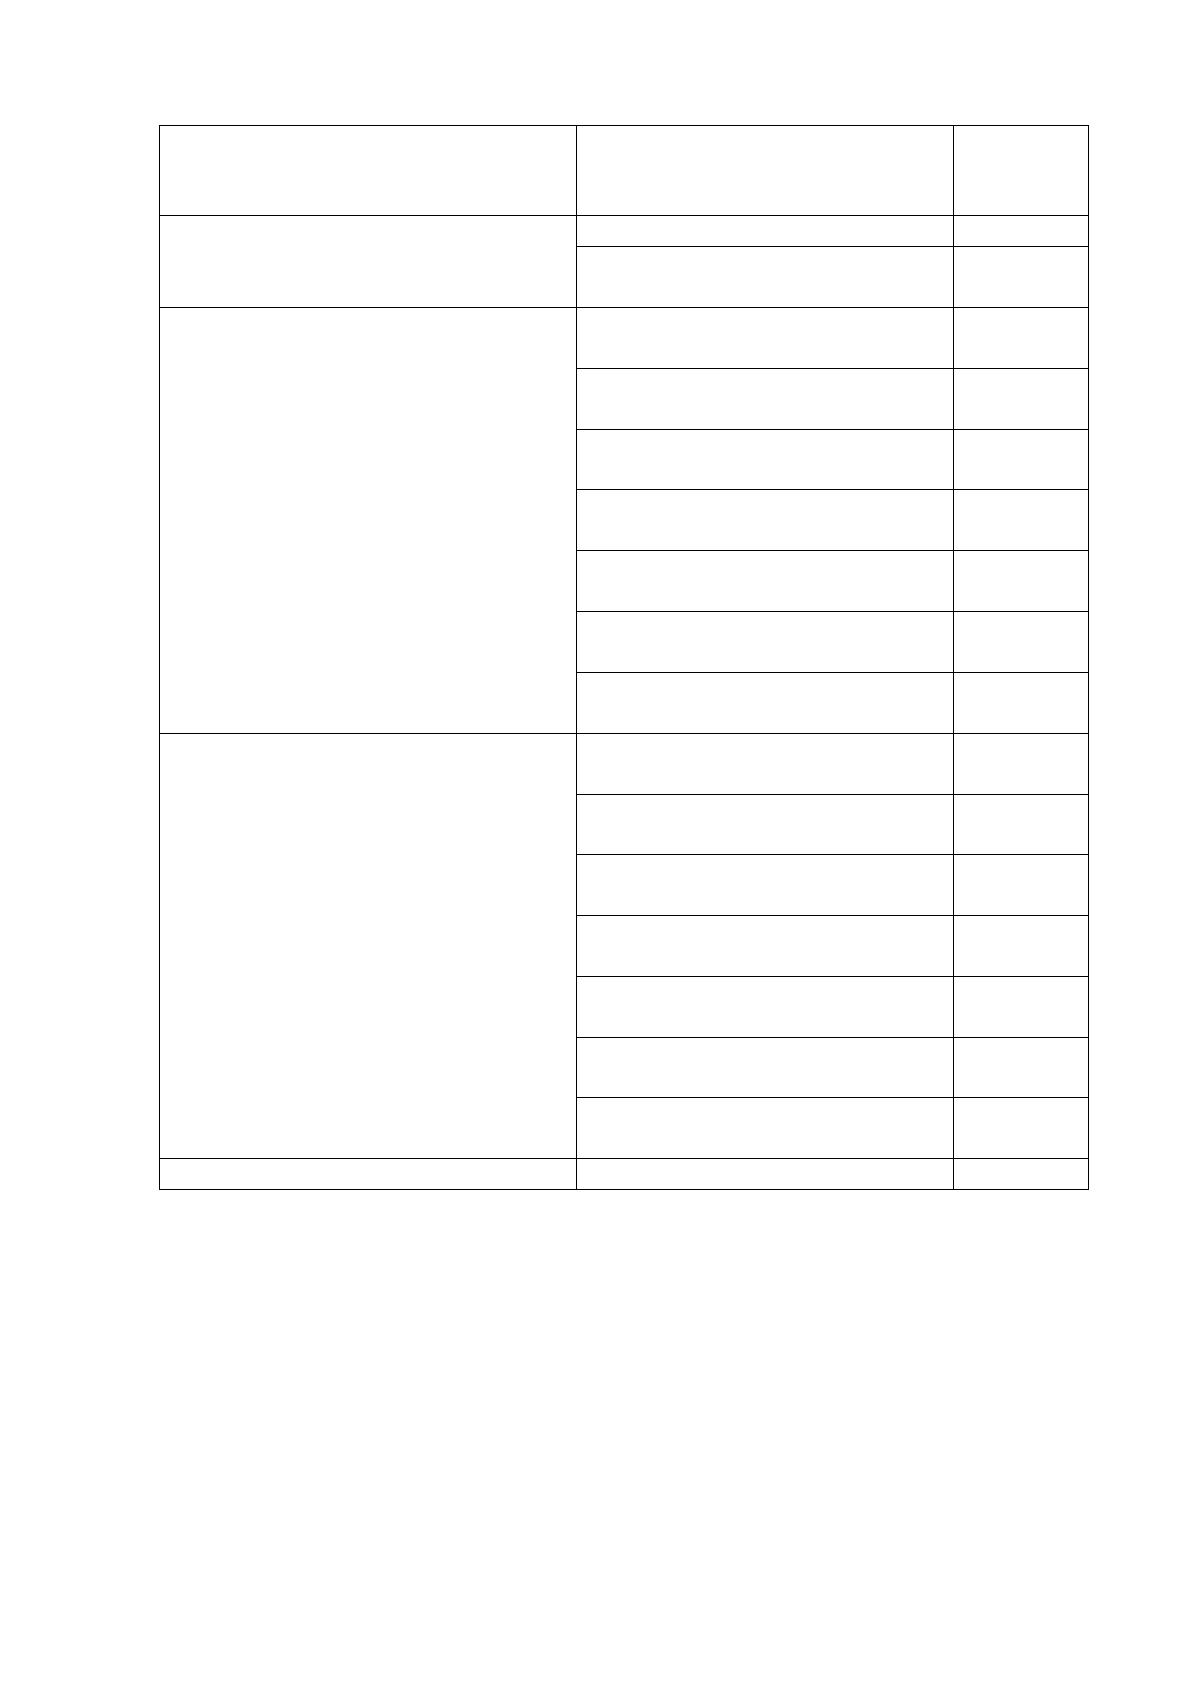
Риск
Актив
Величина
потерь
(тыс.руб.)
корреспонденция
Перечень платежных
документов
25
Несанкционированный доступ к
ресурсам информационной
системы с рабочих станций
легальных пользователей
Персональные данные
клиентов
19
Финансовая и налоговая
отчетность
16
Персональные данные
сотрудников
21
Сведения о денежных выплатах
сотрудникам
6
Сведения о выплатах в
компании
20
Входящая и исходящая
корреспонденция
42
Перечень платежных
документов
32
Выход из строя оборудования
информационных систем и
оборудования
Персональные данные
клиентов
27
Финансовая и налоговая
отчетность
31
Персональные данные
сотрудников
11
Сведения о денежных выплатах
сотрудникам
20
Сведения о выплатах в
компании
19
Входящая и исходящая
корреспонденция
17
Перечень платежных
документов
20
Итого:
1098
3.2 Расчёт показателей экономической эффективности проекта
В прошлой главе был рассчитан суммарный объем потерь, которые могут
быть в случае реализации рассмотренных угроз. В этой главе постараемся
рассчитать постоянные и переменные затраты на внедрение СЗИ и выразим
экономическую эффективность такого внедрения, а также срок предполагаемой
окупаемости введенных мер безопасности.

В процессе создания, внедрения и использования СЗИ возникают
постоянные и разовые затраты. К разовым затратам можно отнести:
• Заработная плата персонала в процессе проектирования и установки
СЗИ;
• Затраты на покупку материалов, программного и аппаратного
обеспечения.
Постоянные затраты обычно включают в себя заработную плату
сотрудников, обслуживающих данную СЗИ. Но поскольку организационных
изменений в процессе проектирования системы не вносилось (то есть не было
предусмотрено появление новых должностей), а все обязанности по
обслуживанию такой системы перекладываются на сотрудников IT-отдела, то
данные затраты учитывать не станем.
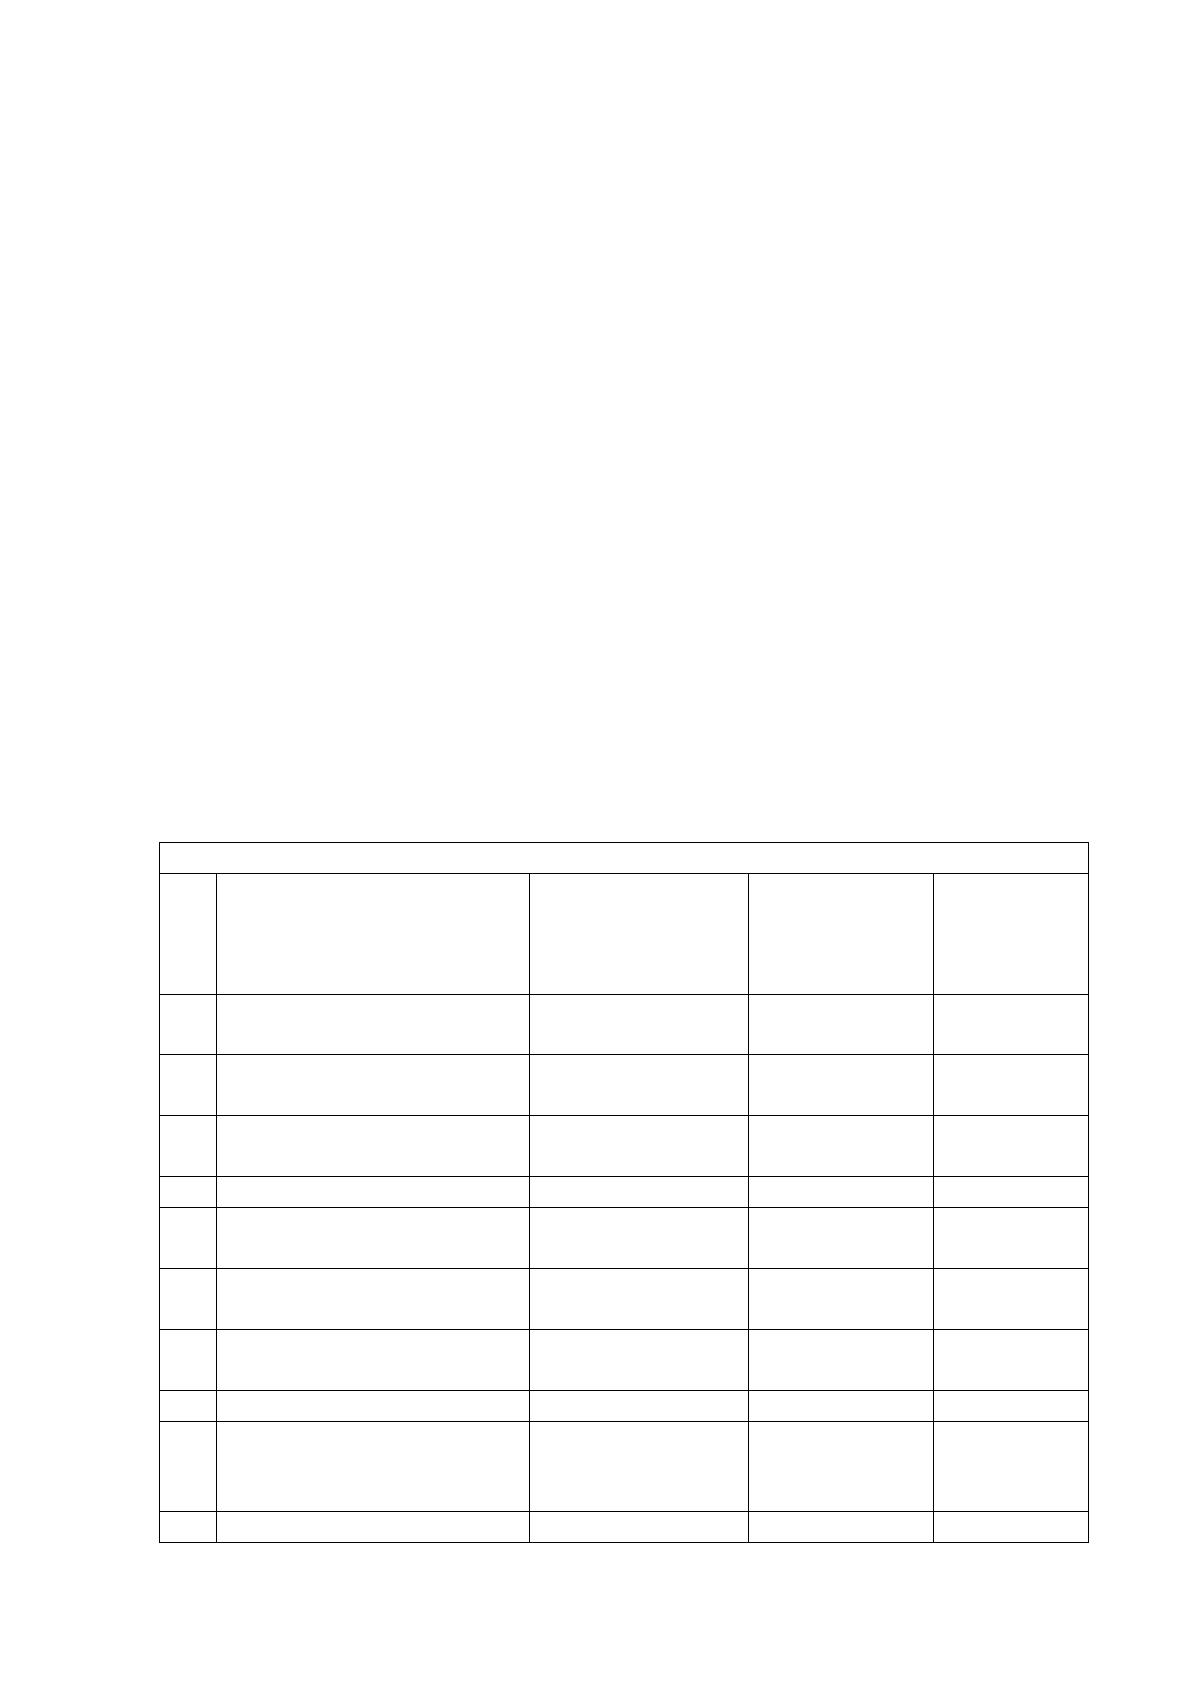
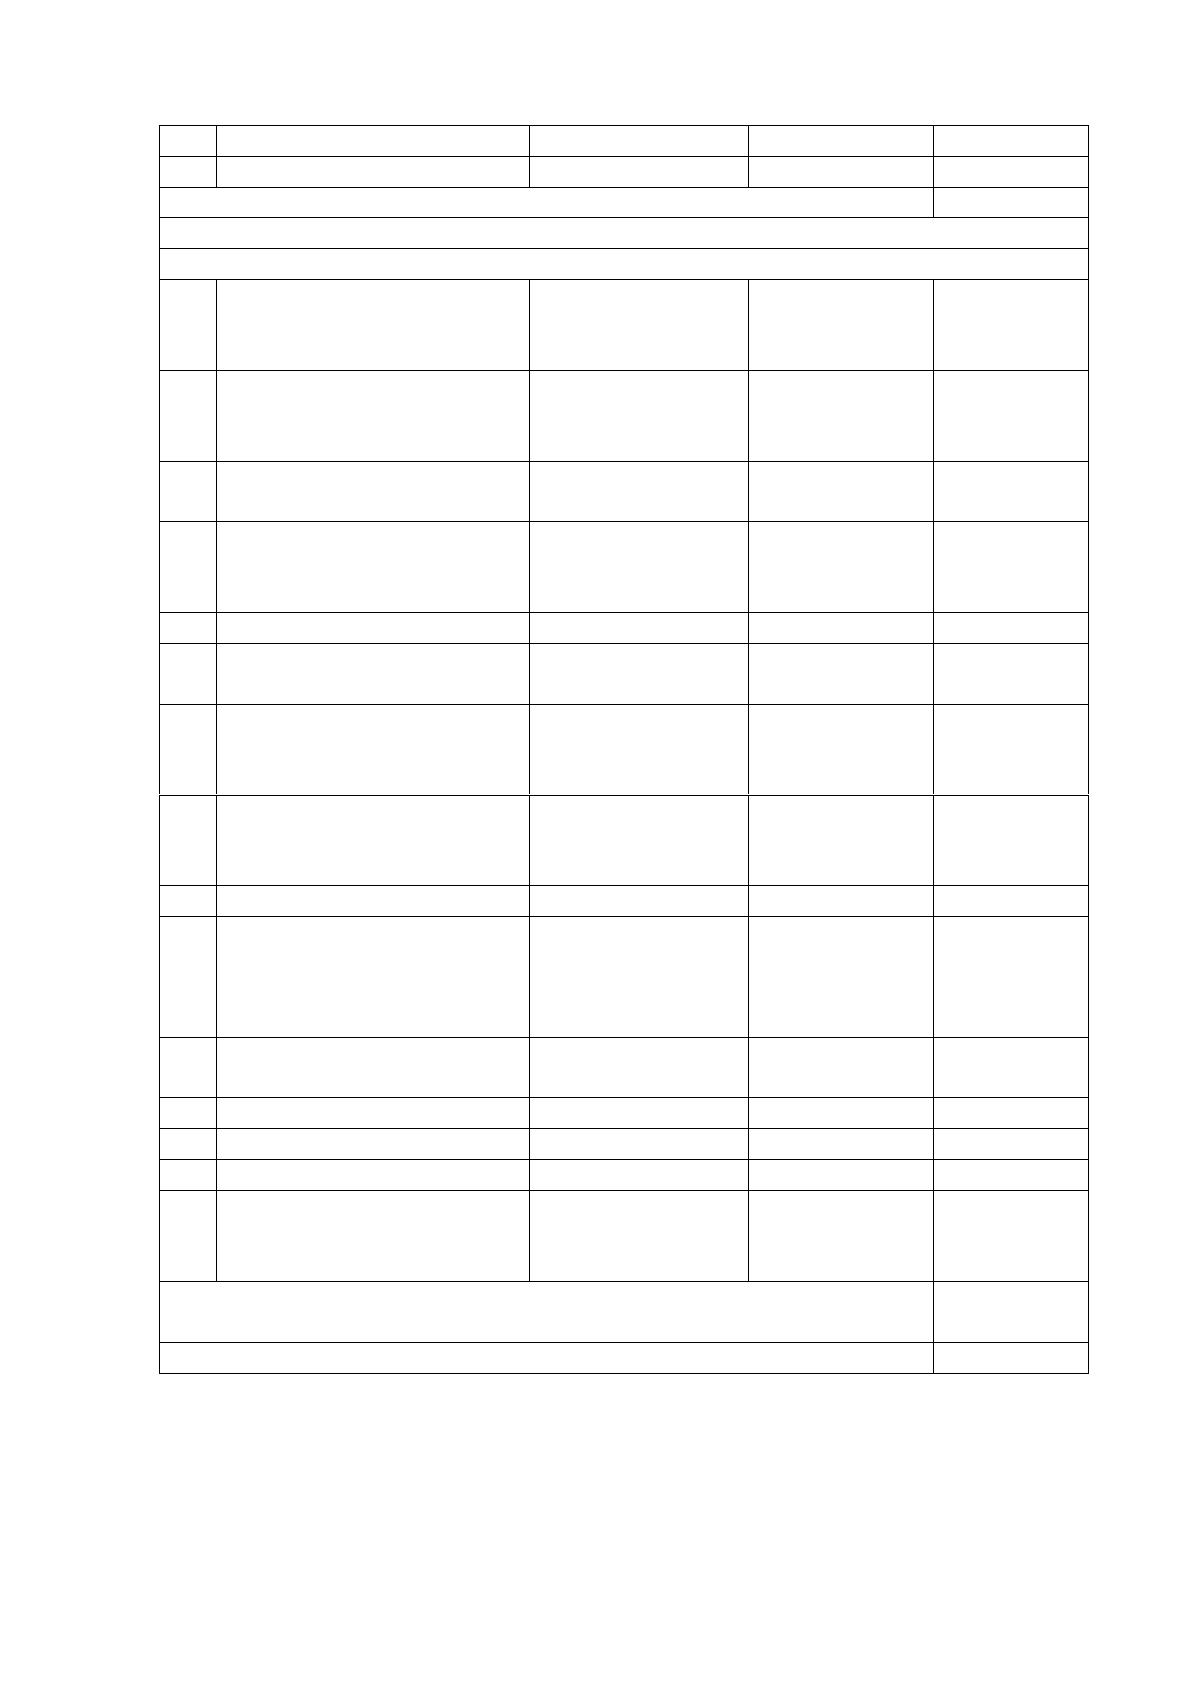
Разовые затраты оценены в таблице 3.2..
Таблица 3.2
Содержание и объем разового ресурса, выделяемого на защиту
информации
Организационные мероприятия
№
п\п
Выполняемые действия
Среднечасовая
зарплата
специалиста
(руб.)
Трудоемкость
операции
(чел.час)
Стоимость,
всего
(тыс.руб.)
1.
Разработка технического
задания
125
40
5
2.
Разработка технического
предложения
115
24
2,7
3.
Согласование и
утверждение ТЗ
115
20
2,3
4.
Разработка проекта СЗИ
115
12
1,3
5.
Расчет потребности в
оборудовании
115
50
5,7
6.
Планирование кабельной
системы СЗИ
115
25
2,8
7.
Разработка подсистемы
электрообеспечения
115
34
3,9
8.
Внедрение СЗИ
115
90
10,3
9.
Разработка инструкций и
других руководящих
документов
115
30
3,4
10.
Тестирование
115
12
1,3
11.
Обучение пользователей
115
40
4,6
12.
Ввод в эксплуатацию
115
12
1,3
Стоимость проведения организационных мероприятий, всего
45
Мероприятия инженерно-технической защиты
№
п/п
Номенклатура ПиАСИБ,
расходных материалов
Стоимость,
единицы
(тыс.руб)
Кол-во
(комплект)
Стоимость,
всего
(тыс.руб.)
1.
ST-FR031EM,
биометрический
считыватель
8,839
2
17,678
2.
ML-295K,
электромагнитный замок
1,438
1
1,438
3.
ББП- 20 исп. 01,
бесперебойный блок
питания
0,8
1
0,8
4.
12В, 7Ач, аккумулятор
0,546
1
0,546
5.
ST-ER115, устройство
разблокировки двери
0,763
1
0,763
6.
ST-FE700, настольный
биометрический
считыватель
4,77
1
4,77
7.
StandProx, proxy - карта
Em-marine, магнитные
карты Timex Base,
0,03
5
0,15
8.
базовое ПО Timex TA-50,
6,042
1
6,042
9.
дополнительная лицензия
на 100 пользователей для
модуля учета рабочего
времени
7,314
1
7,314
10.
Timex АС, модуль
контроля доступа
6,042
1
6,042
11.
ВВГ 3х2,5, кабель
29,182
1
29,182
12.
ШВВП 2х0,75, кабель
10,25
1
10,25
13.
Расходные материалы
1
1
1
14.
Монтаж и пуско-наладка
оборудования, установка
ПО, настройка БД
14,609
1
14,609
Стоимость проведения мероприятий инженерно-технической
защиты
100
Объем разового ресурса, выделяемого на защиту информации
145
Содержание и объем постоянного ресурса (за квартал), выделяемого на
содержание СЗИ, приведено в таблице 3.3.
Таблица 3.3
Содержание и объем постоянного ресурса, выделяемого на защиту
информации
Организационные мероприятия
№
п\п
Выполняемые действия
Среднечасовая
зарплата
специалиста
(руб.)
Трудоемкость
операции
(чел.час)
Стоимость,
всего
(тыс.руб.)
1)
Заработная плата
администратора СЗИ
130
720
93,6
Стоимость проведения организационных мероприятий, всего
93,6
Мероприятия инженерно-технической защиты
№
п/п
Номенклатура ПиАСИБ,
расходных материалов
Стоимость,
единицы
(тыс.руб)
Кол-во (Вт)
Стоимость,
всего
(тыс.руб.)
1.
Сервер с монитором (350
вт)
0,003
252
0,6
2.
Компьютер АРМ
администратора (350 вт)
0,003
756
2,2
Стоимость проведения мероприятий инженерно-технической
защиты
2,8
Объем постоянного ресурса, выделяемого на защиту информации
96,3
Прогнозируемые данные по о величине потерь (рисков) для критичных
информационных ресурсов после внедрения/модернизации системы защиты
информации получены экспертным путем и приведены в таблице 3.4.
Таблица 3.4
Величины потерь (рисков) для критичных информационных ресурсов
после внедрения СЗИ
Риск
Актив
Величина
потерь
(тыс.руб.)
Некомпетентное использование,
настройка или неправомерное
отключение средств защиты
Персональные данные
клиентов
7
Финансовая и налоговая
отчетность
5
Персональные данные
сотрудников
15
Сведения о денежных выплатах
сотрудникам
18
Сведения о выплатах в
компании
30
Входящая и исходящая
корреспонденция
13
Риск
Актив
Величина
потерь
(тыс.руб.)
Перечень платежных
документов
20
Использование программных
средств и информации без
гарантии источника
Персональные данные
клиентов
6
Финансовая и налоговая
отчетность
5
Персональные данные
сотрудников
11
Сведения о денежных выплатах
сотрудникам
2
Сведения о выплатах в
компании
14
Входящая и исходящая
корреспонденция
9
Перечень платежных
документов
24
Отключение или вывод из строя
подсистем обеспечения
функционирования
информационных систем
Персональные данные
клиентов
9
Финансовая и налоговая
отчетность
9
Персональные данные
сотрудников
5
Сведения о денежных выплатах
сотрудникам
7
Сведения о выплатах в
компании
7
Входящая и исходящая
корреспонденция
5
Перечень платежных
документов
15
Нарушения персоналом
организационных мер по
обеспечению ИБ
Персональные данные
клиентов
18
Финансовая и налоговая
отчетность
30
Персональные данные
сотрудников
13
Сведения о денежных выплатах
сотрудникам
20
Сведения о выплатах в
компании
6
Входящая и исходящая
корреспонденция
5
Перечень платежных
документов
11

Риск
Актив
Величина
потерь
(тыс.руб.)
Несанкционированный доступ к
ресурсам информационной
системы с рабочих станций
легальных пользователей
Персональные данные
клиентов
2
Финансовая и налоговая
отчетность
14
Персональные данные
сотрудников
9
Сведения о денежных выплатах
сотрудникам
24
Сведения о выплатах в
компании
9
Входящая и исходящая
корреспонденция
9
Перечень платежных
документов
5
Выход из строя оборудования
информационных систем и
оборудования
Персональные данные
клиентов
7
Финансовая и налоговая
отчетность
7
Персональные данные
сотрудников
5
Сведения о денежных выплатах
сотрудникам
15
Сведения о выплатах в
компании
18
Входящая и исходящая
корреспонденция
30
Перечень платежных
документов
13
Итого:
506
Динамика потерь за период 2 года представлена в таблице 3.5.
Таблица 3.5
Оценка динамики величин потерь
1 кв
2 кв
3 кв
4 кв
5 кв
6 кв
7 кв
8 кв
До внедрения
СКУД
274,
50
549,
00
823,
50
1098,
00
1372,
50
1647,
00
1921,
50
2196,
00
После внедрения
СКУД
126,
50
253,
00
379,
50
506,0
0
632,5
0
759,0
0
885,5
0
1012,
00
Снижение потерь
148,
00
296,
00
444,
00
592,0
0
740,0
0
888,0
0
1036,
00
1184,
00
График, характеризующий оценку срока окупаемости СЗИ, представлен
на рисунке 3.1.
Рисунок 3.1 Оценка срока окупаемости СЗИ
Как видно из графика, срок окупаемости СЗИ составляет около 7 месяцев.
ЗАКЛЮЧЕНИЕ
На настоящем этапе развития технологий задача обеспечения
информационной безопасности является одной из приоритетных, так как в
случае утраты конфиденциальной информации компании может понести
значительные убытки. Поэтому каждая организация, в которой могут быть
найдены информационные активы, вынуждена их защищать. Один из
активнейших каналов утечки информации связан с персоналом и человеческим
фактором, поэтому прежде всего работодатель предпочитает ограничить
возможности своих сотрудников по доступу к защищаемой информации, а также
исключить доступ к ней посторонних лиц.
СКУД играет особую роль в обеспечении защиты любого объекта. Сама
СКУД обычно состоит из набора программных и аппаратных средств и
выполняет спектр определенных задач, основными из которых являются: запрет
доступа посторонним лицам на охраняемую территорию, в отдельные здания
или помещения. Еще одной значимой функцией СКУД становится возможность
контроля и разграничения доступа отдельных лиц по территории охраняемой
зоны. Важно понимать, что внедрение таких систем заметно повысит уровень
защищенности.
Одним из главных элементов системы безопасности становится СКУД,
выполняющая следующие задачи:
• Повышение уровня физической безопасности до требуемого уровня;
• Организация системы контроля работы персонала и увеличение
эффективности работы сотрудников;
• Возрастание энергоэффективности и применение
энергосберегающих технологий;
• Организация единого комплекса систем управления для улучшения
бизнес-процессов, реализующих функционирование самого объекта
автоматизации.
Процесс управления доступом состоит из программно-технических
средств и организационно-административных мероприятий, которые помогают
решить задачи контроля и управления доступом как на сам объект, так и внутри
его помещений, а также реализовать оперативный контроль за персоналом и
проведенном на рабочем месте времени.
Основным направлением развития СКУД можно назвать
интеллектуализацию, т.е. передача практически всех функций по сбору,
обработке данных и принятия решений аппаратным средствам СКУД и
компьютерам. Современные СКУД – это программно-аппаратный комплекс,
состоящий из контроллеров, шлюзов, замков, считывателей, турникетов, металл
детекторов, а также компьютеров и ПО верхнего уровня, которые облегчают
настройку, контроль и оперативное управление правами доступа.
Контроллер представляет из себя надежный электронный прибор
(специализированный ПК), который хранит данные о конфигурации, режиме
работы системы, перечне лиц, которые имеют право доступа на объект, а также
текущий уровень их полномочий. В простых вариантах контроллер может быть
уже встроенным в считыватель.
Еще одним важным звеном СКУД становятся подключаемые к
контроллеру считыватели, которые могут извлекать данные из пропуска
пользователя – так называемого «личного идентификатора». Вся эта информация
затем идет в контроллер, который может принять решение о допуске
пользователя на объект или в здание. Контроллер может настраиваться и так, что
он будет запрашивать подтверждение своего решения у компьютера. Сегодня
применяются считыватели самых разных технологий.
В выпускной квалификационной работе для внедрения в ООО «Альянс»
выбрана СКУД «Smartec». Это простая и в тоже время многофункциональная
система позволяет быстро внедрить и использовать такие ее элементы, как
сетевой контролер и считыватели карт. Стоимость внедрения, в соответствии с
расчетами, составила около 241000 рублей, срок окупаемости СКУД составил
около 7 месяцев.
В результате внедрения данной СКУД удалось достигнуть следующих
целей:
обеспечить контроль над перемещениями сотрудников компании на
территории компании;
обеспечить формирование отчетов по перемещениям сотрудников;