12
1.3 ㅤ Анализ ㅤ рисков ㅤ информационной ㅤ безопасности.
1.3.1 ㅤ Идентификация ㅤ и ㅤ оценка ㅤ информационных ㅤ активов
При ㅤ определении ㅤ информационной ㅤ безопасности ㅤ компании ㅤ фирмы ㅤ
часто ㅤ используют ㅤ понятие ㅤ информационных ㅤ активов. ㅤ Под ㅤ этим ㅤ будем ㅤ
понимать ㅤ совокупность ㅤ методических ㅤ и ㅤ информационно-коммуникационных ㅤ
решений ㅤ фирмы, ㅤ направленных ㅤ на ㅤ обеспечение ㅤ выполнения ㅤ бизнес-
процессов ㅤ с ㅤ целью ㅤ получения ㅤ прибыли. ㅤ Информационные ㅤ активы, ㅤ как ㅤ
представляется ㅤ на ㅤ основании ㅤ опыта ㅤ практической ㅤ работы, ㅤ включают ㅤ в ㅤ себя ㅤ
следующие ㅤ пять ㅤ главных ㅤ составляющих ㅤ элементов:
а). ㅤ Информационная ㅤ модель ㅤ предприятия ㅤ — ㅤ целостная ㅤ совокупность ㅤ
описаний ㅤ информационных ㅤ ресурсов, ㅤ правил ㅤ их ㅤ формирования ㅤ и ㅤ
использования, ㅤ форм ㅤ документов, ㅤ структур ㅤ справочников ㅤ и ㅤ данных ㅤ и ㅤ т.д., ㅤ
регламентов ㅤ выполнения ㅤ бизнес-процессов, ㅤ описание ㅤ бизнес-единиц ㅤ и ㅤ
организационной ㅤ структуры ㅤ предприятия ㅤ и ㅤ иных ㅤ составляющих ㅤ бизнеса. ㅤ По ㅤ
существу, ㅤ как ㅤ и ㅤ любая ㅤ модель, ㅤ она ㅤ последовательно ㅤ характеризует ㅤ уровни ㅤ
общности ㅤ (охвата) ㅤ и ㅤ анализа ㅤ бизнеса ㅤ как ㅤ целенаправленной ㅤ системы. ㅤ С ㅤ
концептуальной ㅤ точки ㅤ зрения ㅤ в ㅤ такой ㅤ модели ㅤ рассматриваются ㅤ
стратегические ㅤ поставленной ㅤ нами ㅤ цели ㅤ и ㅤ задачи ㅤ предприятия, ㅤ бизнес-
процессы ㅤ и ㅤ функции, ㅤ необходимые ㅤ ресурсы ㅤ (в ㅤ том ㅤ числе ㅤ и ㅤ
информационные), ㅤ бизнес-структуры, ㅤ топология ㅤ их ㅤ размещения, ㅤ система ㅤ
мотивации ㅤ и ㅤ управляющих ㅤ воздействий ㅤ (событий). ㅤ Описание ㅤ модели ㅤ бизнеса ㅤ
позволяет ㅤ документировать ㅤ текущее ㅤ и ㅤ целевое ㅤ состояние ㅤ бизнеса ㅤ и ㅤ
обеспечивает ㅤ поддержку ㅤ процессов ㅤ принятия ㅤ стратегических ㅤ решений.
б). ㅤ Информационные ㅤ ресурсы ㅤ предприятия ㅤ в ㅤ их ㅤ материальном ㅤ
воплощении, ㅤ то ㅤ есть ㅤ информационные ㅤ системы ㅤ и ㅤ соответствующие ㅤ
хранилища ㅤ данных.
в). ㅤ Персонал ㅤ информационных ㅤ служб ㅤ (кадровые ㅤ активы), ㅤ отвечающий ㅤ
за ㅤ формирование ㅤ и ㅤ развитие ㅤ информационной ㅤ модели, ㅤ конфигурирование ㅤ
программного ㅤ комплекса, ㅤ обслуживание ㅤ технологической ㅤ платформы ㅤ и ㅤ др.
13
г). ㅤ Инфраструктура ㅤ (программно-аппаратный ㅤ комплекс), ㅤ который ㅤ
является ㅤ основным ㅤ практическим ㅤ механизмом ㅤ управления ㅤ и ㅤ использования ㅤ
информационных ㅤ ресурсов. ㅤ Аппаратный ㅤ комплекс ㅤ при ㅤ этом ㅤ представляет ㅤ
собой ㅤ
Базу ㅤ процесса ㅤ анализа ㅤ риска ㅤ составляет ㅤ нахождение ㅤ того, ㅤ что ㅤ
необходимо ㅤ ㅤ защищать, ㅤ ㅤ как ㅤ и ㅤ от ㅤ кого ㅤ защищать. ㅤ Для ㅤ достижения ㅤ данной ㅤ
цели ㅤ определяются ㅤ активы ㅤ (компоненты ㅤ АС), ㅤ которые ㅤ нуждаются ㅤ в ㅤ защите. ㅤ
Некоторые ㅤ из ㅤ активов ㅤ (в ㅤ частности, ㅤ программные ㅤ и ㅤ технические ㅤ средства) ㅤ
идентифицируются ㅤ и ㅤ определяются ㅤ очевидным ㅤ образом. ㅤ Про ㅤ некоторые ㅤ
активы ㅤ (например, ㅤ люди ㅤ или ㅤ расходные ㅤ материалы) ㅤ часто ㅤ не ㅤ обращают ㅤ
внимание ㅤ и ㅤ забывают, ㅤ что ㅤ в ㅤ корне ㅤ неправильно. ㅤ При ㅤ определении ㅤ активов ㅤ
могут ㅤ быть ㅤ затронуты ㅤ также ㅤ и ㅤ нематериальные ㅤ ценности, ㅤ которые ㅤ способны ㅤ
пострадать ㅤ от ㅤ нарушения ㅤ режима ㅤ безопасности, ㅤ к ㅤ примеру ㅤ такие ㅤ как: ㅤ
репутация ㅤ предприятия ㅤ и ㅤ ㅤ моральный ㅤ климат ㅤ в ㅤ рабочем ㅤ коллективе ㅤ
компании.
Информационные ㅤ активы ㅤ (или ㅤ другими ㅤ словами ㅤ их ㅤ можно ㅤ назвать ㅤ
виды ㅤ информации) ㅤ оцениваются ㅤ и ㅤ определяются ㅤ ㅤ с ㅤ точки ㅤ зрения ㅤ нанесения ㅤ
организации ㅤ ущерба ㅤ от ㅤ их ㅤ раскрытия, ㅤ изменения ㅤ или ㅤ недоступности ㅤ в ㅤ
течение ㅤ определенного ㅤ промежутка ㅤ времени;
Программное ㅤ обеспечение ㅤ (ПО), ㅤ материальные ㅤ ресурсы(МР) ㅤ и ㅤ сервисы ㅤ
оцениваются ㅤ и ㅤ идентифицируются, ㅤ обычно ㅤ с ㅤ точки ㅤ зрения ㅤ их ㅤ доступности ㅤ
или ㅤ работоспособности. ㅤ То ㅤ есть ㅤ необходимо ㅤ найти, ㅤ какой ㅤ ущерб ㅤ понесет ㅤ
организация ㅤ в ㅤ случае ㅤ нарушения ㅤ функционирования ㅤ данных ㅤ активов. ㅤ Как ㅤ
пример: ㅤ нарушение ㅤ системы ㅤ кондиционирования ㅤ в ㅤ течение ㅤ 3-ех ㅤ и ㅤ более ㅤ
суток ㅤ приведет ㅤ к ㅤ отказу ㅤ работы ㅤ серверов ㅤ организации, ㅤ к ㅤ ним ㅤ будет ㅤ
соответственно ㅤ нарушен ㅤ доступ, ㅤ и ㅤ вследствие ㅤ чего ㅤ организация ㅤ понесет ㅤ
определенные ㅤ убытки;
В ㅤ целом ㅤ защите ㅤ подлежит ㅤ следующая ㅤ информация, ㅤ представленная ㅤ
ниже, ㅤ а ㅤ именно:

14
•вся ㅤ конфиденциальная ㅤ информация ㅤ и ㅤ информационные ㅤ ресурсы ㅤ
компании, ㅤ которые ㅤ независимо ㅤ от ㅤ ее ㅤ представления ㅤ и ㅤ местонахождения ㅤ в ㅤ
информационной ㅤ среде ㅤ организации:
•Различные ㅤ сведения, ㅤ которые ㅤ ㅤ составляют ㅤ коммерческую ㅤ тайну, ㅤ
доступ ㅤ к ㅤ которым ㅤ может ㅤ быть ㅤ ограничен ㅤ собственником ㅤ информации ㅤ в ㅤ
соответствии ㅤ с ㅤ Федеральным ㅤ законом ㅤ Российской ㅤ федерации ㅤ "О ㅤ
коммерческой ㅤ тайне";
•Служебные ㅤ сведения, ㅤ доступ ㅤ к ㅤ которым ㅤ ограничен ㅤ органами ㅤ
государственной ㅤ власти ㅤ в ㅤ соответствии ㅤ с ㅤ Гражданским ㅤ кодексом ㅤ Российской ㅤ
Федерации;
•сведения ㅤ о ㅤ частной ㅤ жизни ㅤ граждан, ㅤ которые ㅤ позволяют ㅤ
идентифицировать ㅤ или ㅤ определить ㅤ его ㅤ личность ㅤ (а ㅤ именно ㅤ персональные ㅤ
данные ㅤ людей), ㅤ доступ ㅤ к ㅤ которым ㅤ ограничен ㅤ в ㅤ соответствии ㅤ с ㅤ Федеральным ㅤ
законом ㅤ Российской ㅤ Федерации ㅤ "О ㅤ персональных ㅤ данных";
•открытая ㅤ информация, ㅤ необходимая ㅤ для ㅤ обеспечения ㅤ нормального ㅤ
функционирования ㅤ предприятия.
Характеристика ㅤ описываемой ㅤ информации ㅤ представлена ㅤ ниже ㅤ в ㅤ
таблице ㅤ 2.
15
Таблица ㅤ 2
Оценка ㅤ инфо
рмационных ㅤ активов ㅤ о
рганизации
Вид
ㅤ деятельности
Наименование
ㅤ актива
Фо
рма
ㅤ п
редоставления
ㅤ актива
Владелец
ㅤ актива
К
рите
рии
ㅤ оп
ределения
ㅤ стоимости
Разме
рность ㅤ
оценки
Количественная
ㅤ оценка
ㅤ
(тыс.
ㅤ
р
ублей)
Качественная
ㅤ оценка
ㅤ (тыс.
ㅤ
р
ублей)
Основная ㅤ
деятельность ㅤ
Сведения ㅤ о ㅤ
плани
р
уемых ㅤ
п
усках
Док
ументы ㅤ
на ㅤ
б
умажных ㅤ
носителях, ㅤ
элект
ронны
е ㅤ
док
ументы
Ген. ㅤ
ди
ректо
р, ㅤ
фин. ㅤ
Ди
ректо
р, ㅤ
Реп
утация ㅤ
п
редп
рияти
я
90
высоко
е
Основная ㅤ
деятельность
Сведения ㅤ о ㅤ
использ
уемы
х ㅤ
технологиях
Док
ументы ㅤ
на ㅤ
б
умажных ㅤ
носителях, ㅤ
БД ㅤ в ㅤ
компьюте
ре
ди
ректо
р
Реп
утация ㅤ
п
редп
рияти
я
120
к
ритич
еское
1.3.2. ㅤ Оценка ㅤ уязвимостей ㅤ активов
Проблема ㅤ безопасности ㅤ и ㅤ надежности ㅤ информационных ㅤ систем ㅤ в ㅤ
организации ㅤ «SINISTRO» ㅤ имеет ㅤ огромное ㅤ значение, ㅤ так ㅤ как ㅤ анализируемая ㅤ
организация ㅤ осуществляет ㅤ продажу ㅤ продукции ㅤ не ㅤ только ㅤ в ㅤ специально ㅤ
оборудованных ㅤ магазинах, ㅤ но ㅤ и ㅤ посредством ㅤ интернета.
На ㅤ предприятии ㅤ в ㅤ качестве ㅤ объектов ㅤ уязвимости ㅤ анализируются ㅤ
следующие, ㅤ представленные ㅤ ниже:
- ㅤ динамический ㅤ вычислительный ㅤ процесс ㅤ обработки ㅤ данных ㅤ
автоматизированной ㅤ подготовки ㅤ принятия ㅤ решений ㅤ и ㅤ выработки ㅤ
управляющих ㅤ воздействий;
16
- ㅤ информация, ㅤ которая ㅤ ㅤ накоплена ㅤ ㅤ в ㅤ различных ㅤ базах ㅤ данных ㅤ
организации;
- ㅤ объектный ㅤ код ㅤ программ, ㅤ которые ㅤ ㅤ выполняются ㅤ вычислительными ㅤ
средствами ㅤ в ㅤ процессе ㅤ функционирования ㅤ данной ㅤ информационной ㅤ системы;
- ㅤ информация, ㅤ которая ㅤ выдается ㅤ потребителям ㅤ и ㅤ на ㅤ исполнительные ㅤ
механизмы ㅤ системы.
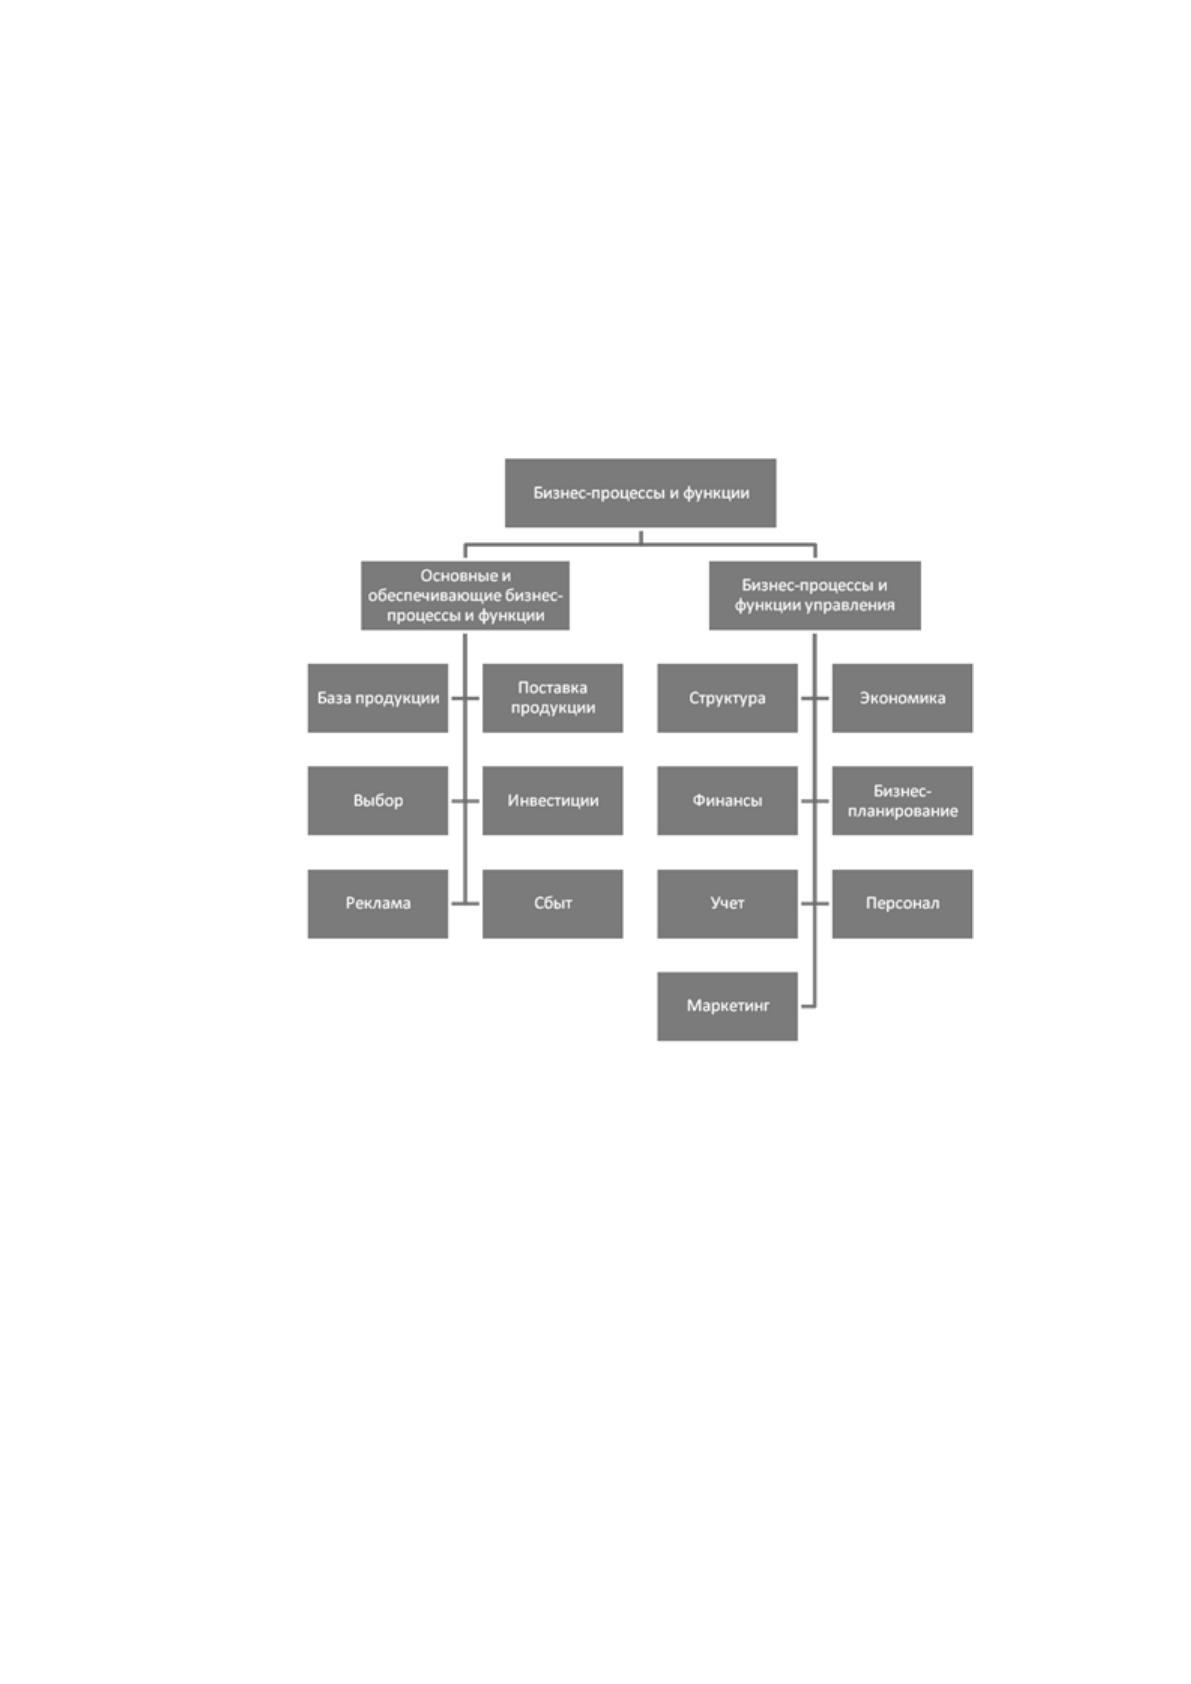
Рис
унок ㅤ 2 ㅤ -Бизнес-п
роцессы ㅤ и ㅤ ф
ункции ㅤ компании ㅤ "SINISTRO"
Все ㅤ существующие ㅤ на ㅤ предприятии ㅤ бизнес-процессы ㅤ можно ㅤ
классифицировать ㅤ на ㅤ следующие, ㅤ а ㅤ именно ㅤ основные, ㅤ обеспечивающие, ㅤ
развития, ㅤ управления.
Основные ㅤ бизнес-процессы ㅤ – ㅤ это ㅤ те, ㅤ которые ㅤ непосредственно ㅤ
ориентированы ㅤ на ㅤ создание ㅤ продукции, ㅤ которая ㅤ представляет ㅤ ценность ㅤ для ㅤ
клиента ㅤ и ㅤ обеспечивающие ㅤ получение ㅤ дохода ㅤ для ㅤ организации.
Обеспечивающие ㅤ бизнес-процессы ㅤ – ㅤ это ㅤ ㅤ те ㅤ бизнес-процессы, ㅤ которые ㅤ
оказывают ㅤ вспомогательную ㅤ роль, ㅤ ㅤ они ㅤ предназначены ㅤ для ㅤ обеспечения ㅤ
17
выполнения ㅤ главных ㅤ процессов. ㅤ Реально ㅤ обеспечивающие ㅤ бизнес-процессы ㅤ
снабжают ㅤ ресурсами ㅤ всю ㅤ деятельность ㅤ данной ㅤ организации.
Бизнес-процессы ㅤ управления ㅤ – ㅤ это ㅤ бизнес-процессы, ㅤ которые ㅤ
охватывают ㅤ ㅤ весь ㅤ комплекс ㅤ функций ㅤ управления ㅤ организации ㅤ на ㅤ уровне ㅤ
текущих ㅤ действий ㅤ и ㅤ бизнес ㅤ - ㅤ системы ㅤ при ㅤ рассмотрении ㅤ ее ㅤ в ㅤ целом.
Бизнес-процессы ㅤ развития ㅤ – ㅤ это ㅤ такие ㅤ ㅤ процессы ㅤ совершенствования ㅤ
компании ㅤ при ㅤ которых ㅤ происходит ㅤ освоение ㅤ новых ㅤ направлений ㅤ и ㅤ
технологий, ㅤ а ㅤ также ㅤ и ㅤ инновационных ㅤ процессов.
1.3.3. ㅤ Оценка ㅤ угроз ㅤ активам
Компания ㅤ "SINISTRO" ㅤ представляет ㅤ ㅤ государственное ㅤ предприятие ㅤ ㅤ и ㅤ у ㅤ
него ㅤ по ㅤ большей ㅤ части ㅤ применяются ㅤ ㅤ программы, ㅤ которые ㅤ разработаны ㅤ
сотрудниками ㅤ данного ㅤ предприятия. ㅤ То ㅤ есть, ㅤ кроме ㅤ стандартной ㅤ 1С, ㅤ есть ㅤ
также ㅤ несколько ㅤ других ㅤ программ ㅤ для ㅤ складского ㅤ учета ㅤ и ㅤ анализа ㅤ в ㅤ
компании.
В ㅤ ходе ㅤ прохождения ㅤ пред ㅤ дипломной ㅤ практики ㅤ были ㅤ найдены ㅤ и ㅤ
обнаружены ㅤ внутренние ㅤ и ㅤ внешние ㅤ источники ㅤ угроз ㅤ безопасности ㅤ
информационных ㅤ систем ㅤ предприятия. ㅤ Внутренними ㅤ источниками ㅤ угроз ㅤ
безопасности ㅤ функционирования ㅤ информационной ㅤ системы ㅤ являются ㅤ
следующие, ㅤ которые ㅤ показаны ㅤ ниже, ㅤ а ㅤ именно:
- ㅤ системные ㅤ ошибки ㅤ при ㅤ постановке ㅤ целей ㅤ и ㅤ задач ㅤ проектирования ㅤ
информационной ㅤ системы ㅤ предприятия, ㅤ формулировке ㅤ требований ㅤ к ㅤ
функциям ㅤ и ㅤ характеристикам ㅤ решения ㅤ задач, ㅤ определении ㅤ условий ㅤ и ㅤ
параметров ㅤ внешней ㅤ среды, ㅤ в ㅤ которой ㅤ предстоит ㅤ применять ㅤ
информационную ㅤ систему;
- ㅤ алгоритмические ㅤ ошибки ㅤ создания ㅤ и ㅤ проектирования ㅤ ㅤ при ㅤ
непосредственной ㅤ алгоритмизации ㅤ функций ㅤ и ㅤ задач ㅤ ㅤ программных ㅤ средств ㅤ и ㅤ
соответствующих ㅤ баз ㅤ данных, ㅤ при ㅤ нахождении ㅤ структуры ㅤ и ㅤ взаимодействия ㅤ
компонент ㅤ комплексов ㅤ программ ㅤ системы, ㅤ а ㅤ также ㅤ при ㅤ использовании ㅤ
информации ㅤ из ㅤ ㅤ баз ㅤ данных ㅤ системы;

18
- ㅤ ошибки ㅤ программирования ㅤ в ㅤ исходных ㅤ текстах ㅤ программ ㅤ и ㅤ описаниях ㅤ
данных, ㅤ а ㅤ также ㅤ их ㅤ наличие ㅤ в ㅤ исходной ㅤ и ㅤ результирующей ㅤ документации ㅤ на ㅤ
компоненты ㅤ существующей ㅤ информационной ㅤ системы;
- ㅤ недостаточная ㅤ эффективность ㅤ используемых ㅤ методов ㅤ и ㅤ средств ㅤ
оперативной ㅤ защиты ㅤ программ ㅤ и ㅤ данных ㅤ и ㅤ обеспечения ㅤ безопасности ㅤ
функционирования ㅤ ИС ㅤ в ㅤ условиях ㅤ случайных ㅤ негативных ㅤ воздействий.
Внешними ㅤ дестабилизирующими ㅤ факторами, ㅤ создающими ㅤ угрозы ㅤ
безопасности ㅤ функционирования ㅤ перечисленных ㅤ объектов ㅤ уязвимости ㅤ ИС, ㅤ
являются:
- ㅤ ошибки ㅤ оперативного ㅤ и ㅤ обслуживающего ㅤ персонала ㅤ в ㅤ процессе ㅤ
эксплуатации ㅤ информационной ㅤ системы ㅤ предприятия;
- ㅤ искажения ㅤ в ㅤ каналах ㅤ телекоммуникации ㅤ информации, ㅤ которая ㅤ
поступающее ㅤ от ㅤ внешних ㅤ источников ㅤ и ㅤ передаваемой ㅤ потребителям, ㅤ а ㅤ также ㅤ
недопустимые ㅤ изменения ㅤ и ㅤ модификации ㅤ характеристик ㅤ потоков ㅤ
информации;
- ㅤ сбои ㅤ и ㅤ отказы ㅤ аппаратуры ㅤ предприятия;
- ㅤ изменения ㅤ состава ㅤ и ㅤ конфигурации ㅤ информационной ㅤ системы ㅤ за ㅤ
пределы, ㅤ которые ㅤ проверены ㅤ ㅤ при ㅤ испытаниях ㅤ или ㅤ сертификации.
Все ㅤ представленные ㅤ выше ㅤ трудности ㅤ оказывают ㅤ отрицательное ㅤ
влияние ㅤ на ㅤ общую ㅤ работу ㅤ организации, ㅤ выявляются ㅤ во ㅤ время ㅤ проведения ㅤ
внутреннего ㅤ контроля ㅤ и ㅤ анализа ㅤ бизнес-процессов ㅤ возникают ㅤ ㅤ при ㅤ
регистрации, ㅤ обработке ㅤ и ㅤ мониторинге ㅤ заявок ㅤ от ㅤ клиентов ㅤ и ㅤ партнеров ㅤ
организации.
Полное ㅤ устранение ㅤ перечисленных ㅤ угроз ㅤ принципиально ㅤ невозможно. ㅤ
Задача ㅤ состоит ㅤ в ㅤ выявлении ㅤ факторов, ㅤ от ㅤ которых ㅤ они ㅤ зависят, ㅤ в ㅤ создании ㅤ
методов ㅤ и ㅤ способов ㅤ уменьшения ㅤ их ㅤ влияния ㅤ на ㅤ безопасность ㅤ ИС, ㅤ а ㅤ также ㅤ в ㅤ
эффективном ㅤ распределении ㅤ ресурсов ㅤ для ㅤ обеспечения ㅤ защиты ㅤ и ㅤ
надежности, ㅤ равнопрочной ㅤ по ㅤ отношению ㅤ ко ㅤ всем ㅤ негативным ㅤ воздействиям.
19
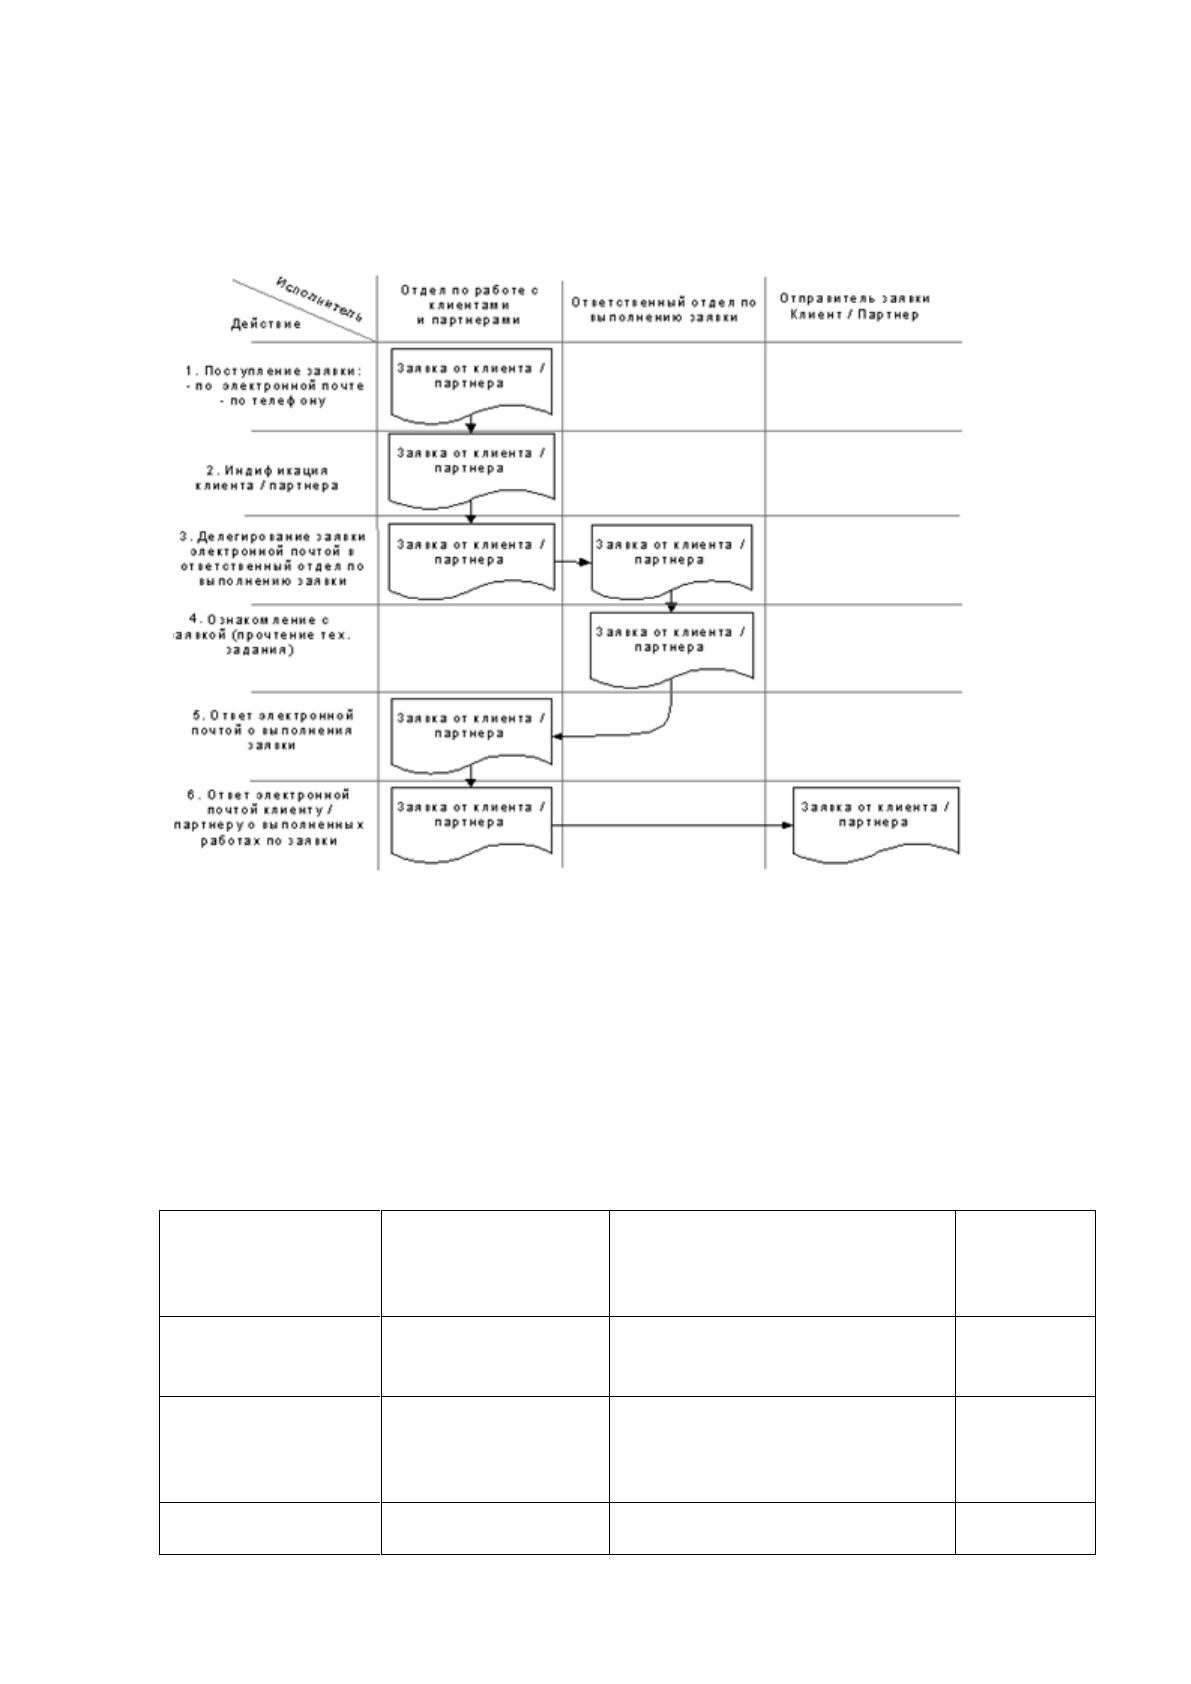
Основным ㅤ и ㅤ самым ㅤ важным ㅤ документом ㅤ в ㅤ рассматриваемой ㅤ нами ㅤ
задаче ㅤ является ㅤ ㅤ заявка ㅤ клиента. ㅤ На ㅤ рисунке ㅤ 3 ㅤ ㅤ представлена ㅤ схема ㅤ
документооборота ㅤ заявки.
Рис
унок ㅤ 3 ㅤ - ㅤ Схема ㅤ док
ументообо
рота ㅤ в ㅤ о
рганизации
П
роанализи
р
уем ㅤ ㅤ в
ременные ㅤ ха
ракте
ристики ㅤ описанных ㅤ выше ㅤ ㅤ п
роцессов, ㅤ
они ㅤ
указаны ㅤ в ㅤ таблице ㅤ 3.
Таблица ㅤ 3
Ха
ракте
ристика ㅤ п
роцессов ㅤ док
ументообо
рота
Действие
С
реднее ㅤ
количество ㅤ за ㅤ
рабочий ㅤ день
В
ремя, ㅤ кото
рое ㅤ т
реб
уется ㅤ для ㅤ
выполнения ㅤ одного ㅤ действия, ㅤ
мин
ут
Общее ㅤ
в
ремя, ㅤ
мин
ут
Регист
рация ㅤ
заявки
16
11
176
Поиск ㅤ
необходимой ㅤ
инфо
рмации
7
21
154
Анализ ㅤ
1
41
41
20
инфо
рмации ㅤ за ㅤ
пе
риод
ИТОГО, ㅤ мин
ут:
361
Расчет ㅤ времени ㅤ был ㅤ ㅤ произведен ㅤ нами ㅤ ㅤ с ㅤ учетом ㅤ периодического ㅤ
возникновения ㅤ проблем ㅤ в ㅤ безопасности ㅤ ИС ㅤ организации. ㅤ Таким ㅤ образом, ㅤ
каждый ㅤ сотрудник ㅤ организации, ㅤ который ㅤ работает ㅤ с ㅤ информационными ㅤ
системами, ㅤ тратит ㅤ в ㅤ среднем ㅤ около ㅤ ㅤ 6 ㅤ часов ㅤ в ㅤ день ㅤ от ㅤ общего ㅤ количества ㅤ
рабочего ㅤ времени ㅤ на ㅤ обработку ㅤ заявок ㅤ клиентов ㅤ и ㅤ партнеров. ㅤ И ㅤ только ㅤ лишь ㅤ
25 ㅤ % ㅤ времени ㅤ остается ㅤ ㅤ у ㅤ него ㅤ на ㅤ выполнение ㅤ всех ㅤ остальных ㅤ обязанностей, ㅤ
что ㅤ представляется ㅤ собой ㅤ очень ㅤ не ㅤ эффективно.
Для ㅤ существующей ㅤ в ㅤ организации ㅤ безопасности ㅤ информационных ㅤ
систем ㅤ можно ㅤ отметить ㅤ следующие ㅤ характерные ㅤ важные ㅤ недостатки, ㅤ а ㅤ
именно:
- ㅤ неэффективное ㅤ использование ㅤ рабочего ㅤ времени;
- ㅤ простои ㅤ при ㅤ использовании ㅤ оборудования;
- ㅤ невозможность ㅤ обработки ㅤ большого ㅤ количества ㅤ информации;
- ㅤ невысокая ㅤ скорость ㅤ и ㅤ точность ㅤ обработки ㅤ заявок;
- ㅤ несовершенство ㅤ процессов ㅤ сбора, ㅤ передачи, ㅤ обработки, ㅤ хранения, ㅤ
защиты ㅤ целостности ㅤ и ㅤ секретности ㅤ информации ㅤ и ㅤ процессов ㅤ выдачи ㅤ
результатов ㅤ расчетов ㅤ конечному ㅤ пользователю;
- ㅤ частые ㅤ обрывы ㅤ связи;
- ㅤ незащищенность ㅤ от ㅤ спама ㅤ в ㅤ рабочей ㅤ почте.
Решение ㅤ проблем ㅤ защищенности ㅤ ИС ㅤ ㅤ позволит ㅤ повысить ㅤ в ㅤ целом ㅤ
эффективность ㅤ работы ㅤ каждого ㅤ сотрудника ㅤ организации ㅤ на ㅤ 59%.
1.3.4. ㅤ Оценка ㅤ рисков
Информация, ㅤ несомненно, ㅤ один ㅤ из ㅤ наиболее ㅤ ценных ㅤ ресурсов ㅤ
предприятия, ㅤ она ㅤ необходима ㅤ на ㅤ стадии ㅤ принятия ㅤ решения, ㅤ при ㅤ реализации ㅤ
задач ㅤ хозяйственной ㅤ деятельности ㅤ и ㅤ управления, ㅤ именно ㅤ с ㅤ помощью ㅤ
21
использования ㅤ анализа ㅤ и ㅤ нужной ㅤ информации ㅤ и ㅤ данных ㅤ менеджер ㅤ готовит ㅤ
соответствующие ㅤ отчеты, ㅤ предложения, ㅤ для ㅤ конечной ㅤ выработки ㅤ и ㅤ принятия ㅤ
управленческих ㅤ решений. ㅤ Очевидно, ㅤ что ㅤ перед ㅤ началом ㅤ работы ㅤ с ㅤ
информацией ㅤ необходимо ㅤ ее ㅤ структурировать ㅤ и ㅤ подготовить ㅤ к ㅤ
использованию, ㅤ потому ㅤ что ㅤ на ㅤ начальном ㅤ этапе ㅤ предприятие ㅤ
взаимодействует ㅤ чаще ㅤ всего ㅤ с ㅤ необработанной ㅤ информацией. ㅤ Проблему ㅤ
перевода ㅤ информации ㅤ и ㅤ данных ㅤ в ㅤ состояние ㅤ полезности, ㅤ решает ㅤ
действующая ㅤ на ㅤ предприятии ㅤ – ㅤ информационная ㅤ система.
Наличие ㅤ большого ㅤ количества ㅤ циркулирующих ㅤ информационных ㅤ
потоков ㅤ значительно ㅤ увеличивает ㅤ вероятность ㅤ возникновения ㅤ
информационных ㅤ рисков ㅤ на ㅤ предприятии, ㅤ которые ㅤ связаны ㅤ с ㅤ нарушением ㅤ
конфиденциальности ㅤ пользования ㅤ и ㅤ целостности ㅤ информации ㅤ и ㅤ данных.
Информационный ㅤ риск ㅤ – ㅤ это ㅤ событие, ㅤ нежелательное ㅤ для ㅤ
предприятия, ㅤ владеющего ㅤ информационными ㅤ ресурсами, ㅤ которое ㅤ обладает ㅤ
определенной ㅤ степенью ㅤ вероятности, ㅤ которое ㅤ может ㅤ произойти, ㅤ при ㅤ этом ㅤ
нанесет ㅤ определенный ㅤ ущерб ㅤ предприятию-владельцу ㅤ соответствующего ㅤ
информационного ㅤ актива.
В ㅤ настоящее ㅤ время ㅤ функции ㅤ организации ㅤ и ㅤ обеспечения ㅤ
информационной ㅤ защищенности ㅤ компании ㅤ выполняют ㅤ сотрудники ㅤ отдела ㅤ
информационных ㅤ технологий ㅤ по ㅤ поручению ㅤ генерального ㅤ директора.
Анализ ㅤ рисков ㅤ информационной ㅤ защищенности ㅤ компании ㅤ проводится ㅤ
начальником ㅤ отдела ㅤ информационных ㅤ технологий, ㅤ решение ㅤ о ㅤ его ㅤ
проведении ㅤ принимается ㅤ также ㅤ генеральным ㅤ директором ㅤ с ㅤ различной ㅤ
периодичностью, ㅤ чаще ㅤ всего ㅤ после ㅤ возникновения ㅤ каких-либо ㅤ утечек ㅤ
информации ㅤ и ㅤ данных. ㅤ Таким ㅤ образом, ㅤ в ㅤ настоящее ㅤ время ㅤ в ㅤ предприятия ㅤ ㅤ нет ㅤ
продуманной ㅤ стратегии ㅤ по ㅤ анализу ㅤ рисков ㅤ информационной ㅤ защищенности ㅤ
компании, ㅤ анализ ㅤ осуществляется ㅤ от ㅤ случая ㅤ к ㅤ случаю, ㅤ фрагментарно ㅤ и ㅤ
неподготовленным ㅤ для ㅤ этого ㅤ специалистом. ㅤ Оценка ㅤ рисков ㅤ в ㅤ результате ㅤ
проведения ㅤ анализа ㅤ проводится ㅤ в ㅤ виде ㅤ составления ㅤ списка ㅤ наиболее ㅤ