22
актуальных ㅤ угроз, ㅤ которые ㅤ могут ㅤ угрожать ㅤ целостности ㅤ информационных ㅤ
активов ㅤ предприятия ㅤ в ㅤ ближайшее ㅤ время.
В ㅤ предприятии ㅤ основными ㅤ видами ㅤ деятельности ㅤ является ㅤ деятельность ㅤ
по ㅤ разработке ㅤ программного ㅤ обеспечения, ㅤ работа ㅤ с ㅤ клиентами, ㅤ рекламная ㅤ
деятельность, ㅤ деятельность ㅤ по ㅤ взаимодействию ㅤ с ㅤ партнерами, ㅤ а ㅤ также ㅤ
деятельность ㅤ по ㅤ взаимодействию ㅤ с ㅤ сотрудниками ㅤ предприятия. ㅤ Кроме ㅤ того, ㅤ
применяется ㅤ также ㅤ разработка ㅤ стратегических ㅤ планов ㅤ развития, ㅤ
противодействие ㅤ конкурентам, ㅤ получение ㅤ и ㅤ анализ ㅤ данных ㅤ по ㅤ результатам ㅤ
работы ㅤ предприятия ㅤ (статистическая ㅤ деятельность).
В ㅤ предприятия ㅤ циркулирует ㅤ информация ㅤ конфиденциального ㅤ
характера, ㅤ содержащая ㅤ сведения ㅤ ограниченного ㅤ распространения ㅤ (служебная ㅤ
тайна, ㅤ коммерческая ㅤ тайна, ㅤ персональные ㅤ данные), ㅤ и ㅤ открытые ㅤ сведения.
Защите ㅤ подлежит ㅤ вся ㅤ конфиденциальная ㅤ информация ㅤ и ㅤ
информационные ㅤ ресурсы, ㅤ независимо ㅤ от ㅤ ее ㅤ представления ㅤ и ㅤ
местонахождения ㅤ в ㅤ информационной ㅤ среде ㅤ предприятия.
В ㅤ организации ㅤ несколько ㅤ раз ㅤ в ㅤ год ㅤ проводится ㅤ исследование, ㅤ с ㅤ целью ㅤ
определения ㅤ общего ㅤ списка ㅤ информационных ㅤ активов ㅤ и ㅤ их ㅤ владельцев, ㅤ для ㅤ
последующего ㅤ анализа. ㅤ Данное ㅤ исследование ㅤ позволяет ㅤ выявить ㅤ угрозы ㅤ
активам, ㅤ которые ㅤ имеются ㅤ в ㅤ организации, ㅤ и ㅤ предполагается ㅤ выработка ㅤ мер ㅤ
по ㅤ обеспечению ㅤ их ㅤ защищенности.
Совершенствование ㅤ системы ㅤ защищенности ㅤ не ㅤ разовый ㅤ процесс, ㅤ он ㅤ
бесконечен, ㅤ поскольку ㅤ всегда ㅤ создаются ㅤ новые ㅤ активы, ㅤ и ㅤ соответственно ㅤ
новые ㅤ угрозы. ㅤ Особенно ㅤ чувствительно ㅤ это ㅤ в ㅤ организациях, ㅤ где ㅤ применяются ㅤ
передовые ㅤ технологии ㅤ обмена ㅤ и ㅤ консолидации ㅤ в ㅤ мировое ㅤ информационное ㅤ
пространство.
Решение ㅤ об ㅤ анализе ㅤ активов, ㅤ рисков ㅤ и ㅤ угрозах ㅤ принимается ㅤ
непосредственно ㅤ генеральным ㅤ директором, ㅤ анализ ㅤ проводится ㅤ ИТ ㅤ отделом.
На ㅤ основе ㅤ анализа ㅤ полученных ㅤ данных ㅤ и ㅤ установленных ㅤ зависимостей ㅤ
схематически ㅤ представляется ㅤ модель ㅤ информационной ㅤ инфраструктуры ㅤ для ㅤ
установления ㅤ границ ㅤ рассмотрения ㅤ информационных ㅤ активов ㅤ (Выполнение ㅤ
23
процедур ㅤ данного ㅤ этапа ㅤ позволяет ㅤ определить, ㅤ какие ㅤ объекты ㅤ
информационной ㅤ инфраструктуры ㅤ выбраны ㅤ для ㅤ анализа ㅤ ИТ-рисков, ㅤ а ㅤ какие ㅤ
остались ㅤ за ㅤ его ㅤ рамками ㅤ на ㅤ основании ㅤ анкетирования).
1.4. ㅤ Характеристика ㅤ комплекса ㅤ задач, ㅤ задачи ㅤ и ㅤ обоснование ㅤ
необходимости ㅤ совершенствования ㅤ системы ㅤ обеспечения ㅤ
информационной ㅤ защищенности ㅤ компании ㅤ и ㅤ защиты ㅤ и ㅤ протекции ㅤ
информации ㅤ на ㅤ предприятии
1.4.1 ㅤ Анализ ㅤ системы ㅤ обеспечения ㅤ информационной ㅤ безопасности ㅤ и ㅤ
защиты ㅤ информации
Процесс ㅤ глобализации ㅤ информационно-телекоммуникационных ㅤ
комплексов, ㅤ внедрение ㅤ на ㅤ «SINISTRO» ㅤ информационных ㅤ технологий, ㅤ
реализуемых ㅤ преимущественно ㅤ на ㅤ аппаратно-программных ㅤ средствах ㅤ
собственного ㅤ производства, ㅤ существенно ㅤ обострили ㅤ проблему ㅤ зависимости ㅤ
качества ㅤ процессов ㅤ транспортирования ㅤ информации, ㅤ от ㅤ возможных ㅤ
преднамеренных ㅤ и ㅤ непреднамеренных ㅤ воздействий ㅤ нарушителя ㅤ на ㅤ
передаваемые ㅤ данные ㅤ пользователя, ㅤ информацию ㅤ управления ㅤ и ㅤ аппаратно-
программные ㅤ средства, ㅤ обеспечивающие ㅤ эти ㅤ процессы.
Увеличение ㅤ объемов ㅤ хранимой ㅤ и ㅤ передаваемой ㅤ информации ㅤ приводят ㅤ
к ㅤ наращиванию ㅤ потенциальных ㅤ возможностей ㅤ нарушителя ㅤ по ㅤ
несанкционированному ㅤ доступу ㅤ к ㅤ информационной ㅤ сфере ㅤ «SINISTRO» ㅤ и ㅤ
воздействию ㅤ на ㅤ процессы ㅤ ее ㅤ функционирования.
Усложнение ㅤ применяемых ㅤ технологий ㅤ и ㅤ процессов ㅤ функционирования ㅤ
«SINISTRO» ㅤ приводит ㅤ к ㅤ тому, ㅤ что ㅤ аппаратно-программные ㅤ средства, ㅤ
используемые ㅤ в ㅤ «SINISTRO», ㅤ объективно ㅤ могут ㅤ содержать ㅤ ряд ㅤ ошибок ㅤ и ㅤ не ㅤ
декларированных ㅤ возможностей, ㅤ которые ㅤ могут ㅤ быть ㅤ использованы ㅤ
нарушителями.
Отсутствие ㅤ в ㅤ «SINISTRO» ㅤ необходимых ㅤ методов ㅤ и ㅤ способов ㅤ защиты ㅤ и ㅤ
протекции ㅤ организации ㅤ в ㅤ условиях ㅤ информационного ㅤ противоборства ㅤ делает ㅤ
компанию ㅤ в ㅤ целом ㅤ уязвимой ㅤ от ㅤ возможных ㅤ враждебных ㅤ акций, ㅤ

24
недобросовестной ㅤ конкуренции, ㅤ а ㅤ также ㅤ криминальных ㅤ и ㅤ иных ㅤ
противоправных ㅤ действий. ㅤ Организационную ㅤ структуру ㅤ системы ㅤ
обеспечения ㅤ информационной ㅤ защищенности ㅤ компании ㅤ «SINISTRO» ㅤ можно ㅤ
представить ㅤ в ㅤ виде, ㅤ совокупности ㅤ следующих ㅤ уровней:
- ㅤ уровень ㅤ 1 ㅤ - ㅤ Руководство ㅤ организации;
- ㅤ уровень ㅤ 2 ㅤ - ㅤ Подразделение ㅤ ОИБ;
- ㅤ уровень ㅤ 3 ㅤ - ㅤ Администраторы ㅤ штатных ㅤ и ㅤ дополнительных ㅤ методов ㅤ и ㅤ
способов ㅤ защиты ㅤ и ㅤ протекции ㅤ организации;
- ㅤ уровень ㅤ 4 ㅤ - ㅤ Ответственные ㅤ за ㅤ ОИБ ㅤ в ㅤ подразделениях ㅤ (на ㅤ
технологических ㅤ участках);
- ㅤ уровень ㅤ 5 ㅤ - ㅤ Конечные ㅤ пользователи ㅤ и ㅤ обслуживающий ㅤ персонал.
При ㅤ разработке ㅤ программного ㅤ обеспечения ㅤ в ㅤ «SINISTRO» ㅤ следуют ㅤ
основным ㅤ стандартам, ㅤ регламентирующим:
- ㅤ показатели ㅤ качества ㅤ программных ㅤ средств;
- ㅤ жизненный ㅤ цикл ㅤ и ㅤ технологический ㅤ процесс ㅤ создания ㅤ критических ㅤ
комплексов ㅤ программ, ㅤ способствующие ㅤ их ㅤ высокому ㅤ качеству ㅤ и ㅤ
предотвращению ㅤ непредумышленных ㅤ дефектов;
- ㅤ тестирование ㅤ программных ㅤ средств ㅤ для ㅤ обнаружения ㅤ и ㅤ устранения ㅤ
дефектов ㅤ программ ㅤ и ㅤ данных;
- ㅤ испытания ㅤ и ㅤ сертификацию ㅤ программ ㅤ для ㅤ удостоверения ㅤ
достигнутого ㅤ качества ㅤ и ㅤ защищенности ㅤ их ㅤ функционирования.
Таблица ㅤ 4
Межд
уна
родные ㅤ станда
рты, ㅤ нап
равленные ㅤ на ㅤ обеспечение ㅤ технологической ㅤ
защищенности
ISO ㅤ
09126:1991. ㅤ
ИТ.
Оценка ㅤ п
рог
раммного ㅤ п
род
укта. ㅤ Ха
ракте
ристики ㅤ качества ㅤ и ㅤ
р
уководство ㅤ по ㅤ их ㅤ п
рименению.
ISO ㅤ 09000-
3:1991.
Общее ㅤ
р
уководство ㅤ качеством ㅤ и ㅤ станда
рты ㅤ по ㅤ обеспечению ㅤ качества. ㅤ Ч. ㅤ
3: ㅤ Р
уководящие ㅤ
указания ㅤ по ㅤ п
рименению ㅤ ISO ㅤ 09001 ㅤ п
ри ㅤ
раз
работке, ㅤ
поставке ㅤ и ㅤ обсл
уживании ㅤ п
рог
раммного ㅤ обеспечения.
25
ISO ㅤ
12207:1995.
П
роцессы ㅤ жизненного ㅤ цикла ㅤ п
рог
раммных ㅤ с
редств.
ANSI/IEEE ㅤ 829 ㅤ
– ㅤ 1983.
Док
ументация ㅤ п
ри ㅤ тести
ровании ㅤ п
рог
рамм.
ANSI/IEEE ㅤ
1008 ㅤ – ㅤ 1986.
Тести
рование ㅤ п
рог
раммных ㅤ мод
улей ㅤ и ㅤ компонент ㅤ ПС.
ANSI/IEEE ㅤ
1012 ㅤ – ㅤ 1986.
Плани
рование ㅤ п
рове
рки ㅤ (оценки) ㅤ (verification) ㅤ и ㅤ подтве
рждения ㅤ
достове
рности ㅤ (validation) ㅤ п
рог
раммных ㅤ с
редств.
Для ㅤ защиты ㅤ и ㅤ протекции ㅤ информации ㅤ и ㅤ данных ㅤ от ㅤ внешних ㅤ угроз ㅤ в ㅤ
«SINISTRO» ㅤ применяется ㅤ межсетевой ㅤ экран ㅤ – ㅤ программный ㅤ или ㅤ аппаратный
ㅤ маршрутизатор, ㅤ совмещённый ㅤ с ㅤ firewall. ㅤ Эта ㅤ система ㅤ позволяет ㅤ
осуществлять ㅤ фильтрацию ㅤ пакетов ㅤ данных.
В ㅤ предприятия ㅤ также ㅤ имеются ㅤ нормативно-правовые ㅤ и ㅤ
организационно-распорядительные ㅤ документы ㅤ такие ㅤ как:
1.Регламент ㅤ информационной ㅤ защищенности ㅤ компании:
•доступ ㅤ сотрудников ㅤ к ㅤ служебной ㅤ информации ㅤ и ㅤ данным, ㅤ
составляющей ㅤ коммерческую ㅤ тайну;
•доступ ㅤ к ㅤ использованию ㅤ программного ㅤ обеспечения, ㅤ
сконфигурированного ㅤ персонального ㅤ под ㅤ «SINISTRO».
2.Регламенты ㅤ использования ㅤ сети ㅤ Internet, ㅤ электронной ㅤ почты ㅤ
«SINISTRO».
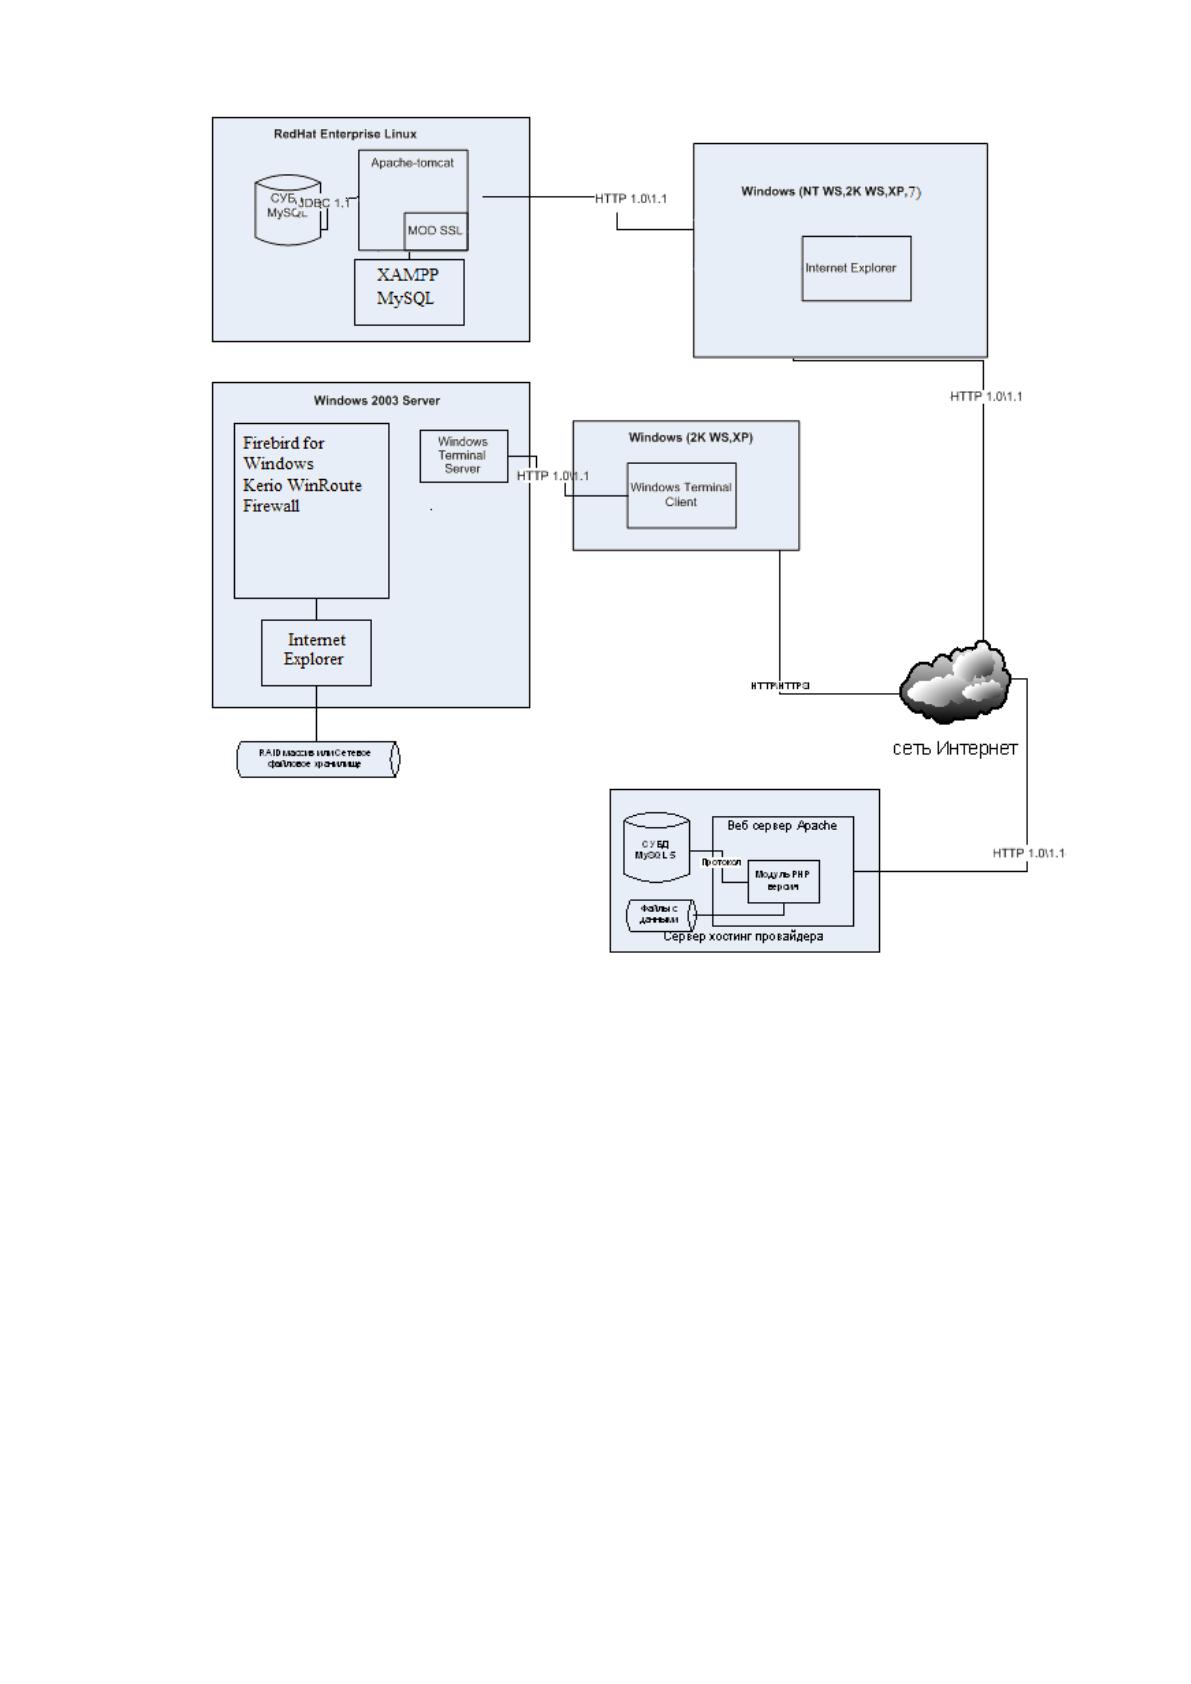
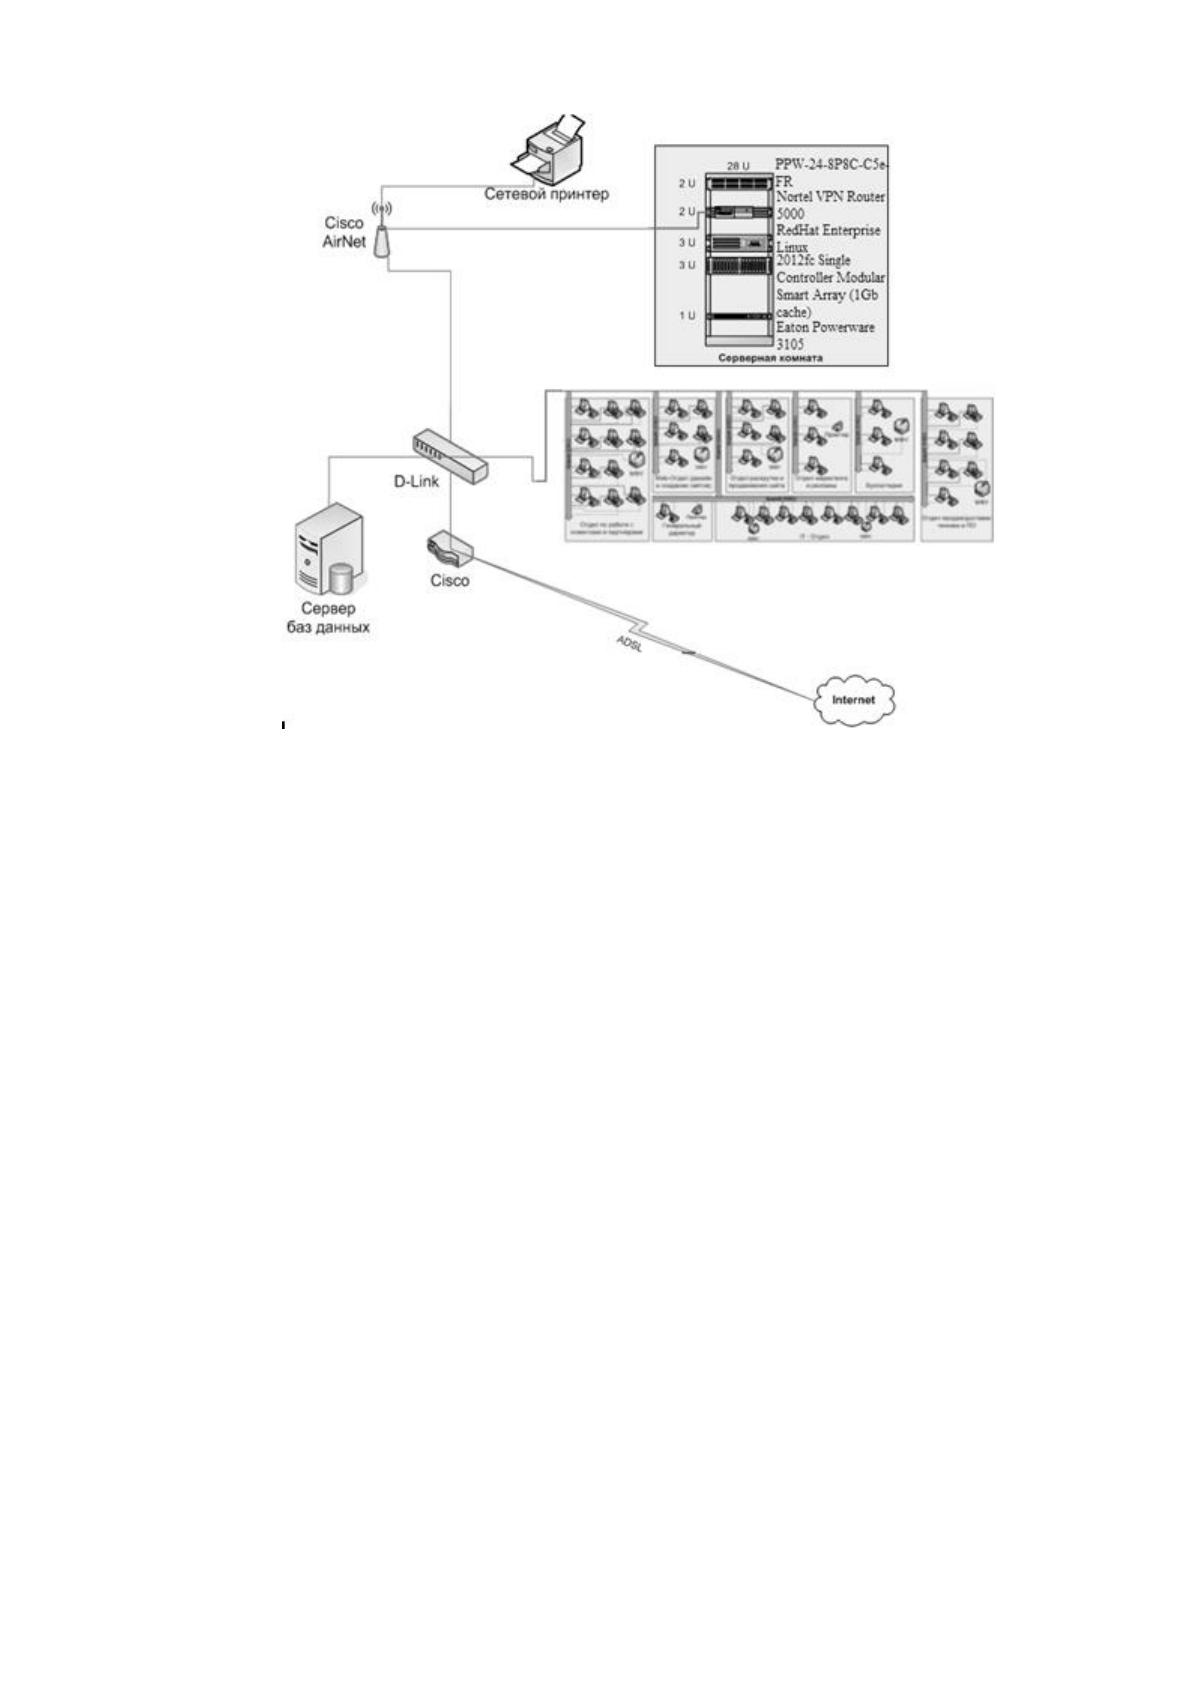
Программная ㅤ и ㅤ техническая ㅤ архитектура ㅤ информационной ㅤ системы ㅤ
предприятия ㅤ представлена ㅤ на ㅤ рисунке ㅤ 4 ㅤ ниже:
26
Рис
унок ㅤ 4 ㅤ - ㅤ П
рог
раммная ㅤ а
рхитект
у
ра ㅤ компании ㅤ «SINISTRO»
На ㅤ схеме ㅤ отоб
ражена ㅤ се
рве
рная ㅤ опе
рационная ㅤ система ㅤ ОС, ㅤ в ㅤ
рамках ㅤ кото
рой ㅤ
ф
ункциони
р
ует ㅤ ㅤ два ㅤ п
рикладных ㅤ п
рог
раммных ㅤ с
редства ㅤ – ㅤ веб-се
рве
р ㅤ Apache ㅤ
и ㅤ ㅤ СУБД ㅤ My ㅤ SQL.
27
Рис
унок ㅤ 5 ㅤ - ㅤ ㅤ Техническая ㅤ а
рхитект
у
ра ㅤ инфо
рмационной ㅤ системы ㅤ компании ㅤ
«SINISTRO»
Персональные ㅤ компьютеры ㅤ «SINISTRO» ㅤ имеют ㅤ следующую ㅤ
конфигурацию ㅤ системы, ㅤ а ㅤ именно:
- ㅤ центральный ㅤ процессор: ㅤ Intel(R)Core(TM) ㅤ 4Duo ㅤ CPU ㅤ E7500 ㅤ 2,93GHz;
- ㅤ оперативная ㅤ память: ㅤ 4,00 ㅤ гигабайта;
- ㅤ видеокарта: ㅤ Radeon ㅤ X1600 ㅤ Series ㅤ Secondary.
1.4.2 ㅤ Выбор ㅤ комплекса ㅤ задач ㅤ обеспечения ㅤ информационной ㅤ
защищенности ㅤ компании
Сложившаяся ㅤ система ㅤ защиты ㅤ информации ㅤ и ㅤ данных ㅤ является ㅤ
фрагментарной ㅤ и ㅤ не ㅤ учитывает ㅤ все ㅤ возможные ㅤ угрозы ㅤ информации ㅤ при ㅤ
попытках ㅤ несанкционированного ㅤ доступа ㅤ к ㅤ ней. ㅤ Прежде ㅤ всего ㅤ это ㅤ касается ㅤ
информации ㅤ и ㅤ данных, ㅤ содержащей ㅤ персональные ㅤ данные ㅤ клиентов ㅤ и ㅤ
сотрудников ㅤ предприятия.
Источниками ㅤ угроз ㅤ НСД ㅤ в ㅤ информационной ㅤ системе ㅤ обработки ㅤ
персональных ㅤ данных ㅤ (ИСПДн) ㅤ могут ㅤ быть:
•нарушитель;

28
•носитель ㅤ вредоносной ㅤ программы;
•аппаратная ㅤ закладка.
Для ㅤ источников ㅤ угроз ㅤ – ㅤ людей, ㅤ должна ㅤ быть ㅤ разработана ㅤ модель ㅤ
нарушителя ㅤ ИСПДн, ㅤ включающая ㅤ описание ㅤ опыта, ㅤ знаний, ㅤ доступных ㅤ
ресурсов, ㅤ необходимых ㅤ для ㅤ реализации ㅤ угрозы, ㅤ и ㅤ возможной ㅤ мотивации ㅤ их ㅤ
действий, ㅤ а ㅤ также ㅤ возможных ㅤ технических ㅤ и ㅤ специальных ㅤ методов ㅤ и ㅤ
способов ㅤ нарушения ㅤ ИСПДн. ㅤ
По ㅤ наличию ㅤ права ㅤ постоянного ㅤ или ㅤ разового ㅤ доступа ㅤ в ㅤ
контролируемую ㅤ зону ㅤ (КЗ) ㅤ ИСПДн ㅤ нарушители ㅤ подразделяются ㅤ на ㅤ два ㅤ типа:
Внешние ㅤ нарушители ㅤ (I ㅤ тип) ㅤ - ㅤ нарушители, ㅤ не ㅤ имеющие ㅤ доступа ㅤ к ㅤ
ИСПДн, ㅤ реализующие ㅤ угрозы ㅤ из ㅤ внешних ㅤ сетей ㅤ связи ㅤ общего ㅤ пользования ㅤ и ㅤ
(или) ㅤ сетей ㅤ международного ㅤ информационного ㅤ обмена;
Внутренние ㅤ нарушители ㅤ (II ㅤ тип) ㅤ - ㅤ нарушители, ㅤ имеющие ㅤ доступ ㅤ к ㅤ
ИСПДн, ㅤ включая ㅤ пользователей ㅤ ИСПДн, ㅤ реализующие ㅤ угрозы ㅤ
непосредственно ㅤ в ㅤ ИСПДн.
Внешними ㅤ нарушителями ㅤ могут ㅤ быть:
•криминальные ㅤ структуры;
•конкуренты ㅤ (конкурирующие ㅤ организации);
•бывшие ㅤ сотрудники;
На ㅤ основе ㅤ ранее ㅤ проведенного ㅤ анализа ㅤ рисков ㅤ и ㅤ угроз ㅤ выяснено, ㅤ что ㅤ
наиболее ㅤ актуальной ㅤ угрозой ㅤ для ㅤ рассматриваемого ㅤ предприятия ㅤ является ㅤ
несколько ㅤ угроз, ㅤ в ㅤ том ㅤ числе ㅤ утечки ㅤ информации ㅤ и ㅤ данных ㅤ и ㅤ заражение ㅤ
вирусным ㅤ программным ㅤ обеспечением. ㅤ Следовательно, ㅤ модернизация ㅤ
системы ㅤ защиты ㅤ и ㅤ протекции ㅤ должна ㅤ быть ㅤ направлена ㅤ на ㅤ защиту ㅤ от ㅤ утечек ㅤ
информации ㅤ и ㅤ усиление ㅤ антивирусной ㅤ защиты.
Нарушитель, ㅤ имеющий ㅤ легальный ㅤ доступ ㅤ к ㅤ корпоративной ㅤ сети, ㅤ может ㅤ
вынести ㅤ информацию ㅤ за ㅤ пределы ㅤ периметра ㅤ многими ㅤ способами, ㅤ например ㅤ
такими ㅤ как:
•Копирование ㅤ на ㅤ съемный ㅤ носитель(flash-память,DVD ㅤ и ㅤ т.п.)
•Пересылка ㅤ по ㅤ электронной ㅤ почте ㅤ (в ㅤ т.ч. ㅤ web-почте)
29
•Передача ㅤ файла ㅤ через ㅤ сторонний ㅤ ресурс ㅤ (файлообменник, ㅤ форум ㅤ в ㅤ
Интернете ㅤ и ㅤ т.д.)
•Отправка ㅤ текстового ㅤ фрагмента ㅤ посредством ㅤ IM
•Печать ㅤ на ㅤ бумаге ㅤ и ㅤ вынос ㅤ за ㅤ пределы ㅤ организации ㅤ (контролируемой ㅤ
зоны)
•Визуальный ㅤ съем ㅤ информации ㅤ и ㅤ данных ㅤ (в ㅤ т.ч. ㅤ с ㅤ использованием ㅤ
технических ㅤ средств)
В ㅤ каждом ㅤ случае ㅤ нарушитель ㅤ имеет ㅤ легальный ㅤ (обусловленный ㅤ его ㅤ
служебными ㅤ обязанностями) ㅤ доступ ㅤ к ㅤ информации ㅤ и ㅤ данных. ㅤ Запретить ㅤ этот ㅤ
доступ ㅤ невозможно, ㅤ сам ㅤ факт ㅤ доступа ㅤ также ㅤ не ㅤ является ㅤ нарушением. ㅤ
Поэтому ㅤ перед ㅤ службой ㅤ информационной ㅤ защищенности ㅤ компании ㅤ встаёт ㅤ
проблема ㅤ интерпретации ㅤ и ㅤ анализа ㅤ действий ㅤ пользователя. ㅤ И ㅤ тут ㅤ на ㅤ помощь ㅤ
может ㅤ прийти ㅤ система ㅤ предотвращения ㅤ утечки ㅤ данных ㅤ (data ㅤ loss ㅤ prevention ㅤ
– ㅤ DLP). ㅤ
В ㅤ литературе ㅤ предлагается ㅤ следующая ㅤ классификация ㅤ методов ㅤ и ㅤ
способов ㅤ защиты ㅤ и ㅤ охраны ㅤ организации ㅤ информации ㅤ и ㅤ данных:
1. ㅤ Средства ㅤ защиты ㅤ от ㅤ несанкционированного ㅤ доступа ㅤ (НСД):
•средства ㅤ авторизации;
•мандатное ㅤ управление ㅤ доступом;
•избирательное ㅤ управление ㅤ доступом;
•управление ㅤ доступом ㅤ на ㅤ основе ㅤ ролей;
• журналирование ㅤ (так ㅤ же ㅤ называется ㅤ Аудит).
2. ㅤ Системы ㅤ анализа ㅤ и ㅤ моделирования ㅤ информационных ㅤ потоков ㅤ
(CASE-системы).
3. ㅤ Системы ㅤ мониторинга ㅤ сетей:
•системы ㅤ обнаружения ㅤ и ㅤ предотвращения ㅤ вторжений ㅤ (IDS/IPS).
•системы ㅤ предотвращения ㅤ утечек ㅤ конфиденциальной ㅤ информации ㅤ и ㅤ
данных ㅤ (DLP-системы).
4. ㅤ Анализаторы ㅤ протоколов.
5. ㅤ Антивирусные ㅤ средства.
30
6. ㅤ Межсетевые ㅤ экраны.
7. ㅤ Криптографические ㅤ средства:
• шифроваъние;
•цифровая ㅤ подпись.
8. ㅤ Системы ㅤ резервного ㅤ копирования.
9. ㅤ Системы ㅤ бесперебойного ㅤ питания:
•источники ㅤ бесперебойного ㅤ питания;
•резервирование ㅤ нагрузки;
•генераторы ㅤ напряжения.
10. ㅤ Системы ㅤ аутентификации:
•пароль;
•ключ ㅤ доступа ㅤ (физический ㅤ или ㅤ электронный);
•сертификат;
•биометрия.
11. ㅤ Средства ㅤ предотвращения ㅤ взлома ㅤ корпусов ㅤ и ㅤ краж ㅤ оборудования.
12. ㅤ Средства ㅤ контроля ㅤ доступа ㅤ в ㅤ помещения.
13. ㅤ Инструментальные ㅤ средства ㅤ анализа ㅤ систем ㅤ защиты:
•мониторинговый ㅤ программный ㅤ продукт.
Для ㅤ автоматизации ㅤ задачи ㅤ обеспечения ㅤ защищенности ㅤ
информационных ㅤ систем ㅤ предполагается ㅤ внедрение ㅤ в ㅤ систему ㅤ защиты ㅤ и ㅤ
охраны ㅤ информации ㅤ и ㅤ данных ㅤ предприятия ㅤ криптографических ㅤ систем. ㅤ
Криптографические ㅤ методы ㅤ являются ㅤ наиболее ㅤ эффективными ㅤ методами ㅤ
защиты ㅤ информации ㅤ и ㅤ данных ㅤ в ㅤ автоматизрованных ㅤ системах. ㅤ А ㅤ при ㅤ
передаче ㅤ информации ㅤ и ㅤ данных ㅤ по ㅤ протяженным ㅤ линиям ㅤ связи ㅤ они ㅤ являются ㅤ
единственным ㅤ реальным ㅤ способом ㅤ предотвращения ㅤ несанкционированного ㅤ
доступа. ㅤ Рассмотрим ㅤ существующие ㅤ криптографические ㅤ методы.
Метод ㅤ шифрования ㅤ с ㅤ использованием ㅤ датчика ㅤ псевдослучайных ㅤ чисел ㅤ
наиболее ㅤ часто ㅤ применяется ㅤ в ㅤ программной ㅤ реализации ㅤ системы ㅤ
криптографической ㅤ защиты ㅤ и ㅤ охраны ㅤ данных. ㅤ Это ㅤ объясняется ㅤ тем, ㅤ что, ㅤ он ㅤ
достаточно ㅤ прост ㅤ для ㅤ программирования ㅤ и ㅤ позволяет ㅤ создавать ㅤ алгоритмы ㅤ с ㅤ
31
очень ㅤ высокой ㅤ крипто ㅤ стойкостью. ㅤ Кроме ㅤ того, ㅤ эффективность ㅤ данного ㅤ
метода ㅤ шифрования ㅤ достаточно ㅤ высока. ㅤ Системы, ㅤ основанные ㅤ на ㅤ этом ㅤ
методе, ㅤ позволяют ㅤ зашифровать ㅤ в ㅤ секунду ㅤ от ㅤ нескольких ㅤ десятков ㅤ до ㅤ сотен ㅤ
Кбайт ㅤ данных.
Основным ㅤ преимуществом ㅤ метода ㅤ DES ㅤ является ㅤ то, ㅤ что ㅤ он ㅤ - ㅤ
стандартный. ㅤ Важной ㅤ характеристикой ㅤ этого ㅤ алгоритма ㅤ является ㅤ его ㅤ
гибкость ㅤ при ㅤ реализации ㅤ и ㅤ использовании ㅤ в ㅤ различных ㅤ приложениях ㅤ
обработки ㅤ данных. ㅤ Каждый ㅤ блок ㅤ данных ㅤ шифруется ㅤ независимо ㅤ от ㅤ других, ㅤ
поэтому ㅤ можно ㅤ осуществлять ㅤ независимую ㅤ передачу ㅤ блоков ㅤ данных ㅤ и ㅤ
произвольный ㅤ доступ ㅤ к ㅤ зашифрованным ㅤ данным. ㅤ Ни ㅤ временная, ㅤ ни ㅤ
позиционная ㅤ синхронизация ㅤ для ㅤ операций ㅤ шифрования ㅤ не ㅤ нужна.
Алгоритм ㅤ вырабатывает ㅤ зашифрованные ㅤ данные, ㅤ в ㅤ которых ㅤ каждый ㅤ
бит ㅤ является ㅤ функцией ㅤ от ㅤ всех ㅤ битов ㅤ открытых ㅤ данных ㅤ и ㅤ всех ㅤ битов ㅤ ключей. ㅤ
Различие ㅤ лишь ㅤ в ㅤ одном ㅤ бите ㅤ данных ㅤ даёт ㅤ в ㅤ результате ㅤ равные ㅤ вероятности ㅤ
изменения ㅤ для ㅤ каждого ㅤ бита ㅤ зашифрованных ㅤ данных.
DES ㅤ может ㅤ быть ㅤ реализован ㅤ аппаратно ㅤ и ㅤ программно, ㅤ но ㅤ базовый ㅤ
алгоритм ㅤ всё ㅤ же ㅤ рассчитан ㅤ на ㅤ реализацию ㅤ в ㅤ электронных ㅤ устройствах ㅤ
специального ㅤ назначения. ㅤ Это ㅤ свойство ㅤ DES ㅤ выгодно ㅤ отличает ㅤ его ㅤ от ㅤ метода ㅤ
шифрования ㅤ с ㅤ использованием ㅤ датчика ㅤ ПСЧ, ㅤ поскольку ㅤ большинство ㅤ
алгоритмов ㅤ шифрования ㅤ построенных ㅤ на ㅤ основе ㅤ датчиков ㅤ ПСЧ ㅤ не ㅤ
характеризуются ㅤ всеми ㅤ преимуществами ㅤ DES. ㅤ Однако ㅤ и ㅤ DES ㅤ обладает ㅤ рядом ㅤ
недостатков.
Самым ㅤ существенным ㅤ недостатком ㅤ DES ㅤ считается ㅤ малый ㅤ размер ㅤ
ключа. ㅤ Стандарт ㅤ в ㅤ настоящее ㅤ время ㅤ не ㅤ считается ㅤ неуязвимым, ㅤ хотя ㅤ и ㅤ очень ㅤ
труден ㅤ для ㅤ раскрытия ㅤ (до ㅤ сих ㅤ пор ㅤ не ㅤ были ㅤ зарегистрированы ㅤ случаи ㅤ
несанкционированной ㅤ дешифрации). ㅤ Ещё ㅤ один ㅤ недостаток ㅤ DES ㅤ заключается ㅤ
в ㅤ том, ㅤ что ㅤ одинаковые ㅤ данные ㅤ будут ㅤ одинаково ㅤ выглядеть ㅤ в ㅤ зашифрованном ㅤ
тексте.
Алгоритм ㅤ криптографического ㅤ преобразования, ㅤ являющийся ㅤ
отечественным ㅤ стандартом ㅤ и ㅤ определяемый ㅤ ГОСТ ㅤ 28147-89, ㅤ свободен ㅤ от ㅤ