52
Информационная ㅤ безопасность ㅤ организации ㅤ — ㅤ состояние ㅤ
защищённости ㅤ информационной ㅤ среды ㅤ организации, ㅤ обеспечивающее ㅤ её ㅤ
формирование, ㅤ использование ㅤ и ㅤ развитие.
Главной ㅤ целью ㅤ информационной ㅤ защищенности ㅤ компании ㅤ в ㅤ
«SINISTRO» ㅤ является ㅤ обеспечение ㅤ устойчивого ㅤ функционирования ㅤ
предприятия ㅤ и ㅤ защита ㅤ информационных ㅤ ресурсов, ㅤ принадлежащих ㅤ
предприятия, ㅤ ее ㅤ акционерам, ㅤ инвесторам ㅤ и ㅤ клиентам ㅤ от ㅤ случайных ㅤ
(ошибочных) ㅤ и ㅤ направленных ㅤ противоправных ㅤ посягательств, ㅤ разглашения, ㅤ
утраты, ㅤ утечки, ㅤ искажения, ㅤ модификации ㅤ и ㅤ уничтожения ㅤ охраняемых ㅤ
сведений.
Целями ㅤ управления ㅤ политикой ㅤ информационной ㅤ защищенности ㅤ
компании ㅤ в ㅤ «SINISTRO» ㅤ являются:
- ㅤ осуществление ㅤ управлением ㅤ по ㅤ определению ㅤ информационных ㅤ и ㅤ
технических ㅤ ресурсов, ㅤ подлежащих ㅤ защите ㅤ на ㅤ предприятии;
- ㅤ осуществление ㅤ управлением ㅤ по ㅤ выявлению ㅤ полного ㅤ множества ㅤ
потенциально ㅤ возможных ㅤ угроз ㅤ и ㅤ каналов ㅤ утечки ㅤ информации ㅤ и ㅤ данных;
- ㅤ осуществление ㅤ управлением ㅤ по ㅤ проведению ㅤ оценки ㅤ уязвимости ㅤ и ㅤ
рисков ㅤ информации ㅤ и ㅤ данных ㅤ при ㅤ имеющемся ㅤ множестве ㅤ угроз ㅤ и ㅤ каналов ㅤ
утечки;
- ㅤ определение ㅤ требований ㅤ к ㅤ системе ㅤ протекции ㅤ информации ㅤ на ㅤ
предприятии;
- ㅤ организация ㅤ осуществления ㅤ выбора ㅤ методов ㅤ и ㅤ способов ㅤ защиты ㅤ
организации ㅤ информации ㅤ и ㅤ данных ㅤ и ㅤ их ㅤ характеристик;
- ㅤ организация ㅤ внедрения ㅤ и ㅤ организация ㅤ использования ㅤ выбранных ㅤ мер, ㅤ
способов ㅤ и ㅤ методов ㅤ и ㅤ способов ㅤ протекции ㅤ организации;
- ㅤ осуществление ㅤ контроля ㅤ целостности ㅤ и ㅤ управление ㅤ системой ㅤ
протекции.
Основной ㅤ целью ㅤ предприятия ㅤ является ㅤ получение ㅤ прибыли ㅤ через ㅤ
продажу ㅤ книжной ㅤ и ㅤ журнальной ㅤ продукции ㅤ в ㅤ городе ㅤ Москва.
Отсюда ㅤ выделим ㅤ основные ㅤ задачи ㅤ ИБ ㅤ предприятия:
53
- ㅤ обеспечение ㅤ конституционных ㅤ прав ㅤ граждан ㅤ по ㅤ сохранению ㅤ личной ㅤ
тайны ㅤ и ㅤ конфиденциальности ㅤ персональных ㅤ данных, ㅤ имеющихся ㅤ в ㅤ
информационных ㅤ системах;
- ㅤ прогнозирование, ㅤ своевременное ㅤ выявление ㅤ и ㅤ устранение ㅤ угроз ㅤ
объектам ㅤ информационной ㅤ защищенности ㅤ компании ㅤ на ㅤ основе ㅤ правовых, ㅤ
организационных ㅤ и ㅤ инженерно-технических ㅤ мер ㅤ и ㅤ средств ㅤ обеспечения ㅤ
защиты;
- ㅤ минимизация ㅤ ущерба ㅤ и ㅤ быстрейшее ㅤ восстановление ㅤ программных ㅤ и ㅤ
аппаратных ㅤ средств, ㅤ информации ㅤ и ㅤ данных, ㅤ пострадавших ㅤ в ㅤ результате ㅤ
кризисных ㅤ ситуаций, ㅤ расследование ㅤ причин ㅤ возникновения ㅤ таких ㅤ ситуаций ㅤ и ㅤ
принятие ㅤ соответствующих ㅤ мер ㅤ по ㅤ их ㅤ предотвращению;
- ㅤ недопущение ㅤ проникновения ㅤ в ㅤ информационные ㅤ системы ㅤ
предприятия ㅤ извне ㅤ с ㅤ целью ㅤ кражи ㅤ денег ㅤ покупателей ㅤ интернет-магазина.
В ㅤ качестве ㅤ методов ㅤ реализации ㅤ комплексной ㅤ системы ㅤ управления ㅤ
рисками ㅤ в ㅤ «SINISTRO» ㅤ используем:
- ㅤ эффективное ㅤ управление ㅤ ИТ-инфраструктурой ㅤ (безопасность ㅤ
начинается ㅤ с ㅤ порядка);
- ㅤ управление ㅤ процессами ㅤ информационной ㅤ защищенности ㅤ компании;
- ㅤ управление ㅤ зависимостью ㅤ от ㅤ сторонних ㅤ продуктов ㅤ и ㅤ аутсорсинга;
- ㅤ управление ㅤ идентификацией, ㅤ авторизацией ㅤ и ㅤ доступом ㅤ с ㅤ
распределением ㅤ ролей ㅤ и ㅤ сквозной ㅤ отчетностью;
- ㅤ обеспечение ㅤ целостности ㅤ данных;
- ㅤ обеспечение ㅤ конфиденциальности ㅤ критичной ㅤ информации ㅤ и ㅤ данных;
- ㅤ превентивное ㅤ планирование ㅤ доступности ㅤ систем ㅤ и ㅤ сервисов;
- ㅤ обеспечение ㅤ комплексной ㅤ и ㅤ прозрачной ㅤ работы ㅤ с ㅤ инцидентами.
Для ㅤ этого ㅤ необходимо ㅤ реализовать:
- ㅤ корпоративную ㅤ политику ㅤ персональной ㅤ ответственности;
- ㅤ гарантию ㅤ отсутствия ㅤ неавторизованного ㅤ доступа;
- ㅤ регулярную ㅤ проверку ㅤ методов ㅤ и ㅤ способов ㅤ обеспечения ㅤ
защищенности;

54
- ㅤ исключение ㅤ зависимости ㅤ от ㅤ одного ㅤ человека. ㅤ Например, ㅤ не ㅤ должно ㅤ
быть ㅤ возможности ㅤ провести ㅤ или ㅤ исправить ㅤ банковскую ㅤ транзакцию ㅤ в ㅤ
одиночку;
- ㅤ минимизацию ㅤ наличия ㅤ критической ㅤ информации ㅤ на ㅤ персональных ㅤ
компьютерах, ㅤ особенно ㅤ мобильных;
- ㅤ классификацию ㅤ данных ㅤ и ㅤ систем ㅤ с ㅤ точки ㅤ зрения ㅤ защищенности ㅤ и ㅤ
рисков;
- ㅤ антивирусную ㅤ и ㅤ сетевую ㅤ защиту;
- ㅤ тренинг ㅤ сотрудников.
В ㅤ качестве ㅤ стандартов ㅤ информационной ㅤ защищенности ㅤ компании ㅤ для ㅤ
«SINISTRO» ㅤ примем ㅤ международные ㅤ и ㅤ государственные ㅤ стандарты, ㅤ такие ㅤ
как:
1.Национальный ㅤ стандарт ㅤ РФ ㅤ "Защита ㅤ информации. ㅤ Основные ㅤ
термины ㅤ и ㅤ определения" ㅤ (ГОСТ ㅤ Р ㅤ 50922-2006);
2.Национальный ㅤ стандарт ㅤ РФ ㅤ "Информационная ㅤ технология. ㅤ
Практические ㅤ правила ㅤ управления ㅤ информационной ㅤ безопасностью" ㅤ (ГОСТ ㅤ
Р ㅤ ИСО/МЭК ㅤ 17799—2005);
3.Национальный ㅤ стандарт ㅤ РФ ㅤ "Методы ㅤ и ㅤ средства ㅤ обеспечения ㅤ
защищенности. ㅤ Часть ㅤ 1. ㅤ Концепция ㅤ и ㅤ модели ㅤ менеджмента ㅤ защищенности ㅤ
информационных ㅤ и ㅤ телекоммуникационных ㅤ технологий" ㅤ (ГОСТ ㅤ Р ㅤ
ИСО/МЭК ㅤ 13335-1 ㅤ — ㅤ 2006);
4.Государственный ㅤ стандарт ㅤ РФ ㅤ "Аспекты ㅤ защищенности. ㅤ Правила ㅤ
включения ㅤ в ㅤ стандарты" ㅤ (ГОСТ ㅤ Р ㅤ 51898-2002);
5.ISO/IEC ㅤ 17799:2005 ㅤ — ㅤ "Информационные ㅤ технологии ㅤ — ㅤ Технологии ㅤ
защищенности ㅤ — ㅤ Практические ㅤ правила ㅤ менеджмента ㅤ информационной ㅤ
защищенности ㅤ компании". ㅤ Международный ㅤ стандарт, ㅤ базирующийся ㅤ на ㅤ BS ㅤ
7799-1:2005;
6.ISO/IEC ㅤ 27001:2005 ㅤ — ㅤ "Информационные ㅤ технологии ㅤ — ㅤ Методы ㅤ
обеспечения ㅤ защищенности ㅤ — ㅤ Системы ㅤ управления ㅤ информационной ㅤ
55
безопасностью ㅤ — ㅤ Требования". ㅤ Международный ㅤ стандарт, ㅤ базирующийся ㅤ на ㅤ
BS ㅤ 7799-2:2005;
7.ISO/IEC ㅤ 17799:2005. ㅤ Дата ㅤ выхода ㅤ — ㅤ 2007 ㅤ год.
Для ㅤ осуществления ㅤ непрерывности ㅤ бизнеса ㅤ предлагается ㅤ провести ㅤ ряд ㅤ
мероприятий ㅤ (таблица ㅤ 2.1)
Таблица ㅤ 2.1 ㅤ -Ме
роп
риятия ㅤ по ㅤ ос
уществлению ㅤ неп
ре
рывности ㅤ бизнеса ㅤ
«SINISTRO»
Необходимо
Рез
ультаты
Этап ㅤ 1: ㅤ Анализ ㅤ т
ребований ㅤ к ㅤ обеспечению ㅤ неп
ре
рывности ㅤ бизнеса
- ㅤ выявление ㅤ акт
уальных ㅤ
уг
роз ㅤ и ㅤ
уязвимостей ㅤ ИС ㅤ п
редп
риятия;
- ㅤ оценка ㅤ возможных ㅤ финансовых ㅤ
убытков ㅤ в ㅤ сл
учае ㅤ возникновения ㅤ
п
роблем ㅤ с ㅤ ИС ㅤ п
редп
риятия;
- ㅤ анализ ㅤ воздействия ㅤ
уг
роз ㅤ и ㅤ
стабильной ㅤ
работы ㅤ ИС ㅤ на ㅤ бизнес;
- ㅤ оценка ㅤ
рисков ㅤ защищенности ㅤ ИС
- ㅤ методика ㅤ выявления ㅤ
уг
роз ㅤ и ㅤ
уязвимостей ㅤ ИС;
- ㅤ методика ㅤ оценки ㅤ
рисков;
- ㅤ методика ㅤ оценки ㅤ
уще
рба ㅤ в ㅤ сл
учае ㅤ п
роблем ㅤ в ㅤ
защищенности ㅤ ИС;
- ㅤ отчет ㅤ с ㅤ анализом ㅤ
рисков ㅤ и ㅤ п
рио
ритетами ㅤ и ㅤ
пе
рвооче
редными ㅤ задачами ㅤ обеспечения ㅤ
неп
ре
рывности ㅤ бизнеса;
- ㅤ отчет ㅤ с ㅤ оценкой ㅤ возможного ㅤ
уще
рба
Этап ㅤ 2: ㅤ Плани
рование ㅤ неп
ре
рывности ㅤ бизнеса
- ㅤ сфо
рми
ровать ㅤ и ㅤ
утве
рдить ㅤ
экспе
ртн
ую ㅤ г
р
упп
у ㅤ плани
рования ㅤ и ㅤ
уп
равления ㅤ неп
ре
рывностью ㅤ
бизнеса;
- ㅤ вы
работать ㅤ планы ㅤ неп
ре
рывности ㅤ
для ㅤ каждой ㅤ ИС ㅤ п
редп
риятия;
- ㅤ оп
ределить ㅤ пе
рвооче
редные ㅤ
ме
роп
риятия ㅤ по ㅤ обеспечению ㅤ
неп
ре
рывности ㅤ бизнеса;
- ㅤ вы
работать ㅤ альте
рнативные ㅤ
решения;
- ㅤ выб
рать ㅤ оптимальное ㅤ
решение ㅤ из ㅤ
имеющихся ㅤ альте
рнатив;
- ㅤ оп
ределить ㅤ необходимые ㅤ
рес
у
рсы ㅤ
для ㅤ плани
рования ㅤ и ㅤ
уп
равления ㅤ
неп
ре
рывностью ㅤ бизнеса;
- ㅤ оп
ределить ㅤ и ㅤ
утве
рдить ㅤ бюджет ㅤ
плани
рования ㅤ и ㅤ
уп
равления ㅤ
неп
ре
рывностью ㅤ бизнеса
- ㅤ экспе
ртная ㅤ г
р
уппа ㅤ плани
рования ㅤ и ㅤ
уп
равления ㅤ
неп
ре
рывностью ㅤ бизнеса;
- ㅤ планы ㅤ неп
ре
рывности ㅤ бизнеса ㅤ для ㅤ каждой ㅤ ИС ㅤ
п
редп
риятия;
- ㅤ пе
речень ㅤ пе
рвооче
редных ㅤ ме
роп
риятий ㅤ по ㅤ
обеспечению ㅤ неп
ре
рывности ㅤ бизнеса;
- ㅤ должностные ㅤ инст
р
укции ㅤ сот
р
удников ㅤ
п
редп
риятия ㅤ по ㅤ обеспечению ㅤ неп
ре
рывностью ㅤ
бизнеса ㅤ с ㅤ оп
ределением ㅤ
роли, ㅤ обязанностей ㅤ и ㅤ
степени ㅤ ответственности ㅤ каждого ㅤ сот
р
удника;
- ㅤ оценки ㅤ стоимости ㅤ возможных ㅤ
решений ㅤ по ㅤ
обеспечению ㅤ неп
ре
рывности ㅤ бизнеса
Этап ㅤ 3: ㅤ Подде
ржка ㅤ планов ㅤ неп
ре
рывности ㅤ бизнеса
- ㅤ об
учить ㅤ сот
р
удников ㅤ п
редп
риятия ㅤ
воп
росам ㅤ обеспечения ㅤ
неп
ре
рывности ㅤ и ㅤ
уп
равления ㅤ
бизнеса;
- ㅤ зап
устить ㅤ необходимые ㅤ
п
рог
раммные ㅤ и ㅤ технические ㅤ
с
редства ㅤ обеспечения ㅤ
инфо
рмационной ㅤ защищенности ㅤ
- ㅤ се
ртификаты ㅤ сот
р
удников ㅤ о ㅤ п
рохождении ㅤ к
у
рса ㅤ
об
учения ㅤ по ㅤ воп
росам ㅤ обеспечения ㅤ
неп
ре
рывности ㅤ и ㅤ
уп
равления ㅤ бизнеса;
- ㅤ методики ㅤ и ㅤ
р
уководства ㅤ по ㅤ
установке, ㅤ
наст
ройке ㅤ и ㅤ се
рвисном
у ㅤ обсл
уживанию ㅤ
п
рог
раммных ㅤ и ㅤ технических ㅤ методов ㅤ и ㅤ способов ㅤ
обеспечения ㅤ инфо
рмационной ㅤ защищенности ㅤ
компании;
56
компании ㅤ п
редп
риятия;
- ㅤ
раз
работать ㅤ
регламенты ㅤ
соп
ровождения ㅤ и ㅤ подде
ржки ㅤ планов ㅤ
неп
ре
рывности ㅤ бизнеса;
- ㅤ
раз
работать ㅤ систем
у ㅤ а
удита ㅤ
инфо
рмационной ㅤ защищенности ㅤ
компании ㅤ п
редп
риятия;
- ㅤ вы
работать ㅤ фо
рмальные ㅤ к
рите
рии ㅤ
оценивания ㅤ а
удита
- ㅤ
регламенты ㅤ соп
ровождения ㅤ и ㅤ подде
ржки ㅤ
планов ㅤ неп
ре
рывности ㅤ бизнеса;
- ㅤ фо
рмальные ㅤ к
рите
рии ㅤ оценивания ㅤ а
удита
Таблица ㅤ 2.2 ㅤ -Общие ㅤ и ㅤ конк
ретные ㅤ обязанности ㅤ по ㅤ
уп
равлению ㅤ ИБ
Обязанность
Исполнитель
О
рганиз
ует ㅤ выполнение ㅤ
работ ㅤ по ㅤ комплексной ㅤ защите ㅤ ㅤ
инфо
рмации ㅤ и ㅤ данных ㅤ п
редп
риятия ㅤ в ㅤ «SINISTRO», ㅤ обеспечивая ㅤ
эффективное ㅤ использование ㅤ всех ㅤ имеющихся ㅤ о
рганизационных ㅤ и ㅤ
инжене
рно-технических ㅤ ме
р ㅤ в ㅤ целях ㅤ п
ротекции ㅤ инфо
рмации ㅤ
ог
раниченного ㅤ
расп
рост
ранения ㅤ или ㅤ конфиденциальной ㅤ ㅤ
инфо
рмации ㅤ и ㅤ данных
Р
уководитель ㅤ
отдела ㅤ ИТ
Участв
ует ㅤ в ㅤ
раз
работке ㅤ политики ㅤ инфо
рмационной ㅤ защищенности ㅤ
компании ㅤ и ㅤ оп
ределении ㅤ пе
рспектив ㅤ
развития ㅤ технических ㅤ
с
редств ㅤ конт
роля, ㅤ о
рганиз
ует ㅤ
раз
работк
у ㅤ и ㅤ внед
рение ㅤ новых ㅤ
п
рог
раммно-аппа
ратных ㅤ методов ㅤ и ㅤ способов ㅤ п
ротекции ㅤ
о
рганизации ㅤ от ㅤ несанкциони
рованного ㅤ дост
упа ㅤ к ㅤ сведениям ㅤ
ог
раниченного ㅤ
расп
рост
ранения ㅤ или ㅤ конфиденциальной ㅤ ㅤ
инфо
рмации ㅤ и ㅤ данных
Р
уководитель ㅤ
отдела ㅤ ИТ
Раз
рабатывает ㅤ и ㅤ
реализ
ует ㅤ ме
роп
риятия ㅤ по ㅤ обеспечению ㅤ защиты ㅤ ㅤ
инфо
рмации ㅤ и ㅤ данных ㅤ в ㅤ ИС ㅤ п
редп
риятия, ㅤ ос
уществляет ㅤ а
удит ㅤ
защищенности
Р
уководитель ㅤ
отдела ㅤ ИТ, ㅤ
инжене
р ㅤ отдела ㅤ
ИТ
Обеспечивает ㅤ безопасность ㅤ пе
рсональных ㅤ данных ㅤ п
ри ㅤ их ㅤ
об
работке ㅤ в ㅤ ИС ㅤ п
редп
риятия
Инжене
р ㅤ отдела ㅤ
ИТ, ㅤ системный ㅤ
админист
рато
р ㅤ
п
редп
риятия
Участв
ует ㅤ в ㅤ
расследовании ㅤ на
р
ушений ㅤ
установленной ㅤ политики ㅤ
инфо
рмационной ㅤ защищенности ㅤ компании ㅤ «SINISTRO» ㅤ в ㅤ п
ределах ㅤ
своей ㅤ компетенции, ㅤ
раз
рабатывает ㅤ п
редложения ㅤ по ㅤ
уст
ранению ㅤ
недостатков ㅤ и ㅤ п
ред
уп
реждению ㅤ подобного ㅤ
рода ㅤ на
р
ушений
Р
уководитель ㅤ
отдела ㅤ ИТ
Ос
уществляет ㅤ о
рганизационно-методическое ㅤ
р
уководство ㅤ и ㅤ
конт
роль ㅤ за ㅤ
работой ㅤ
уполномоченных ㅤ
работников ㅤ по ㅤ
режим
у ㅤ и ㅤ
защите ㅤ ㅤ инфо
рмации ㅤ и ㅤ данных ㅤ п
редп
риятия, ㅤ
участв
ует ㅤ в ㅤ
о
рганизации ㅤ их ㅤ
учебы ㅤ и ㅤ обеспечивает ㅤ соответств
ующими ㅤ
методическими ㅤ пособиями
Р
уководитель ㅤ
отдела ㅤ ИТ
П
роводит ㅤ анализ ㅤ
условий ㅤ экспл
уатации ㅤ главных ㅤ и ㅤ
вспомогательных ㅤ технических ㅤ методов ㅤ и ㅤ способов ㅤ и ㅤ готовит ㅤ
Инжене
р ㅤ отдела ㅤ
ИТ
57
п
редложения ㅤ по ㅤ
уст
ранению ㅤ выявленных ㅤ недостатков ㅤ и ㅤ п
ринятию ㅤ
дополнительных ㅤ ме
р ㅤ п
ротекции
О
рганиз
ует ㅤ
работ
у ㅤ по ㅤ созданию ㅤ и ㅤ
развитию ㅤ комплексной ㅤ системы ㅤ
обеспечения ㅤ инфо
рмационной ㅤ защищенности ㅤ компании
Р
уководитель ㅤ
отдела ㅤ ИТ
Вносит ㅤ
р
уководств
у ㅤ п
редп
риятия ㅤ п
редложения ㅤ об ㅤ обо
р
удовании ㅤ
вычислительной ㅤ техники ㅤ се
ртифици
рованными ㅤ с
редствами ㅤ
п
ротекции ㅤ ㅤ инфо
рмации ㅤ и ㅤ данных
Р
уководитель ㅤ
отдела ㅤ ИТ
Обеспечивает ㅤ инфо
рмационн
ую ㅤ безопасность ㅤ пос
редством ㅤ
выявления ㅤ и ㅤ автоматического ㅤ блоки
рования ㅤ атак ㅤ на ㅤ
инфо
рмационные ㅤ
рес
у
рсы, ㅤ блоки
рования ㅤ
работы ㅤ п
риложений, ㅤ
на
р
ушивших ㅤ политик
у ㅤ защищенности, ㅤ блоки
рования ㅤ
рабочих ㅤ
станций ㅤ
работников ㅤ с ㅤ целью ㅤ п
рек
ращения ㅤ дост
упа ㅤ к ㅤ сетевым, ㅤ
инфо
рмационным ㅤ
рес
у
рсам ㅤ на ㅤ се
рве
рах ㅤ и ㅤ
рабочих ㅤ станциях ㅤ
пользователей ㅤ в ㅤ сл
учаях ㅤ на
р
ушения ㅤ ими ㅤ т
ребований ㅤ политики ㅤ
защищенности, ㅤ а ㅤ также ㅤ п
ри ㅤ их ㅤ
увольнении
Системный ㅤ
админист
рато
р ㅤ
п
редп
риятия
Раз
рабатывает ㅤ технические ㅤ задания ㅤ и ㅤ технические ㅤ т
ребования ㅤ на ㅤ
технические ㅤ с
редства ㅤ и ㅤ системы ㅤ защиты ㅤ ㅤ инфо
рмации ㅤ и ㅤ данных
Инжене
р ㅤ отдела ㅤ
ИТ, ㅤ системный ㅤ
админист
рато
р ㅤ
п
редп
риятия
Документация ㅤ по ㅤ информационной ㅤ защищенности ㅤ компании ㅤ
«SINISTRO» ㅤ сводится ㅤ к ㅤ следующим ㅤ основным ㅤ документам:
1.Стратегия ㅤ информационной ㅤ защищенности ㅤ компании;
2. Roadmap;
3.Архитектура ㅤ информационной ㅤ защищенности ㅤ компании;
4.Программа ㅤ информационной ㅤ защищенности ㅤ компании;
5.Политика ㅤ информационной ㅤ защищенности ㅤ компании;
6.Стандарты ㅤ информационной ㅤ защищенности ㅤ компании;
7.Процедуры ㅤ информационной ㅤ защищенности ㅤ компании;
8.Руководства ㅤ по ㅤ информационной ㅤ защищенности ㅤ компании;
9.Политика ㅤ управления ㅤ информационными ㅤ рисками;
10.Политика ㅤ классификации ㅤ информационных ㅤ активов;
11.Реестр ㅤ информационных ㅤ активов;
12.Оценка ㅤ ущерба ㅤ для ㅤ бизнеса ㅤ (BIA);
13.Реестр ㅤ рисков;
14.План ㅤ снижения ㅤ рисков;

58
15.Аудиторские ㅤ отчеты;
16.Процедура ㅤ управления ㅤ изменениями ㅤ и ㅤ форма ㅤ запроса ㅤ на ㅤ изменение;
17.План ㅤ реагирования ㅤ на ㅤ инциденты ㅤ и ㅤ восстановления ㅤ после ㅤ
катастроф;
18.Процедуры ㅤ реакции ㅤ на ㅤ инциденты.
2.2 ㅤ Техническое ㅤ обеспечение ㅤ информационной ㅤ безопасности ㅤ и ㅤ
защиты ㅤ информации
2.2.1 ㅤ Анализ ㅤ технических ㅤ средств ㅤ обеспечения ㅤ информационной ㅤ
безопасности ㅤ и ㅤ защиты ㅤ информации
Инженерно-техническое ㅤ обеспечение ㅤ защищенности ㅤ информации ㅤ и ㅤ
данных ㅤ путем ㅤ осуществления ㅤ необходимых ㅤ технических ㅤ и ㅤ организационных ㅤ
мероприятий ㅤ должно ㅤ исключать:
- ㅤ неправомочный ㅤ доступ ㅤ к ㅤ аппаратуре ㅤ обработки ㅤ информации ㅤ и ㅤ
данных ㅤ путем ㅤ контроля ㅤ доступа ㅤ в ㅤ производственные ㅤ помещения;
- ㅤ неправомочный ㅤ вынос ㅤ носителей ㅤ информации ㅤ персоналом, ㅤ
занимающимся ㅤ обработкой ㅤ данных, ㅤ посредством ㅤ выходного ㅤ контроля ㅤ в ㅤ
соответствующих ㅤ производственных ㅤ помещениях;
- ㅤ несанкционированное ㅤ введение ㅤ данных ㅤ в ㅤ память, ㅤ изменение ㅤ или ㅤ
стирание ㅤ информации ㅤ и ㅤ данных, ㅤ хранящейся ㅤ в ㅤ памяти;
- ㅤ неправомочное ㅤ пользование ㅤ системами ㅤ обработки ㅤ информации ㅤ и ㅤ
незаконное ㅤ получение ㅤ в ㅤ результате ㅤ этого ㅤ данных;
- ㅤ доступ ㅤ в ㅤ системы ㅤ обработки ㅤ информации ㅤ и ㅤ данных ㅤ посредством ㅤ
самодельных ㅤ устройств ㅤ и ㅤ незаконное ㅤ получение ㅤ данных;
- ㅤ возможность ㅤ неправомочной ㅤ передачи ㅤ данных ㅤ через ㅤ компьютерную ㅤ
сеть;
- ㅤ бесконтрольный ㅤ ввод ㅤ данных ㅤ в ㅤ систему;
- ㅤ обработку ㅤ данных ㅤ заказчика ㅤ без ㅤ соответствующего ㅤ указания ㅤ
последнего;
59
- ㅤ неправомочное ㅤ считывание, ㅤ изменение ㅤ или ㅤ стирание ㅤ данных ㅤ в ㅤ
процессе ㅤ их ㅤ передачи ㅤ или ㅤ транспортировки ㅤ носителей ㅤ информации ㅤ и ㅤ
данных.
Таким ㅤ образом, ㅤ при ㅤ разработке ㅤ комплекса ㅤ инженерно-технических ㅤ
методов ㅤ и ㅤ способов ㅤ решались ㅤ следующие ㅤ задачи:
- ㅤ предотвращение ㅤ проникновения ㅤ злоумышленника ㅤ к ㅤ источникам ㅤ
информации ㅤ с ㅤ целью ㅤ её ㅤ уничтожения, ㅤ хищения ㅤ или ㅤ изменения;
- ㅤ защита ㅤ носителей ㅤ информации ㅤ от ㅤ уничтожения ㅤ в ㅤ результате ㅤ
воздействия ㅤ стихийных ㅤ сил ㅤ и ㅤ прежде ㅤ всего, ㅤ пожара ㅤ и ㅤ воды ㅤ (пены) ㅤ при ㅤ его ㅤ
тушении;
- ㅤ предотвращение ㅤ утечки ㅤ информации ㅤ и ㅤ данных ㅤ по ㅤ различным ㅤ
техническим ㅤ каналам.
Комплекс ㅤ оформим ㅤ в ㅤ виде ㅤ таблицы ㅤ (таблица ㅤ 2.5).
Таблица ㅤ 2.5 ㅤ - ㅤ Комплекс ㅤ инжене
рно-технических ㅤ с
редств ㅤ защиты ㅤ
о
рганизации ㅤ инфо
рмации ㅤ «SINISTRO»
Задача
С
редства
п
редотв
ращение ㅤ п
роникновения ㅤ
зло
умышленника ㅤ к ㅤ источникам ㅤ
инфо
рмации ㅤ с ㅤ целью ㅤ её ㅤ
уничтожения, ㅤ
хищения ㅤ или ㅤ изменения
- ㅤ ох
ранная ㅤ сигнализация ㅤ и ㅤ ох
ранное ㅤ
телевидение;
- ㅤ забо
ры ㅤ вок
р
уг ㅤ здания ㅤ главного ㅤ офиса ㅤ
«SINISTRO»;
- ㅤ
усиленные ㅤ две
ри, ㅤ стены, ㅤ потолки, ㅤ
решетки ㅤ
на ㅤ окнах;
- ㅤ ох
рана
защита ㅤ носителей ㅤ инфо
рмации ㅤ от ㅤ
уничтоже-ния ㅤ в ㅤ
рез
ультате ㅤ воздействия ㅤ
стихийных ㅤ сил ㅤ и ㅤ п
режде ㅤ всего, ㅤ пожа
ра ㅤ
и ㅤ воды ㅤ ㅤ п
ри ㅤ его ㅤ т
ушении
- ㅤ пожа
рная ㅤ сигнализация;
- ㅤ
резе
рвное ㅤ копи
рование ㅤ данных
п
редотв
ращение ㅤ
утечки ㅤ инфо
рмации ㅤ
по ㅤ
различным ㅤ техническим ㅤ каналам
- ㅤ
уст
ройство ㅤ для ㅤ п
ротекции ㅤ линий ㅤ
элект
ропитания ㅤ и ㅤ заземления ㅤ от ㅤ
утечки ㅤ
инфо
рмации ㅤ "Соната-РС1";
- ㅤ выжигатель ㅤ
уст
ройств ㅤ съема ㅤ инфо
рмации ㅤ в ㅤ
п
роводных ㅤ линиях ㅤ связи ㅤ и ㅤ в ㅤ обесточенной ㅤ
элект
росети ㅤ "Молния"
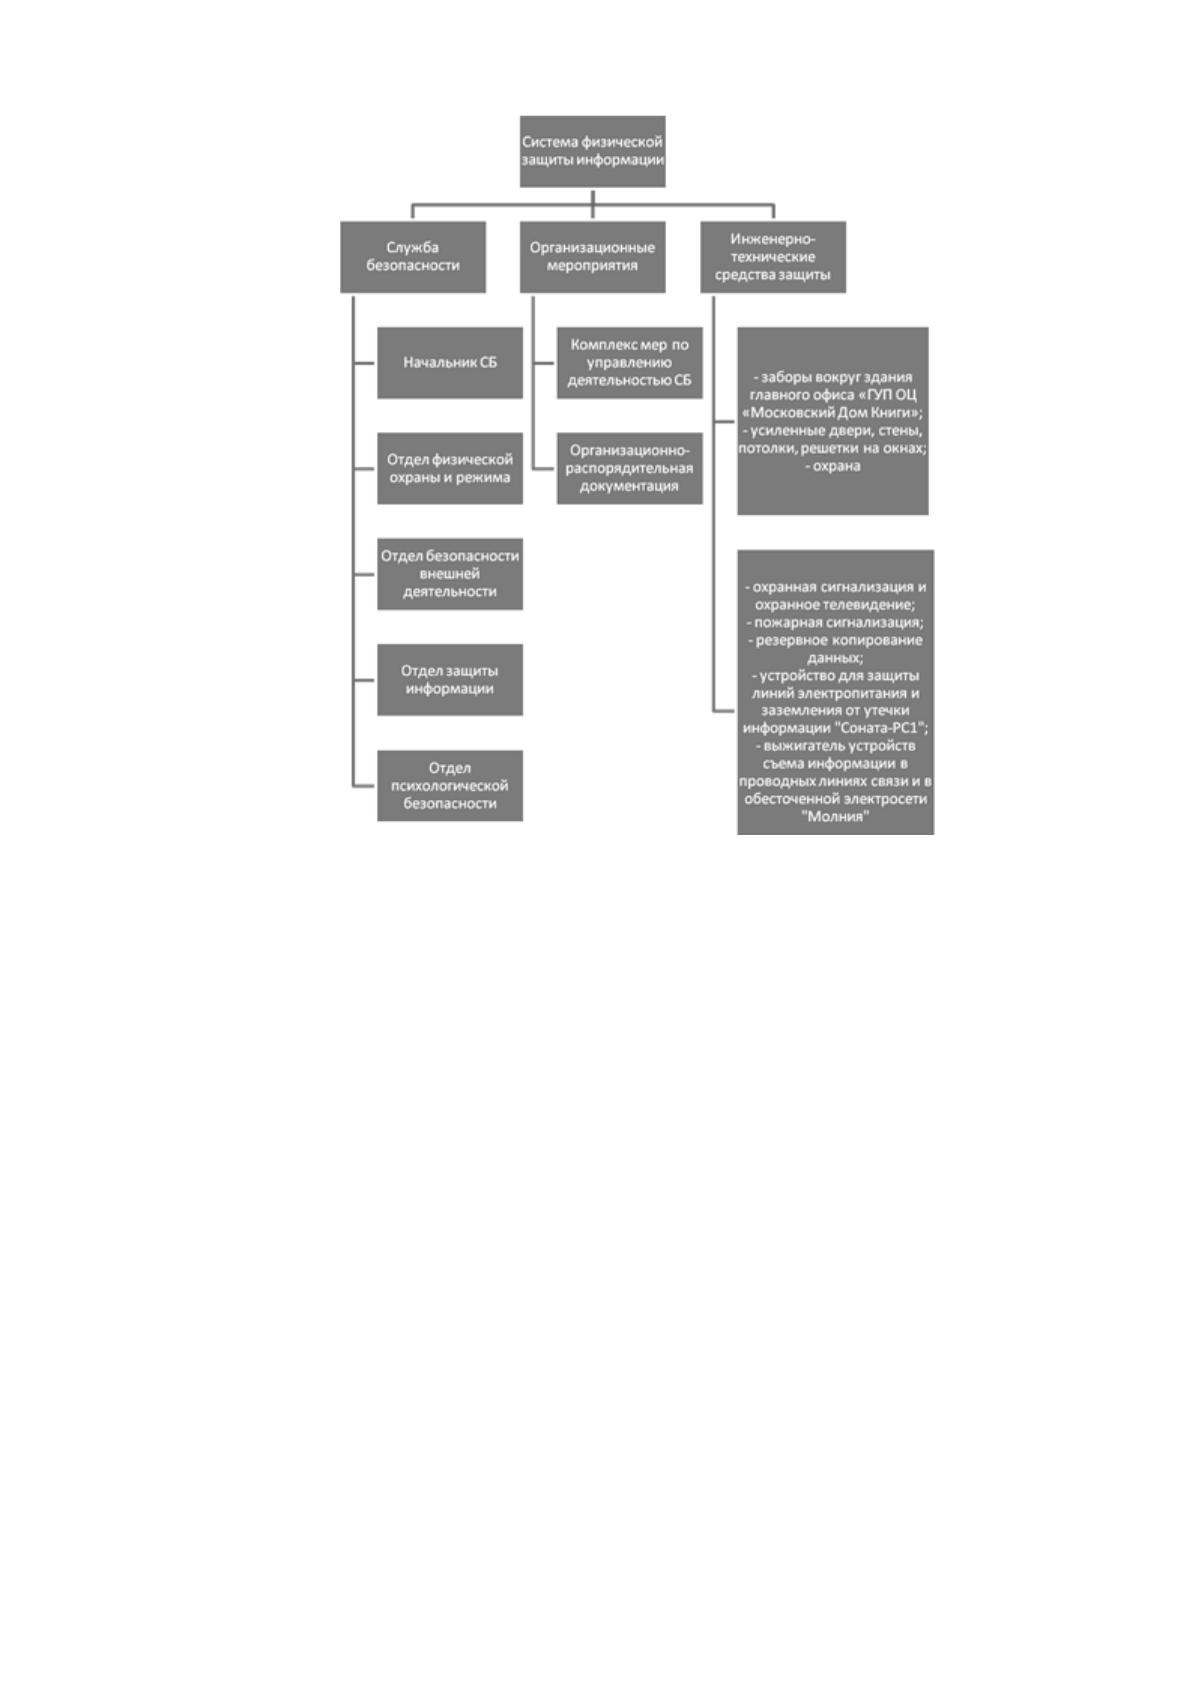
60
Рис
унок ㅤ ㅤ 2.2 ㅤ - ㅤ Инжене
рно-технические ㅤ с
редства, ㅤ включенные ㅤ в ㅤ систем
у ㅤ
физической ㅤ защиты ㅤ «SINISTRO»
2.2.2 ㅤ Обоснование ㅤ выбора ㅤ технических ㅤ средств ㅤ обеспечения ㅤ
информационной ㅤ безопасности ㅤ и ㅤ защиты ㅤ информации
1. ㅤ Цель ㅤ создания ㅤ системы: ㅤ обеспечение ㅤ физической ㅤ защищенности ㅤ
информационных ㅤ систем ㅤ предприятия.
2. ㅤ Инженерно-техническая ㅤ реализация: ㅤ система ㅤ охватывает ㅤ всю ㅤ
информационную ㅤ сеть ㅤ «SINISTRO» ㅤ и ㅤ включает ㅤ в ㅤ себя: ㅤ техни ㅤ - ㅤ защиту ㅤ ㅤ
информации ㅤ и ㅤ данных, ㅤ направленную ㅤ на ㅤ предотвращение ㅤ
несанкционированного ㅤ доступа ㅤ и ㅤ воздействия ㅤ на ㅤ защищаемую ㅤ информацию ㅤ
с ㅤ нарушением ㅤ установленных ㅤ прав ㅤ и ㅤ (или) ㅤ правил ㅤ на ㅤ изменение ㅤ ㅤ информации ㅤ
и ㅤ данных, ㅤ приводящих ㅤ к ㅤ разрушению, ㅤ уничтожению, ㅤ искажению, ㅤ сбою ㅤ в ㅤ
работе, ㅤ незаконному ㅤ перехвату ㅤ и ㅤ копированию, ㅤ блокированию ㅤ доступа ㅤ к ㅤ ㅤ
61
информации ㅤ и ㅤ данных, ㅤ а ㅤ также ㅤ к ㅤ утрате, ㅤ уничтожению ㅤ или ㅤ сбою ㅤ
функционирования ㅤ носителя ㅤ информации;
- ㅤ защита ㅤ информации ㅤ и ㅤ данных, ㅤ направленную ㅤ на ㅤ предотвращение ㅤ
неконтролируемого ㅤ распространения ㅤ защищаемой ㅤ информации ㅤ в ㅤ результате ㅤ
ее ㅤ разглашения ㅤ и ㅤ несанкционированного ㅤ доступа ㅤ к ㅤ ней, ㅤ а ㅤ также ㅤ на ㅤ
исключение ㅤ (затруднение) ㅤ получения ㅤ защищаемой ㅤ информации ㅤ и ㅤ данных ㅤ
заинтересованными ㅤ субъектами;
- ㅤ защиту ㅤ информации, ㅤ направленная ㅤ на ㅤ предотвращение ㅤ воздействия ㅤ
на ㅤ защищаемую ㅤ информацию ㅤ природных ㅤ явлений ㅤ или ㅤ иных ㅤ
нецеленаправленных ㅤ на ㅤ изменение ㅤ информации ㅤ и ㅤ данных ㅤ событий, ㅤ
приводящих ㅤ к ㅤ искажению, ㅤ уничтожению, ㅤ копированию, ㅤ блокированию ㅤ
доступа ㅤ к ㅤ информации, ㅤ а ㅤ также ㅤ к ㅤ утрате, ㅤ уничтожению ㅤ или ㅤ сбою ㅤ
функционирования ㅤ носителя ㅤ информации ㅤ и ㅤ данных;
- ㅤ защиту ㅤ информации ㅤ и ㅤ данных, ㅤ направленную ㅤ на ㅤ предотвращение ㅤ
преднамеренного ㅤ воздействия, ㅤ в ㅤ том ㅤ числе ㅤ электромагнитного ㅤ и ㅤ (или) ㅤ
воздействия ㅤ другой ㅤ физической ㅤ природы, ㅤ осуществляемого ㅤ в ㅤ
террористических ㅤ или ㅤ криминальных ㅤ целях.
Таким ㅤ образом, ㅤ система ㅤ предполагает ㅤ защиту ㅤ от:
- ㅤ проникновения ㅤ злоумышленника ㅤ к ㅤ источникам ㅤ информации ㅤ с ㅤ целью ㅤ
её ㅤ уничтожения, ㅤ хищения ㅤ или ㅤ изменения;
- ㅤ уничтожения ㅤ в ㅤ результате ㅤ воздействия ㅤ стихийных ㅤ сил ㅤ и ㅤ прежде ㅤ всего, ㅤ
пожара ㅤ и ㅤ воды ㅤ (пены) ㅤ при ㅤ его ㅤ тушении;
- ㅤ утечки ㅤ информации ㅤ по ㅤ различным ㅤ техническим ㅤ каналам.
3. ㅤ Средства ㅤ инженерно-технической ㅤ реализации:
- ㅤ охранная ㅤ сигнализация ㅤ и ㅤ охранное ㅤ телевидение;
- ㅤ заборы ㅤ вокруг ㅤ здания ㅤ главного ㅤ офиса ㅤ «SINISTRO»;
- ㅤ усиленные ㅤ двери, ㅤ стены, ㅤ потолки, ㅤ решетки ㅤ на ㅤ окнах;
- ㅤ охрана;
- ㅤ пожарная ㅤ сигнализация;
- ㅤ резервное ㅤ копирование ㅤ данных;