72
Феде
ральный ㅤ Закон ㅤ
Российской ㅤ Феде
рации ㅤ
"Об ㅤ инфо
рмации, ㅤ
инфо
рмационных ㅤ
технологиях ㅤ и ㅤ о ㅤ защите ㅤ
инфо
рмации ㅤ
п
редп
риятия" ㅤ от ㅤ
27.07.2006г. ㅤ № ㅤ 149-ФЗ
Постановление ㅤ
П
равительства ㅤ РФ ㅤ от ㅤ
15.08.06. ㅤ №504 ㅤ "О ㅤ
лицензи
ровании ㅤ
деятельности ㅤ по ㅤ
технической ㅤ защите ㅤ
конфиденциальной ㅤ
инфо
рмации"
Г
ражданский ㅤ кодекс ㅤ РФ ㅤ и ㅤ
Закон ㅤ "Об ㅤ инфо
рмации, ㅤ
инфо
рмационных ㅤ
технологиях ㅤ и ㅤ о ㅤ защите ㅤ
инфо
рмации ㅤ
п
редп
риятия"
Выбо
р ㅤ политики ㅤ защищенности, ㅤ а ㅤ также ㅤ тех ㅤ или ㅤ иных ㅤ п
рог
раммных ㅤ и ㅤ
аппа
ратных ㅤ с
редств ㅤ обоснован ㅤ п
роблемами ㅤ «SINISTRO» ㅤ в ㅤ сфе
ре ㅤ
защищенности ㅤ инфо
рмационных ㅤ систем.
73
2.3.1 ㅤ Анализ ㅤ п
рог
раммных ㅤ с
редств ㅤ обеспечения ㅤ инфо
рмационной ㅤ
безопасности ㅤ и ㅤ защиты ㅤ инфо
рмации
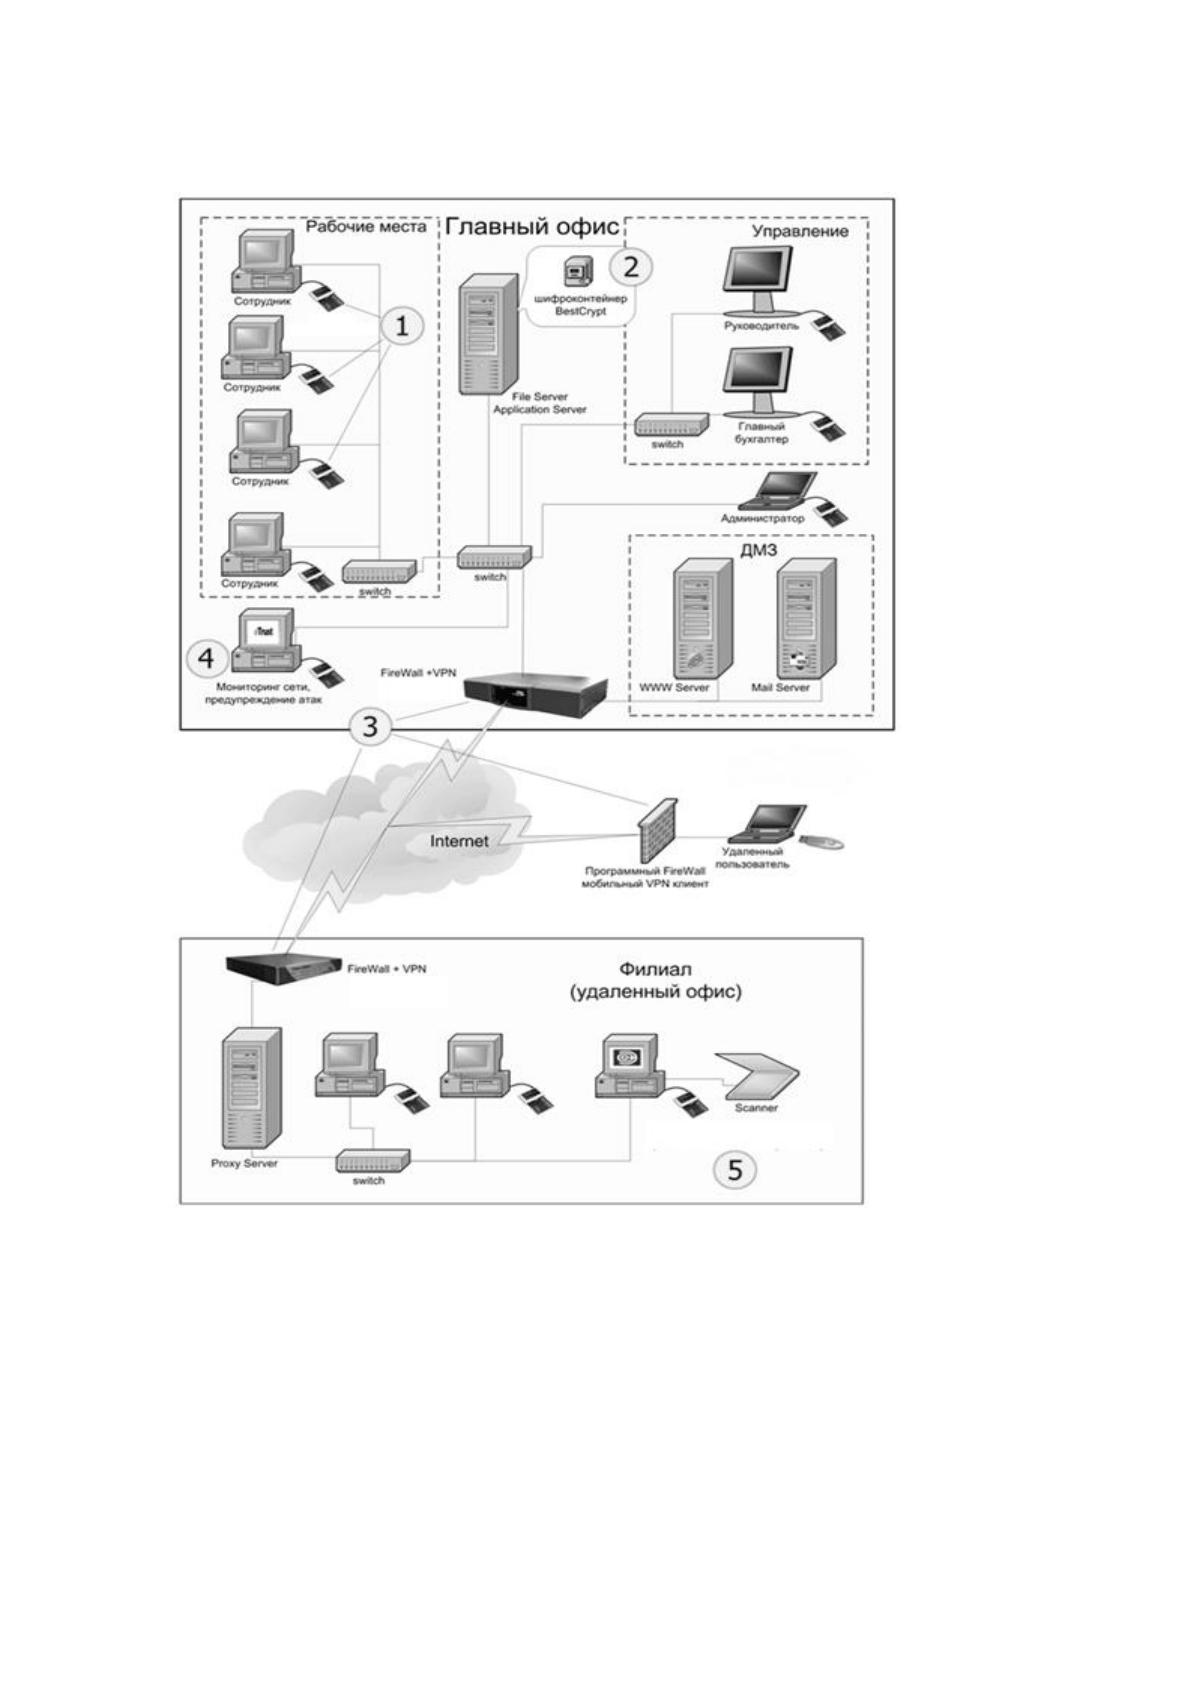
Рис
унок ㅤ 2.1 ㅤ - ㅤ Ст
р
укт
у
ра ㅤ п
рог
раммно-аппа
ратного ㅤ комплекса ㅤ сетевой ㅤ защиты
2.3.2 ㅤ Обоснование ㅤ выбора ㅤ программных ㅤ средств ㅤ обеспечения ㅤ
информационной ㅤ безопасности ㅤ и ㅤ защиты ㅤ информации
1. ㅤ Цель ㅤ создания ㅤ системы: ㅤ обеспечение ㅤ защищенности ㅤ
информационных ㅤ систем ㅤ предприятия ㅤ от ㅤ внешних ㅤ и ㅤ внутренних ㅤ угроз.

74
2. ㅤ Программно-аппаратная ㅤ реализация: ㅤ система ㅤ охватывает ㅤ всю ㅤ
информационную ㅤ сеть ㅤ «SINISTRO» ㅤ и ㅤ включает ㅤ в ㅤ себя:
- ㅤ физическую ㅤ защиту ㅤ оборудования ㅤ и ㅤ элементов ㅤ локальной ㅤ сети ㅤ от ㅤ
несанкционированных ㅤ действий;
- ㅤ защиту ㅤ средствами ㅤ локальной ㅤ сети;
- ㅤ криптозащиту;
- ㅤ защиту ㅤ средствами ㅤ операционной ㅤ системы;
- ㅤ защиту ㅤ на ㅤ уровне ㅤ протокола ㅤ передачи ㅤ данных.
Таким ㅤ образом, ㅤ система ㅤ предполагает ㅤ защиту ㅤ от:
- ㅤ утечки ㅤ защищаемой ㅤ информации ㅤ и ㅤ данных ㅤ (несанкционированный ㅤ
доступ ㅤ к ㅤ защищаемой ㅤ информации ㅤ и ㅤ данным);
- ㅤ несанкционированного ㅤ воздействия ㅤ на ㅤ защищаемую ㅤ информацию ㅤ
(изменение, ㅤ уничтожение, ㅤ копирование, ㅤ блокирование ㅤ доступа ㅤ к ㅤ
информации ㅤ и ㅤ данным; ㅤ утрата, ㅤ уничтожение ㅤ носителя ㅤ информации, ㅤ сбой ㅤ
функционирования ㅤ носителя ㅤ информации);
- ㅤ непреднамеренного ㅤ воздействия ㅤ на ㅤ защищаемую ㅤ информацию ㅤ
(ошибки ㅤ пользователя, ㅤ сбой ㅤ технических ㅤ или ㅤ программных ㅤ средств, ㅤ
природные ㅤ и ㅤ иные ㅤ воздействия ㅤ и ㅤ т.д.);
- ㅤ проявлений ㅤ недекларированных ㅤ возможностей ㅤ и ㅤ специальных ㅤ
программно-технических ㅤ воздействий, ㅤ и ㅤ программных ㅤ вирусных ㅤ
воздействий, ㅤ непреднамеренных ㅤ дефектов ㅤ в ㅤ программном ㅤ обеспечении, ㅤ
сбоев ㅤ и ㅤ отказов ㅤ технических ㅤ средств ㅤ и ㅤ т.д.
3. ㅤ Средства ㅤ программно-аппаратной ㅤ реализации:
- ㅤ Antiviral ㅤ Toolkit ㅤ Pro;
- ㅤ Doctor ㅤ WEB;
- ㅤ Integrity ㅤ Anti-Spyware;
- ㅤ корпоративные ㅤ продукты ㅤ Safe’n’Sec;
- ㅤ программное ㅤ средство ㅤ DeviceLock;
- ㅤ Outpost ㅤ Security ㅤ Suite/Firewall ㅤ 7.0.4 ㅤ (3403.520.1244);
- ㅤ BestCrypt ㅤ для ㅤ криптографической ㅤ протекции ㅤ информации ㅤ и ㅤ данных;
75
- ㅤ Online ㅤ Security ㅤ Audit.
Реализация ㅤ проекта ㅤ осуществляется ㅤ в ㅤ течение ㅤ года ㅤ и ㅤ проходит ㅤ в ㅤ
соответствии ㅤ с ㅤ нормативными ㅤ правовыми ㅤ актами, ㅤ нормативными ㅤ правовыми
ㅤ документами, ㅤ стандартами ㅤ (международными ㅤ и ㅤ отечественными).
2.4. ㅤ Внедрение ㅤ и ㅤ оценка ㅤ комплекса ㅤ программно-аппаратных ㅤ средств ㅤ
обеспечения ㅤ информационной ㅤ безопасности
2.4.1 ㅤ Программно-аппаратный ㅤ комплекс ㅤ информационной ㅤ безопасности ㅤ и ㅤ защиты ㅤ
информации ㅤ предприятия
На ㅤ сегодняшний ㅤ день ㅤ шифрование ㅤ широко ㅤ применяются ㅤ в ㅤ
компьютерной ㅤ технике ㅤ для ㅤ сокрытия ㅤ конфиденциальной ㅤ информации ㅤ от ㅤ
несанкционированного ㅤ использования ㅤ и ㅤ для ㅤ защищенной ㅤ передачи ㅤ
информации ㅤ между ㅤ различными ㅤ элементами ㅤ информационной ㅤ системы. ㅤ
Наука, ㅤ изучающая ㅤ алгоритмы ㅤ и ㅤ способы ㅤ шифрования, ㅤ называется ㅤ
криптография. ㅤ На ㅤ сегодняшний ㅤ день ㅤ криптография ㅤ включает ㅤ в ㅤ себя ㅤ четыре ㅤ
раздела:
•симметричные ㅤ криптосистемы;
•ассиметричные ㅤ криптосистемы;
•электронная ㅤ подпись;
•управление ㅤ ключами.
Существует ㅤ два ㅤ основных ㅤ типа ㅤ алгоритмов, ㅤ основанных ㅤ на ㅤ ключах.
Это ㅤ алгоритмы ㅤ симметричные ㅤ и ㅤ ассиметричные. ㅤ Также ㅤ они ㅤ
называются ㅤ алгоритмами ㅤ с ㅤ закрытым ㅤ и ㅤ алгоритмами ㅤ с ㅤ открытым ㅤ ключом. ㅤ
Рассмотрим ㅤ алгоритмы ㅤ с ㅤ закрытым ㅤ ключом.
Симметричные ㅤ алгоритмы ㅤ представляют ㅤ собой ㅤ криптографические ㅤ
алгоритмы, ㅤ в ㅤ которых ㅤ ключ ㅤ шифрования ㅤ может ㅤ быть ㅤ рассчитан ㅤ по ㅤ ключу ㅤ
дешифрования ㅤ и ㅤ наоборот. ㅤ В ㅤ большинстве ㅤ симметричных ㅤ алгоритмов ㅤ ключи ㅤ
шифрования ㅤ и ㅤ дешифрования ㅤ одни ㅤ и ㅤ те ㅤ же. ㅤ Такие ㅤ алгоритмы ㅤ требуют, ㅤ чтобы ㅤ
отправитель ㅤ и ㅤ получатель ㅤ согласовали ㅤ используемый ㅤ ключ ㅤ перед ㅤ началом ㅤ
зашифрованной ㅤ передачи ㅤ сообщений. ㅤ Безопасность ㅤ симметричного ㅤ
76
алгоритма ㅤ определяется ㅤ ключом, ㅤ раскрытие ㅤ которого ㅤ означает, ㅤ что ㅤ кто ㅤ
угодно ㅤ сможет ㅤ прочитать ㅤ зашифрованные ㅤ сообщения.
Симметричные ㅤ алгоритмы ㅤ делятся ㅤ на ㅤ две ㅤ категории. ㅤ Одни ㅤ
обрабатывают ㅤ открытый ㅤ текст ㅤ побитно. ㅤ Они ㅤ называются ㅤ потоковыми ㅤ
алгоритмами, ㅤ или ㅤ потоковыми ㅤ шифрами. ㅤ Другие ㅤ работают ㅤ с ㅤ группами ㅤ битов ㅤ
открытого ㅤ текста. ㅤ Группы ㅤ битов ㅤ называются ㅤ блоками, ㅤ а ㅤ алгоритмы ㅤ - ㅤ
блочными ㅤ алгоритмами, ㅤ или ㅤ блочными ㅤ шифрами.
Для ㅤ современных ㅤ систем ㅤ криптографической ㅤ защиты ㅤ информации ㅤ
сформулированы ㅤ следующие ㅤ общепринятые ㅤ требования:
•зашифрованное ㅤ сообщение ㅤ должно ㅤ поддаваться ㅤ чтению ㅤ только ㅤ при ㅤ
наличии ㅤ ключа;
•число ㅤ операций, ㅤ необходимых ㅤ для ㅤ расшифровывания ㅤ информации ㅤ
путём ㅤ перебора ㅤ всевозможных ㅤ ключей, ㅤ должно ㅤ выходить ㅤ за ㅤ пределы ㅤ
возможностей ㅤ современных ㅤ компьютеров;
•знание ㅤ алгоритма ㅤ шифрования ㅤ не ㅤ должно ㅤ влиять ㅤ на ㅤ надёжность ㅤ
защиты;
•незначительное ㅤ изменение ㅤ ключа ㅤ должно ㅤ приводить ㅤ к ㅤ существенному ㅤ
изменению ㅤ вида ㅤ зашифрованного ㅤ сообщения;
•структурные ㅤ элементы ㅤ алгоритма ㅤ шифрования ㅤ должны ㅤ быть ㅤ
неизменными;
•длина ㅤ шифрованного ㅤ текста ㅤ должна ㅤ быть ㅤ равной ㅤ длине ㅤ исходного ㅤ
текста;
•не ㅤ должно ㅤ быть ㅤ простых ㅤ и ㅤ легко ㅤ устанавливаемых ㅤ зависимостей ㅤ
между ㅤ ключом ㅤ и ㅤ открытым ㅤ текстом;
•любой ㅤ ключ ㅤ из ㅤ множества ㅤ возможных ㅤ ключей ㅤ должен ㅤ обеспечивать ㅤ
надёжное ㅤ шифрование;
•алгоритм ㅤ должен ㅤ допускать ㅤ как ㅤ программную, ㅤ так ㅤ и ㅤ аппаратную ㅤ
реализацию.
Ключи, ㅤ используемые ㅤ в ㅤ криптосистемах, ㅤ в ㅤ идеале ㅤ должны ㅤ быть ㅤ
случайными. ㅤ Недопустимо ㅤ использовать ㅤ словарные ㅤ слова ㅤ и ㅤ другие ㅤ легко ㅤ
77
запоминающиеся ㅤ ключи. ㅤ Часто ㅤ криптографические ㅤ средства ㅤ включают ㅤ в ㅤ себя ㅤ
средства ㅤ генерации ㅤ случайных ㅤ последовательностей, ㅤ что ㅤ также ㅤ обеспечивает ㅤ
дополнительную ㅤ защиту.
Достоинства ㅤ симметричных ㅤ криптосистем:
•скорость ㅤ вычислений;
•простота ㅤ реализации;
•меньшая ㅤ требуемая ㅤ длина ㅤ ключа;
•изученность.
Недостатки ㅤ симметричных ㅤ криптосистем:
•сложность ㅤ управления ㅤ ключами ㅤ в ㅤ большой ㅤ сети;
•сложность ㅤ обмена ㅤ ключами.
Симметричный ㅤ алгоритм ㅤ блочного ㅤ шифрования ㅤ AES ㅤ (Advanced ㅤ
Encryption ㅤ Standard) ㅤ принят ㅤ в ㅤ качестве ㅤ стандарта ㅤ шифрования ㅤ
правительством ㅤ США. ㅤ Спецификации ㅤ алгоритма ㅤ были ㅤ опубликованы ㅤ
Национальным ㅤ институтом ㅤ стандартов ㅤ и ㅤ технологий ㅤ США ㅤ 26 ㅤ ноября ㅤ 2001 ㅤ
года. ㅤ AES ㅤ является ㅤ самым ㅤ распространённым ㅤ алгоритмом ㅤ симметричного ㅤ
шифрования ㅤ в ㅤ настоящее ㅤ время. ㅤ Поддержка ㅤ данного ㅤ алгоритма ㅤ введена ㅤ
фирмой ㅤ Intel ㅤ в ㅤ семейство ㅤ процессоров, ㅤ начиная ㅤ с ㅤ микроархитектуры ㅤ Sandy ㅤ
Bridge. ㅤ Алгоритм ㅤ принят ㅤ в ㅤ качестве ㅤ государственного ㅤ стандарта ㅤ
шифрования, ㅤ так ㅤ как ㅤ он ㅤ соответствует ㅤ определённым ㅤ требованиям:
•128-битный ㅤ размер ㅤ блока ㅤ шифруемых ㅤ данных;
•поддержка ㅤ алгоритмом ㅤ размеров ㅤ ключей ㅤ шифрования ㅤ в ㅤ 128, ㅤ 192 ㅤ и ㅤ 256 ㅤ
бит;
•стойкость ㅤ против ㅤ известных ㅤ атак;
•ясная, ㅤ простая ㅤ и ㅤ обоснованная ㅤ структура ㅤ алгоритма;
•отсутствие ㅤ коллизий;
•высокая ㅤ скорость ㅤ шифрования ㅤ данных ㅤ на ㅤ всех ㅤ потенциальных ㅤ
шифровальных ㅤ платформах ㅤ - ㅤ от ㅤ 8 ㅤ битных ㅤ до ㅤ 64-битных;
•возможность ㅤ параллельного ㅤ выполнения ㅤ операций ㅤ в ㅤ
многопроцессорных ㅤ системах.

78
Стандарт ㅤ шифрования ㅤ в ㅤ Российской ㅤ Федерации ㅤ ГОСТ ㅤ 28147-89 ㅤ также ㅤ
относится ㅤ к ㅤ симметричным ㅤ криптографическим ㅤ алгоритмам. ㅤ Он ㅤ введён ㅤ в ㅤ
действие ㅤ с ㅤ июля ㅤ 1990 ㅤ года ㅤ и ㅤ устанавливает ㅤ единый ㅤ алгоритм ㅤ
криптографических ㅤ преобразований ㅤ для ㅤ систем ㅤ обмена ㅤ информацией ㅤ в ㅤ
вычислительных ㅤ сетях, ㅤ а ㅤ также ㅤ определяет ㅤ правила ㅤ шифрования ㅤ и ㅤ
расшифровки ㅤ данных. ㅤ ГОСТ ㅤ 28147-89 ㅤ является ㅤ 64-битовым ㅤ алгоритмом ㅤ
шифрования ㅤ с ㅤ 256-битовым ㅤ ключом. ㅤ Алгоритм ㅤ удовлетворяет ㅤ современным ㅤ
криптографическим ㅤ требованиям ㅤ и ㅤ не ㅤ накладывает ㅤ ограничений ㅤ на ㅤ степень ㅤ
секретности ㅤ защищаемой ㅤ информации. ㅤ При ㅤ использовании ㅤ метода ㅤ
гаммирования ㅤ алгоритм ㅤ может ㅤ выполнять ㅤ функции ㅤ поточного ㅤ шифрования.
Данный ㅤ стандарт ㅤ удобен ㅤ как ㅤ для ㅤ аппаратной, ㅤ так ㅤ и ㅤ для ㅤ программной ㅤ
реализации. ㅤ При ㅤ размере ㅤ блока ㅤ данных ㅤ 64 ㅤ бита ㅤ основная ㅤ работа ㅤ ведется ㅤ с ㅤ
половинами ㅤ этого ㅤ блока, ㅤ что ㅤ позволяет ㅤ эффективно ㅤ реализовать ㅤ указанный ㅤ
стандарт ㅤ шифрования ㅤ на ㅤ большинстве ㅤ современных ㅤ компьютеров.
Достоинства ㅤ ГОСТ ㅤ 28147-89:
•бесперспективность ㅤ силовой ㅤ атаки;
•эффективность ㅤ реализации;
•высокое ㅤ быстродействие;
•наличие ㅤ защиты ㅤ от ㅤ навязывания ㅤ ложных ㅤ данных.
Недостатки ㅤ ГОСТ ㅤ 28147-89:
•невозможность ㅤ определения ㅤ криптостойкости ㅤ алгоритма, ㅤ не ㅤ зная ㅤ
таблицы ㅤ замен;
•возможная ㅤ несовместимость ㅤ реализаций ㅤ алгоритмов ㅤ от ㅤ различных ㅤ
производителей, ㅤ так ㅤ как ㅤ могут ㅤ использоваться ㅤ разные ㅤ таблицы ㅤ замен;
•возможность ㅤ преднамеренного ㅤ предоставления ㅤ слабых ㅤ таблиц ㅤ замены;
•отсутствие ㅤ в ㅤ стандарте ㅤ запрета ㅤ на ㅤ использование ㅤ таблиц ㅤ замены, ㅤ в ㅤ
которых ㅤ узлы ㅤ не ㅤ являются ㅤ перестановками, ㅤ что ㅤ может ㅤ привести ㅤ к ㅤ снижению ㅤ
криптостойкости ㅤ шифра.
79
На ㅤ сегодняшний ㅤ день ㅤ существует ㅤ достаточно ㅤ много ㅤ различных ㅤ
программно ㅤ - ㅤ аппаратных ㅤ систем ㅤ криптографической ㅤ защиты ㅤ информации, ㅤ
которые ㅤ разрабатываются ㅤ и ㅤ производятся ㅤ как ㅤ в ㅤ России, ㅤ так ㅤ и ㅤ за ㅤ рубежом.
Среди ㅤ зарубежных ㅤ средств ㅤ криптографической ㅤ защиты ㅤ информации ㅤ
наиболее ㅤ распространёнными ㅤ являются:
• Crypton ㅤ CSP;
• SecretDisk;
•Trusted ㅤ TLS;
•File ㅤ PRO;
• TrueCrypt;
•Secret ㅤ Net.
Одним ㅤ из ㅤ известнейших ㅤ зарубежных ㅤ продуктов ㅤ является ㅤ программный ㅤ
комплекс ㅤ TrueCrypt. ㅤ Разрабатывается ㅤ группой ㅤ True ㅤ Crypt ㅤ Foundation ㅤ под ㅤ
собственной ㅤ лицензией ㅤ TrueCrypt ㅤ Collective ㅤ Licence. ㅤ Программа ㅤ является ㅤ
бесплатной ㅤ и ㅤ предоставляется ㅤ «как ㅤ есть». ㅤ Существуют ㅤ версии ㅤ под ㅤ Windows, ㅤ
Mac ㅤ OS ㅤ X ㅤ и ㅤ Linux. ㅤ Последней ㅤ стабильной ㅤ версией ㅤ программы ㅤ на ㅤ сегодня ㅤ
является ㅤ версия ㅤ 8.1а.
Назначение ㅤ программы ㅤ - ㅤ создание ㅤ виртуального ㅤ зашифрованного ㅤ
логического ㅤ диска, ㅤ который ㅤ хранится ㅤ в ㅤ виде ㅤ файла. ㅤ Смонтированный ㅤ том ㅤ
TrueCrypt ㅤ определяется ㅤ системой ㅤ как ㅤ обычный ㅤ логический ㅤ диск.
Основные ㅤ функции ㅤ программы:
•создание ㅤ виртуального ㅤ зашифрованного ㅤ диска ㅤ в ㅤ виде ㅤ файла-
контейнера, ㅤ который ㅤ монтируется ㅤ в ㅤ системе ㅤ как ㅤ обычный ㅤ диск;
•шифрование ㅤ разделов ㅤ жесткого ㅤ диска ㅤ с ㅤ возможностью ㅤ шифровать ㅤ
системный ㅤ раздел;
•шифрование ㅤ содержимого ㅤ flash-накопителей;
•шифрование ㅤ «на ㅤ лету» ㅤ с ㅤ возможностью ㅤ предзагрузочной ㅤ
аутентификации.
Возможности ㅤ программы:
•поддержка ㅤ скрытых ㅤ томов;
80
•создание ㅤ неидентифицируемых ㅤ томов;
•возможность ㅤ создания ㅤ динамического ㅤ криптоконтейнера, ㅤ размер ㅤ
которого ㅤ увеличивается ㅤ по ㅤ мере ㅤ накопления ㅤ данных;
•поддержка ㅤ трёх ㅤ основных ㅤ алгоритмов ㅤ шифрования ㅤ - ㅤ AES, ㅤ Serpent ㅤ и ㅤ
Twofish;
•поддержка ㅤ каскадного ㅤ шифрования ㅤ несколькими ㅤ алгоритмами
•встроенная ㅤ функция ㅤ удаления ㅤ данных;
•поддержка ㅤ нескольких ㅤ хэш-функций.
Из ㅤ массы ㅤ других ㅤ программных ㅤ комплексов ㅤ TrueCrypt ㅤ выделяется ㅤ
скоростью ㅤ работы. ㅤ Благодаря ㅤ многопоточной ㅤ архитектуре ㅤ приложение ㅤ
хорошо ㅤ работает ㅤ с ㅤ многоядерными ㅤ системами. ㅤ Также ㅤ несомненным ㅤ плюсом ㅤ
является ㅤ открытость ㅤ исходного ㅤ кода, ㅤ что ㅤ практически ㅤ исключает ㅤ
возможность ㅤ встроенных ㅤ бэкдоров ㅤ и ㅤ программных ㅤ закладок.
Среди ㅤ средств ㅤ шифрования ㅤ отечественного ㅤ производства ㅤ себя ㅤ
зарекомендовали ㅤ такие ㅤ системы, ㅤ как:
•Беркут;
•Домен-К;
• КриптоАрм;
• КриптоПро ㅤ CSP.
Подробней ㅤ рассмотрим ㅤ средство ㅤ криптографической ㅤ защиты ㅤ
информации ㅤ отечественного ㅤ производства ㅤ под ㅤ названием ㅤ КриптоПро ㅤ CSP.
Данный ㅤ продукт ㅤ разработан ㅤ ООО ㅤ «Крипто-Про». ㅤ Последняя ㅤ версия ㅤ
продукта ㅤ - ㅤ КриптоПро ㅤ CSP ㅤ 3.6 ㅤ R2. ㅤ Год ㅤ выпуска ㅤ - ㅤ 2015. ㅤ Имеется ㅤ сертификат ㅤ
соответствия, ㅤ выданный ㅤ ФСБ ㅤ России.
Данный ㅤ продукт ㅤ может ㅤ использоваться ㅤ для:
•авторизации ㅤ и ㅤ обеспечения ㅤ юридической ㅤ значимости ㅤ электронных ㅤ
документов ㅤ посредством ㅤ формирования ㅤ и ㅤ проверки ㅤ электронной ㅤ цифровой ㅤ
подписи;
•обеспечения ㅤ конфиденциальности ㅤ и ㅤ контроля ㅤ целостности ㅤ
информации ㅤ посредством ㅤ её ㅤ шифрования ㅤ и ㅤ имитозащиты;
81
•контроля ㅤ системного ㅤ и ㅤ прикладного ㅤ программного ㅤ обеспечения ㅤ для ㅤ
его ㅤ защиты ㅤ от ㅤ несанкционированного ㅤ изменения ㅤ или ㅤ нарушения ㅤ
правильности ㅤ функционирования.
Основные ㅤ характеристики ㅤ продукта:
•длина ㅤ закрытого ㅤ ключа ㅤ электронной ㅤ цифровой ㅤ подписи ㅤ - ㅤ 256 ㅤ бит;
•длина ㅤ открытого ㅤ ключа ㅤ электронной ㅤ цифровой ㅤ подписи ㅤ - ㅤ 512 ㅤ или ㅤ 1024 ㅤ
бита;
•длина ㅤ закрытого ㅤ ключа, ㅤ используемого ㅤ при ㅤ шифровании ㅤ - ㅤ 256 ㅤ бит;
•длина ㅤ открытого ㅤ ключа ㅤ - ㅤ 512 ㅤ или ㅤ 1024 ㅤ бит.
Типы ㅤ ключевых ㅤ носителей:
•дискета ㅤ 3,5";
•процессорные ㅤ карты ㅤ MPCOS-EMV ㅤ и ㅤ российские ㅤ интеллектуальные ㅤ
карты ㅤ Оскар, ㅤ Рик;
•таблетки ㅤ Touch-Memory ㅤ DS1993 ㅤ - ㅤ DS1996 ㅤ с ㅤ использованием ㅤ
устройств ㅤ Аккорд ㅤ 4+;
•электронный ㅤ ключ ㅤ с ㅤ интерфейсом ㅤ USB
•сменный ㅤ носитель ㅤ с ㅤ интерфейсом ㅤ USB;
• реестр ㅤ ОС ㅤ Windows;
• файлы ㅤ ос ㅤ Solaris/Linux/FreeBSD.
Таким ㅤ образом, ㅤ данный ㅤ продукт ㅤ соответствует ㅤ всем ㅤ стандартам ㅤ и ㅤ
требованиям, ㅤ предъявляемым ㅤ к ㅤ средствам ㅤ криптографической ㅤ защиты ㅤ
информации. ㅤ Также ㅤ он ㅤ содержит ㅤ все ㅤ компоненты, ㅤ необходимые ㅤ для ㅤ
обеспечения ㅤ комплексной ㅤ криптографической ㅤ защиты ㅤ информации.
Преимуществом ㅤ продукта ㅤ является ㅤ поддержка ㅤ всех ㅤ современных ㅤ типов ㅤ
ключевых ㅤ носителей, ㅤ а ㅤ также ㅤ возможность ㅤ работы ㅤ как ㅤ на ㅤ Windows, ㅤ так ㅤ и ㅤ на ㅤ
*nix ㅤ платформах.
Криптографическая ㅤ система ㅤ с ㅤ открытым ㅤ ключом ㅤ - ㅤ система ㅤ
шифрования, ㅤ при ㅤ которой ㅤ ключ, ㅤ используемый ㅤ для ㅤ шифрования, ㅤ отличается ㅤ
от ㅤ ключа, ㅤ используемого ㅤ для ㅤ дешифрования, ㅤ причём ㅤ ключ ㅤ дешифрования ㅤ не ㅤ
может ㅤ быть ㅤ рассчитан ㅤ по ㅤ ключу ㅤ шифрования ㅤ и ㅤ наоборот. ㅤ Также ㅤ