54
Риски на этапе «Разработка проекта автоматизации» состоит в разработке
неэффективного плана-графика процесса автоматизации: применение лишних
ресурсов или же недостаточность ресурсов. Этот риск является финансовым, а
также его можно предотвратить с использованием современных средств
проектирования и устранить повторной корректировкой плана автоматизации.
На этапе «Разработка программного обеспечения» главный риск кроется в
некорректной разработке создаваемой программы. Риск устраняется при
использовании модульного тестирования ПО.
Риск при внедрении – некорректное тестирование аппаратного обеспечения
программных модулей. Кроме этого, риск предотвращается применением
лицензионного стендового оборудования, устраняется двойным тестированием.
При выполнении сопровождения ПО основные риски состоят в поломке
оборудования, морального его устаревании. Первый риск предотвращается
периодическим мониторингом состояния оборудования. Другой – с применением
гибкости разработанной ИС, а также своевременной доработкой программной
структуры.
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации
Создание систем для автоматизации какого-то процесса основывается на
таких принципах:
– применение системного подхода;
– принцип непрерывного развития проектируемой системы;
– минимизация и разделение полномочий;
– уровень контроля и регистрация оперативных данных;
– обеспечение требуемой надежности системы защиты и контроля
функционирования защиты;
– обеспечение всевозможных методов борьбы с разного рода
вредоносными программами и т.д.
55
В результате решения разных проблем безопасности информации
создаваемая ИС должна обладать такими нижеприведенными основными
признаками [2].
1. Разграничение доступа к информации.
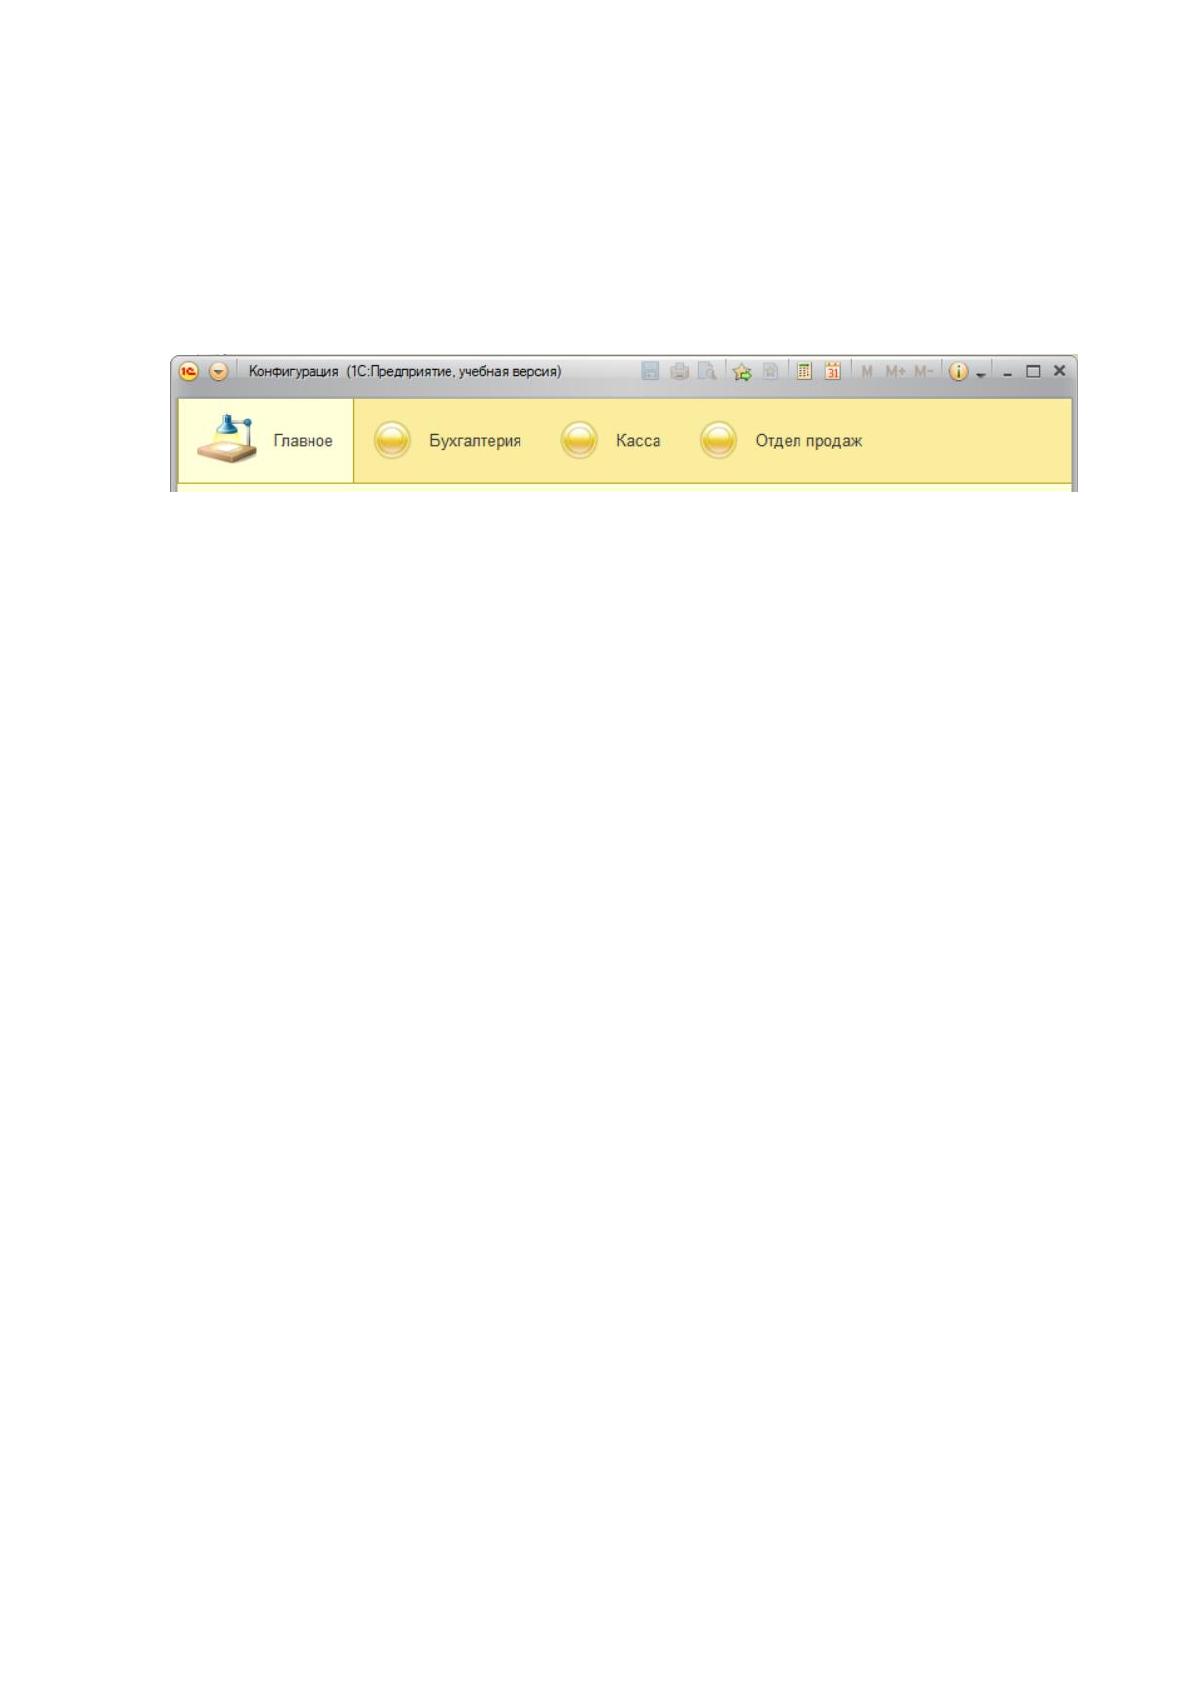
С этой целью созданы подсистемы конфигурации (рисунок 28):
Рисунок 28. Перечень подсистем
Стоит отметить, что каждая из подсистем:
– бухгалтерия;
– касса;
– отдел продаж;
имеет доступ только к тем объектам конфигурации, которые можно указать
при разработке.
2. Обеспечением криптографической защиты данных различной
степени конфиденциальности в случае передачи данных.
Для этого в ООО «НПО Мидасот» применяется локальная вычислительная
сеть, которая применяет блок шифрования информации.
3. Обязательной целостностью применяемого программного
обеспечения и данных.
Это достигается непосредственным применением платформы
1С:Предприятие, которая в своем составе использует инструменты для
обеспечения целостности данных.
Кроме этого, целостность можно обеспечить при выполнении
проектирования базы данных, выполнив нормализацию к 3НФ.
4. Наличием средств восстановления данных и защиты информации.
Такие инструменты являются уже внедренными в платформу
1С:Предприятие, а также их можно с легкостью настроить (к примеру,
периодичность резервного копирования и т.д.).

56
Заметим, что комплексная защита информации предполагает реализацию
таких уровней защиты:
– правовой – наличие лицензионного соглашения между поставщиком
и покупателем ИС;
– административный или организационный – установка с помощью
должностных инструкций всего перечня прав на доступ к информации;
– аппаратно-программный – к примеру, разграничение доступа.
– криптографический – шифрование информации для скрытия от
злоумышленника.
Кроме этого, для защиты ИС от внешних угроз есть возможность
применения ролей.
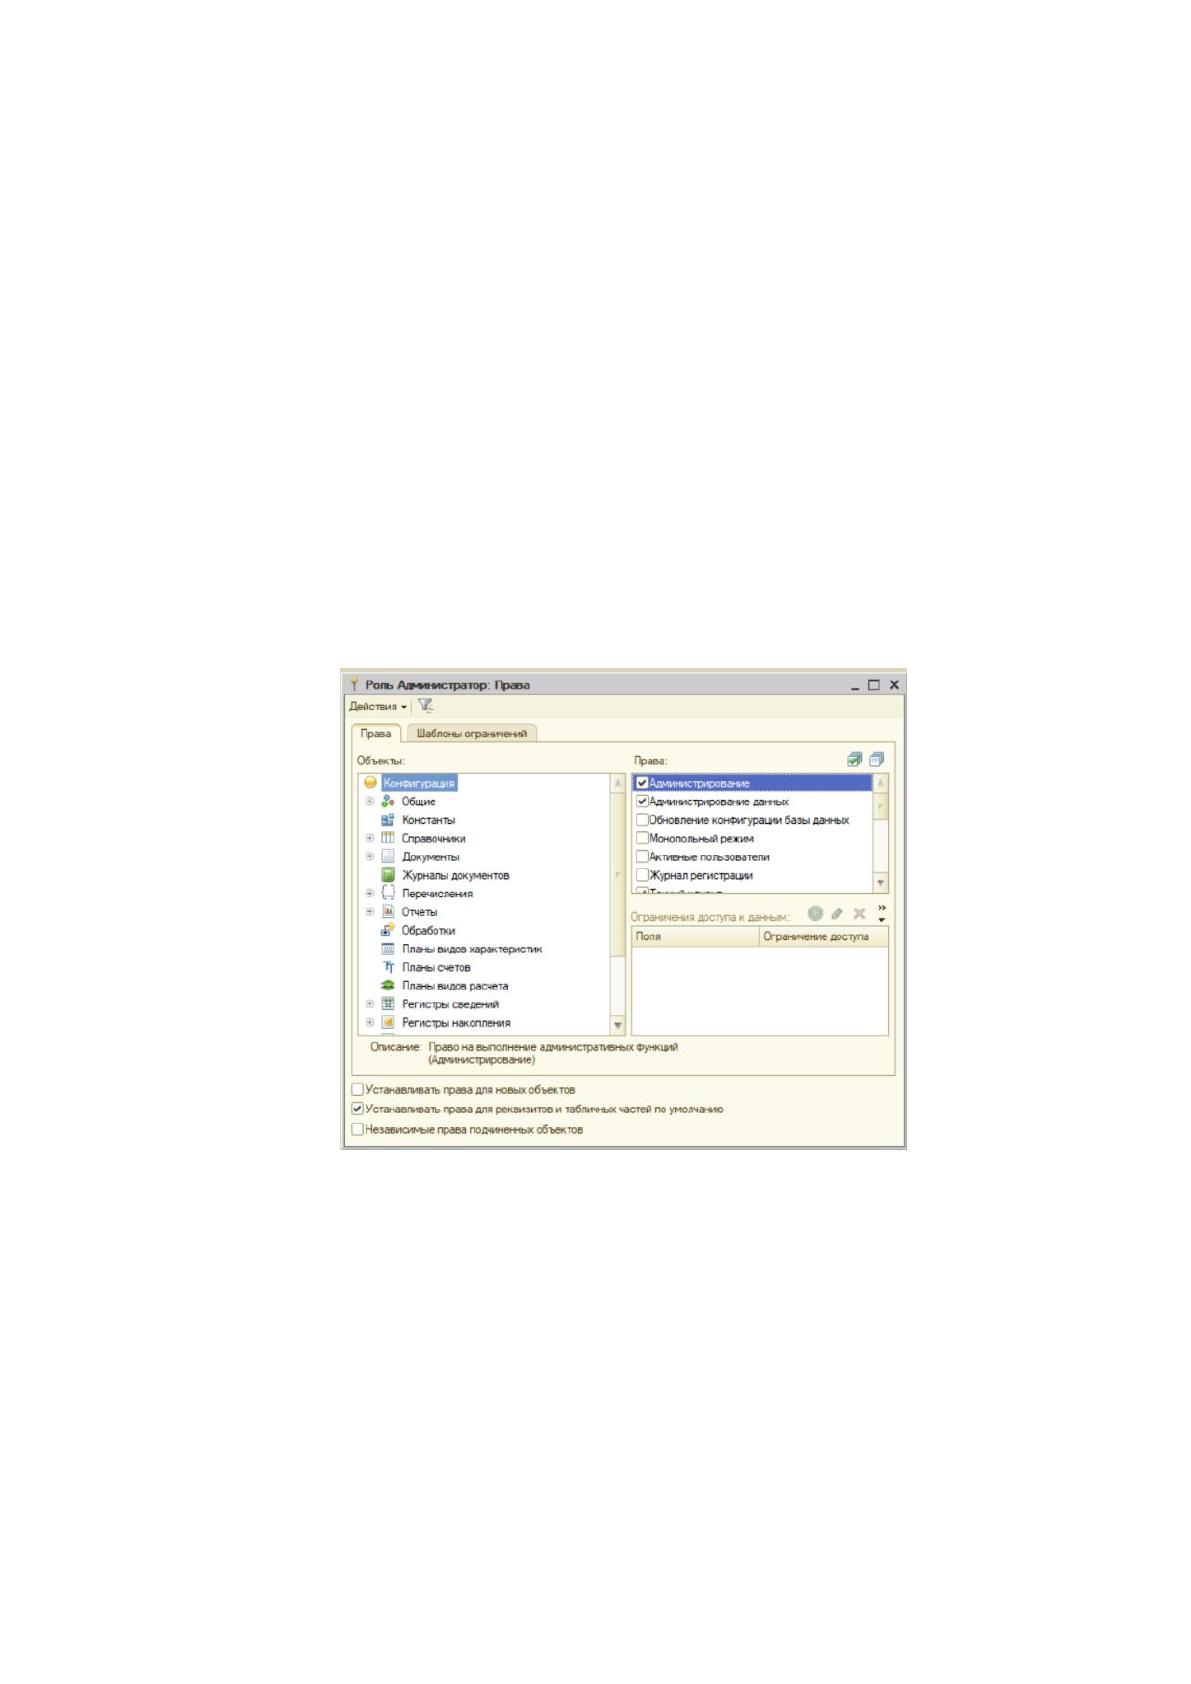
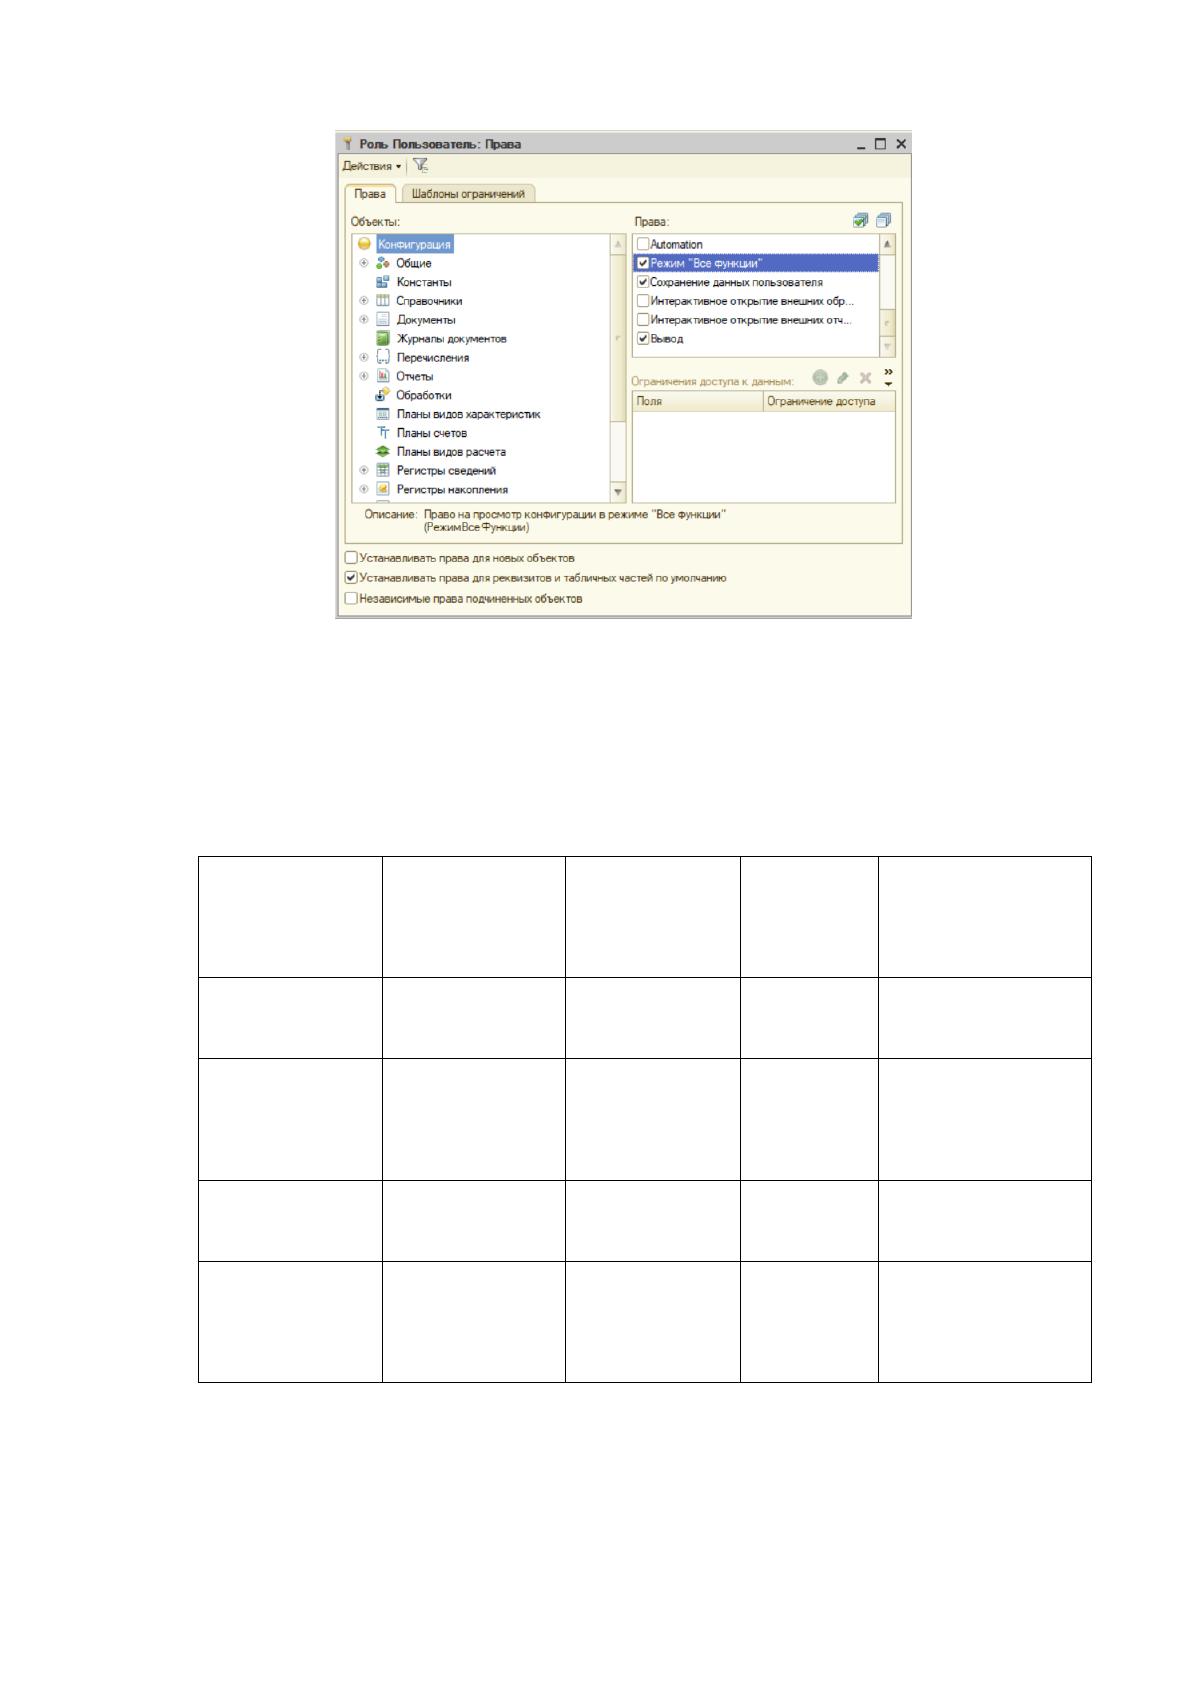
Полномочия ролей рассматриваются на рисунках 29, 30:
Рисунок 28. Права Администратора
57
Рисунок 29. Права Пользователя
Рассмотрим таблицу разграничения прав доступа для проектируемой АИС
(таблица 4).
Таблица 4
Разграничение прав пользователей
Группы
пользовател
ей
Справочник
и
Документы
Отчеты
Администри-
рование
Кладовщик
Чтение/созда
ние
Чтение
Чтение
Нет
Администра-
ция
Чтение/созда
ние/удаление
Чтение/созд
ание/удален
ие
Чтение/
создание/
удаление
нет
Бухгалтеры
Чтение
Чтение
Чтение/
создание
Нет
Системный
администра-
тор
Чтение/
создание/
удаление
Чтение/
создание/
удаление
Полный
Полный
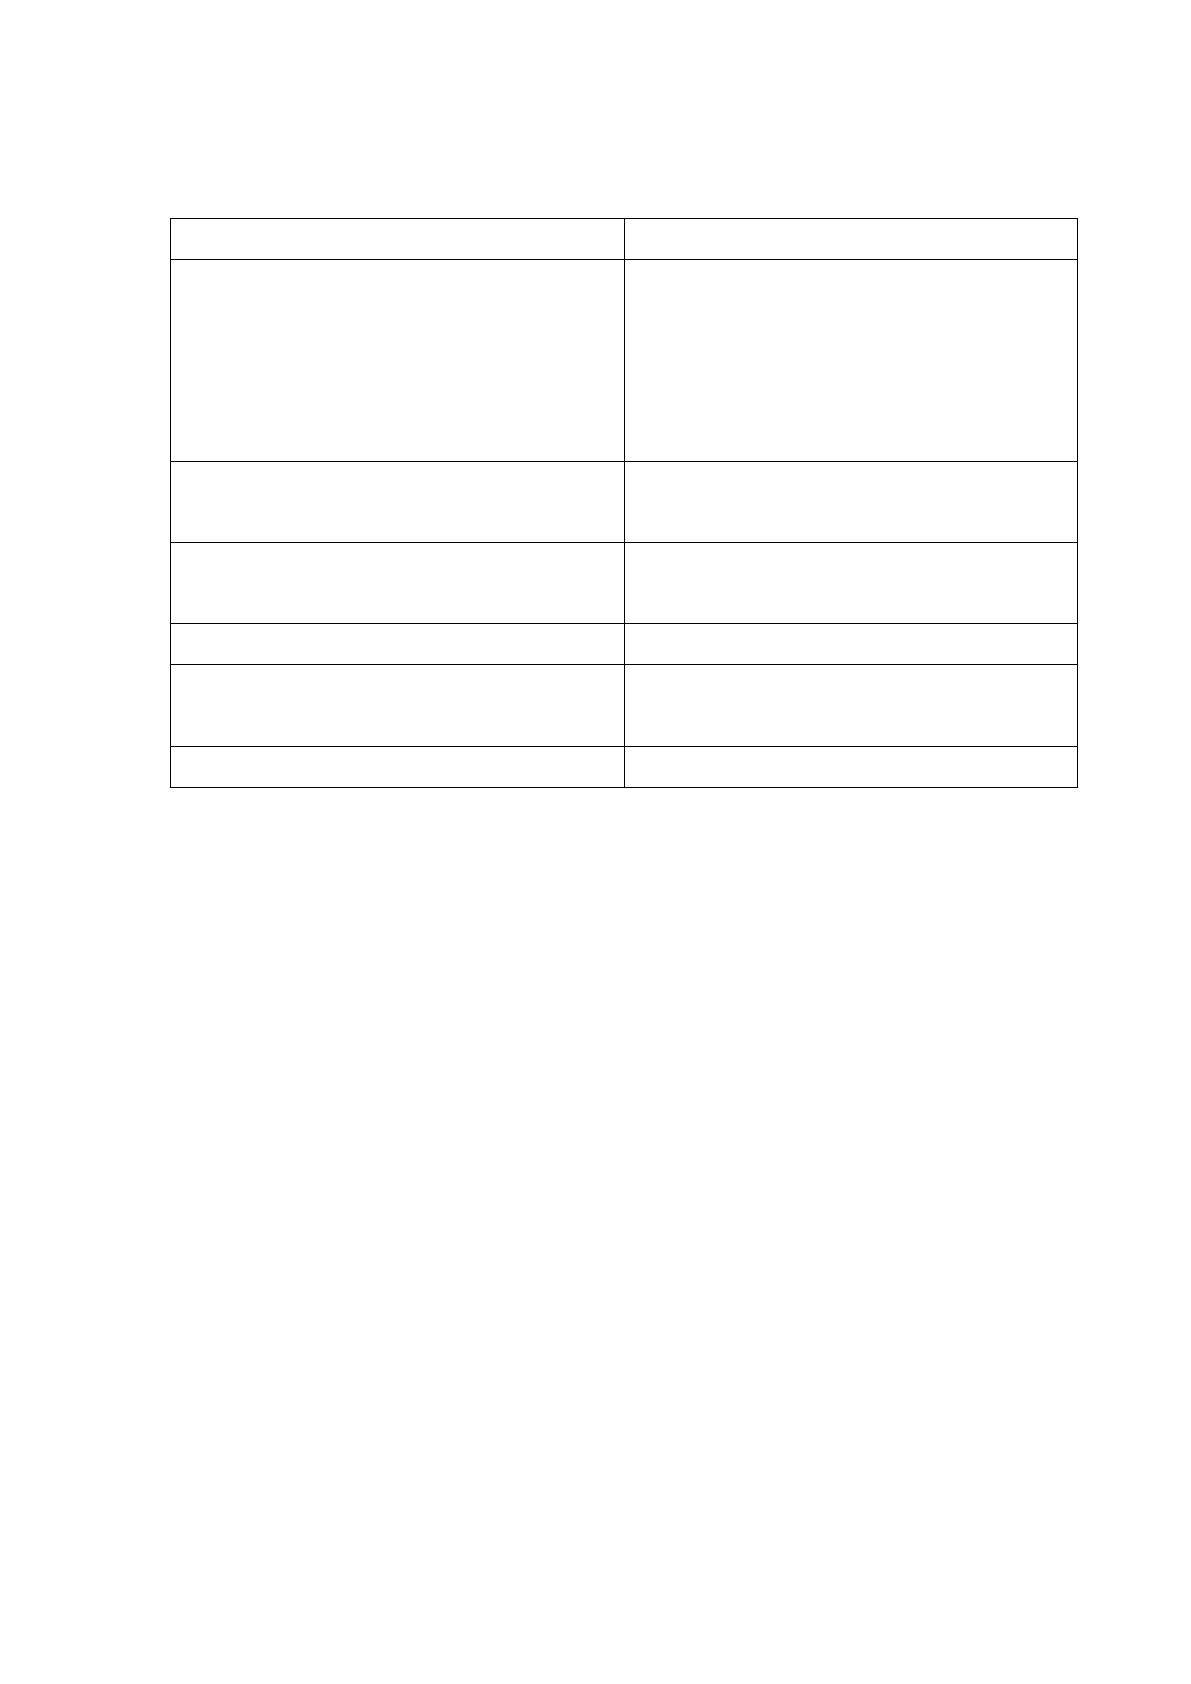
Защита от внешних угроз реализована с помощью информации, которая
указана в таблице 5:
58
Таблица 5.
Защита от внешних угроз
Методы защиты
Описание
Нормативно-правовые акты
организации, стандарты
Устав компании, спецификация ЛВС,
Федеральный закон «О защите
персональных данных»,
Федеральный закон «О
коммерческой тайне»
Антивирусные и антишпионские
средства
Антивирус
Проактивная защита от внешних
угроз и защита внешнего периметра
нет
Защита от сетевых угроз
Встроенный брандмауэр антивируса
Защита от инсайдерских угроз и
защита информационных ресурсов
Антивирус, брандмауэр, методы
разграничения доступа
Физическая защита информации
Ограничение доступа к информации
Стоит отметить, что наиболее слабым звеном в обеспечении защиты ИС
является хранимая информация в АИС. Для этого рекомендуется выполнить
комплекс следующих мер:
– выполнить настройку журналирования;
– настройка параметров безопасности информационной базы;
– применение ключа защиты.
Кроме этого, при работе с конфигурацией будут использоваться такие
методы:
– авторизация с помощью операционной системы;
– аутентификация в корпоративной ИС;
– в случае использования ЛВС – протоколы шифрования данных.
В результате, можно сказать, что всем минимальным требованиям по
обеспечении защиты информации данная ИС будет удовлетворять.
59
2.2.Информационное обеспечение задачи
2.2.1. Информационная модель и ее описание
Информационная система должна определяться с технической точки
зрения в качестве набора взаимосвязанных компонентов, что собирают,
обрабатывают, распределяют и запасают информацию, чтобы поддержать
процесс принятия решений и приема платежей.
В дополнение к процессу поддержки принятия решений, управлению и
координации информационные системы могут помогать также менеджерам
проводить подробный анализ проблемы, делают полностью видимыми
комплексные объекты.
Кроме структурной направленности процесс информационного
моделирования связан с особенностями реализации разного рода связей в разных
компьютерных технологиях, в непосредственной зависимости от количества
предметов.
Для качественной реализации проекта объект разработки должен прежде
всего быть адекватно описан, построены непротиворечивые и полные
информационные и функциональные модели ИС.
Накопленный к нынешнему времени опыт проектирования показывает, что
это сложная, длительная и трудоемкая по времени работа, что требует высокой
квалификации специалистов.
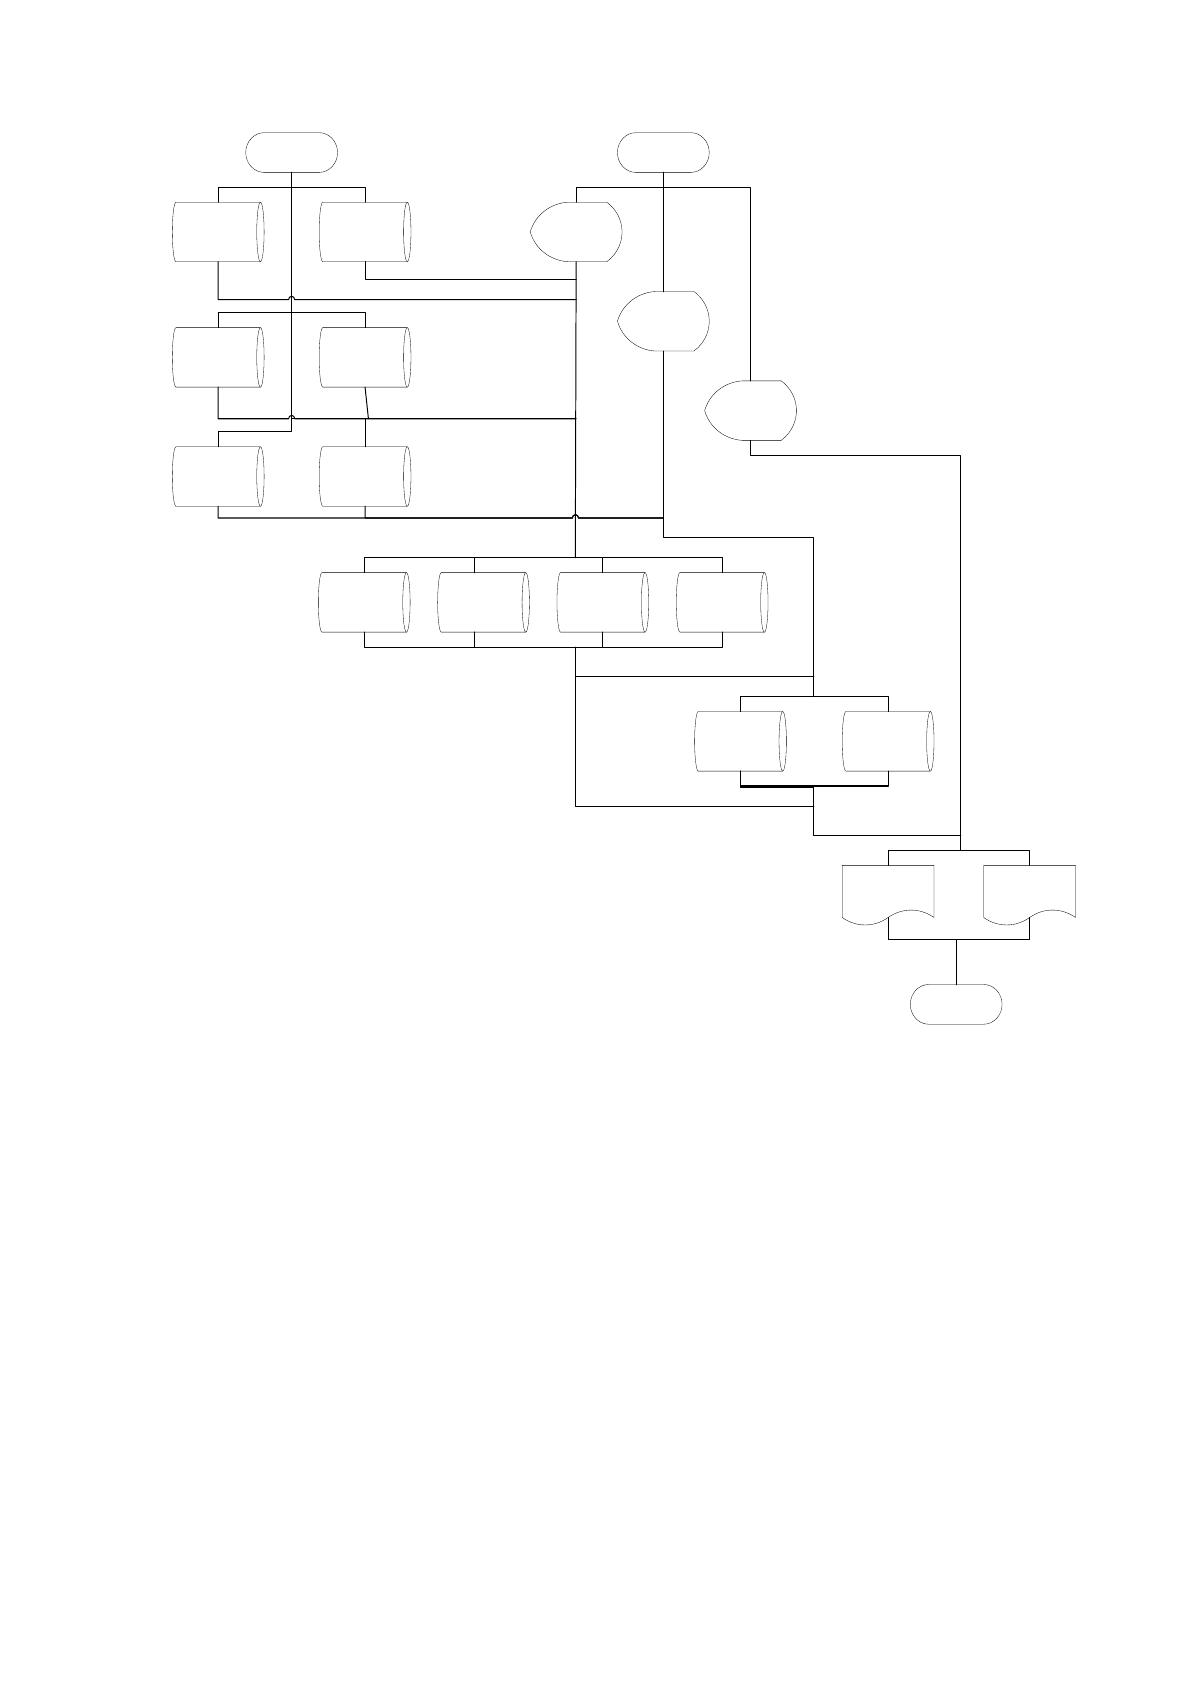
На рисунке 31 показана информационная модель ИС для приема платежей
ООО «НПО Мидасот».

60
ИС
Спр
Категори
я товаров
Спр.
Клиенты
Спр.
Товары
Т. Прием
платежей
Т. Учет
продаж
Руководство
Введение в
справочники
Обработка
документов
Формирование
отчетности
Спр.
Категори
я
товаров*
Спр.
Товары*
Спр.
Сотрудни
ки*
Т. Учет
продаж*
Т. Прием
платежей
*
Отчет по платежам
Отчет по учету
товаров
Руководство
Спр.
Сотрудни
ки
Спр.
Клиенты
*
Рисунок 31. Информационная модель
Однако проектирование ИС до недавнего времени выполнялось в основном
только на интуитивном уровне при использовании неформализованных методов,
базирующихся на практическом опыте, искусстве, экспертных оценках, а также
дорогостоящих экспериментальных проверках уровня качества
функционирования ИС.
Также, в процессе функционирования и создания ИС информационные
потребности разных пользователей могут уточняться и изменяться, что еще
больше усложняет разработку или сопровождение таких систем.
Заметим, что информационная модель комплекса задач также служит для
отображения процесса взаимосвязи промежуточных, входных, а также
61
результатных потоков информации, функций предметной области, файлов
условно-постоянной информации.
2.2.2.Характеристика нормативно-справочной, входной и
оперативной информации
Информационной моделью системы автоматизации управления
поставками является совокупность входных, результативных, оперативных
потоков и функций для их обработки.
Также с ее использованием объясняется тот факт, что для массивов входной
документации будет выполнен ряд необходимых функций, что и являются
основоположными для отдельной АИС.
Для обеспечения процесса хранения постоянной информации о приеме
платежей применяются справочники:
– Клиенты;
– Категории товаров;
– Товары;
– Сотрудники.
Рассмотрим более подробно справочники, которые созданы для хранения
данных.
Таблица 6
Справочник «Категория товара»
Имя
Тип
Код категории
Числовой
Наименование
Текстовый
Ответственный
Текстовый
Справочник «Товары» предназначен для хранения данных о товарах ООО
«НПО Мидасот» (таблица 7).
62
Таблица 7
Справочник «Товары»
Имя
Тип
Код товара
Числовой
Название товара
Текстовый
Категория товара
Текстовый
Стоимость
Числовой
Гарантия, мес.
Числовой
Дата производства
Дата
Справочник «Клиенты» использован для хранения данных о клиентах ООО
«НПО Мидасот» (таблица 8).
Таблица 8
Справочник «Клиенты»
Имя
Тип
Код клиента
Числовой
Название
Текстовый
Адрес
Текстовый
Телефон
Текстовый
Примечание
Текстовый
Таблица 9
Справочник «Сотрудники»
Имя
Тип
Код сотрудника
Числовой
ФИО
Текстовый
Телефон
Текстовый
Входные данные в базу данных могут вводиться в систему двумя методами:
– вручную;
– при использовании формы.
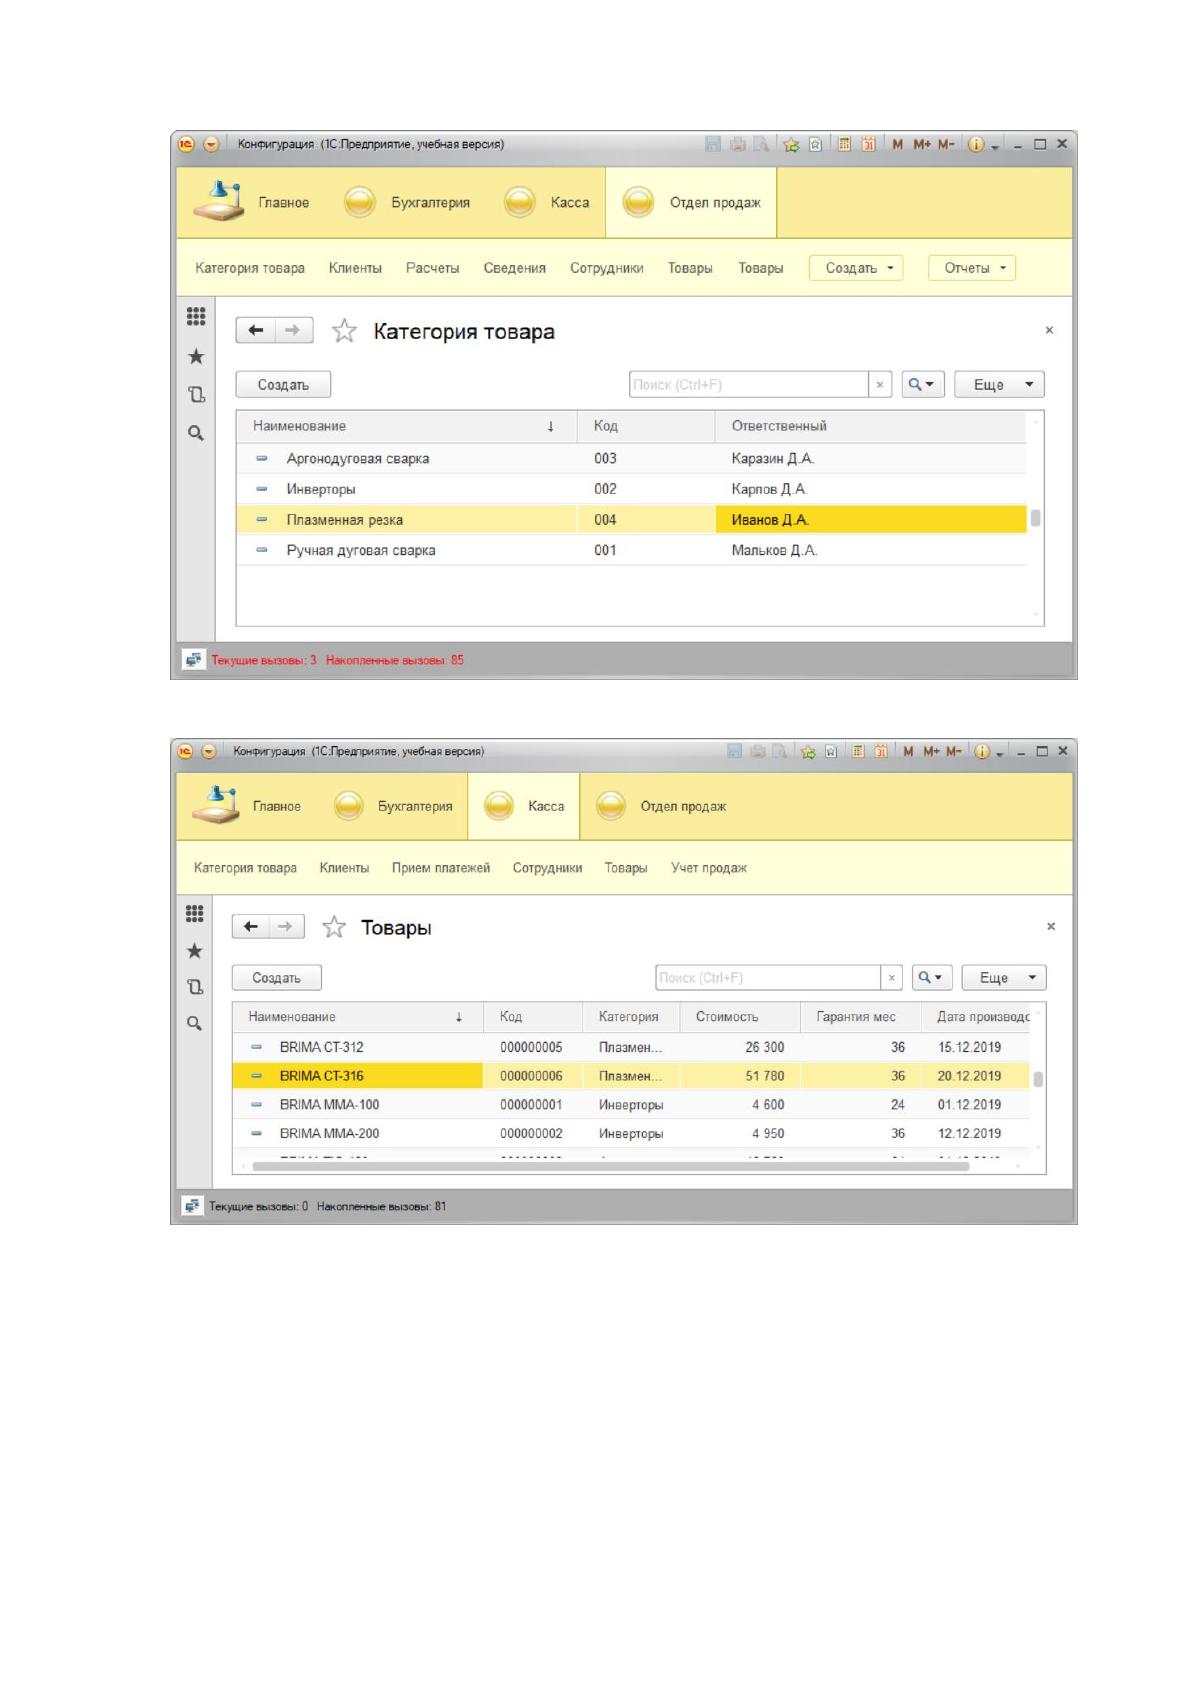
Тестовая информация созданных справочников показана на рисунках 32 –
35:
63
Рисунок 32. Справочник Категории товаров
Рисунок 33. Справочник Товары